Angreifer kennt das Backup-Passwort: Was restic append-only rettet
Ernstfall Teil 7: Mit dem Backup-Passwort löschte ein Angreifer alle restic-Snapshots und sperrte den Besitzer aus. Gegen einen REST-Server mit append-only scheiterte jeder Versuch, der erste Stand kam vollständig zurück.
Mit KI erstellt – redaktionelle Prüfung ausstehend
Werbung Mit * markierte Links sind Werbelinks: Bei einem Kauf erhalten wir eine Provision, der Preis bleibt gleich. Als Amazon-Partner verdiene ich an qualifizierten Verkäufen. Mehr dazu
Ein Angreifer im Netz, der Ihre Daten verschlüsselt, sucht als Nächstes die Sicherung. Läuft restic auf demselben Rechner, findet er dort alles, was er braucht: die Adresse des Repositorys und das Passwort, meist in einer Datei oder einer Umgebungsvariable des Backup-Skripts. Was er damit anrichten kann, hängt davon ab, wie der Server dahinter eingerichtet ist. Für diese Anleitung wurde derselbe Angriff 3-mal gegen zwei REST-Server gefahren: einmal in der Grundeinstellung, einmal im Modus append-only.
Dies ist Teil 7 der Reihe „Ernstfall“. Jeder Teil macht absichtlich etwas kaputt, misst, was passiert, und zeigt den Weg zurück.
Was Sie brauchen
- Einen restic REST-Server auf einem zweiten Rechner, eingerichtet wie in Offsite-Backup fürs HomeLab: restic REST-Server im append-only-Modus.
- Einen Rechner mit restic, der dorthin sichert.
- Zugriff auf den Server selbst, um alte Snapshots aufzuräumen. Über die REST-Schnittstelle geht das im Modus append-only nicht mehr.
Schritt 1: Prüfen, ob Ihr Server löscht
Ob Ihr REST-Server im Modus append-only läuft, sehen Sie an seinen Startoptionen. Im offiziellen Image stehen sie in der Variable OPTIONS:
services:
  rest-server:
    image: restic/rest-server:0.14.0
    environment:
      OPTIONS: "--no-auth --append-only"
    ports:
      - "8000:8000"
    volumes:
      - ./repo:/data
So lief der Server im Test. --no-auth hält den Versuch einfach, in der Praxis gehört stattdessen eine Anmeldung per .htpasswd dazu, wie in der verlinkten Anleitung beschrieben. Gegen einen Angreifer, der die Zugangsdaten vom Backup-Rechner kennt, hilft die Anmeldung nicht, wohl aber gegen Fremde im Netz.
Verifizieren: Ein Löschversuch über die Schnittstelle wird abgewiesen. Der Test schickte ihn so, die Datei-ID entnehmen Sie dem Verzeichnis data des Repositorys:
$ curl -s -o /dev/null -w '%{http_code}\n' -X DELETE http://BACKUPSERVER:8000/data/DATEI-ID403Schritt 2: Den Angriff selbst nachstellen
Ob die Sperre wirkt, prüfen Sie am besten mit einem eigenen Test-Repository auf demselben Server, nie mit dem echten. Der Angreifer im Test versuchte dasselbe wie ein Erpresser, der Zeit sparen will:
$ restic -r rest:http://BACKUPSERVER:8000/test forget --keep-last 1 --prune
$ restic -r rest:http://BACKUPSERVER:8000/test key add --new-password-file neu.txt
$ restic -r rest:http://BACKUPSERVER:8000/test --password-file neu.txt key remove ALTE-KEY-ID
Im Modus append-only endete forget so:
Remove(<snapshot/…>) failed: unexpected HTTP response (403): 403 Forbidden
unable to remove snapshot/… from the repository
Der eigene Schlüssel ließ sich anlegen, das Entfernen des alten scheiterte mit Remove(<key/…>) failed: unexpected HTTP response (403): 403 Forbidden.
Verifizieren: restic snapshots zeigt danach alle bisherigen Snapshots, und das ursprüngliche Passwort funktioniert noch.
Schritt 3: Nach einem Angriff zurückkommen
Nach dem Angriff liegen im Repository zusätzlich die Snapshots, die der Angreifer angelegt hat, zum Beispiel ein leerer mit einem harmlosen Tag. Wählen Sie den Snapshot deshalb nach Zeitpunkt aus, nicht nach dem neuesten:
$ restic -r rest:http://BACKUPSERVER:8000/ snapshots
$ restic -r rest:http://BACKUPSERVER:8000/ check --read-data
$ restic -r rest:http://BACKUPSERVER:8000/ restore SNAPSHOT-ID --target /wiederherstellung
Der Angreifer kennt das Passwort und kann weiter lesen und neue Snapshots anlegen. Ein neues Passwort allein ändert daran nichts, weil restic damit nicht den Hauptschlüssel des Repositorys wechselt. Sicherer ist ein neues Repository, in das Sie die echten Snapshots mit restic copy übertragen. Aufräumen, also forget und prune, geht im Modus append-only nur mit direktem Zugriff auf das Repository-Verzeichnis auf dem Backup-Server, über die REST-Schnittstelle wird es abgewiesen.
Verifizieren: check --read-data meldet no errors were found, und die wiederhergestellten Dateien entsprechen dem gewählten Stand.
So wurde gemessen
Getestet mit restic 0.19.1 und rest-server 0.14.0, zwei Server nebeneinander, einer ohne und einer mit --append-only. Ein Rechner sicherte 200 Dateien zu je 50 KB in drei Snapshots, dazu je Snapshot eine Statusdatei und eine neue Datei mit 200 KB. Der erste Stand umfasste damit 202 Dateien. Danach spielte derselbe Rechner den Angreifer: mit dem Passwort aus der Datei des Backup-Skripts und freiem Netzzugang zum Server. Er las die Sicherung, zog eine Datei ab, löschte Snapshots mit forget --prune, versuchte Dateien per HTTP zu löschen und zu überschreiben, legte einen eigenen Schlüssel an, entfernte den des Besitzers und versuchte, einen leeren Snapshot mit dem Tag des ersten unterzuschieben. Zum Schluss prüfte der Besitzer mit seinem alten Passwort, was übrig war. Jeder Durchgang begann mit einem leeren Repository, insgesamt 3 Durchgänge je Server.
Ergebnis: Was der Angreifer erreicht
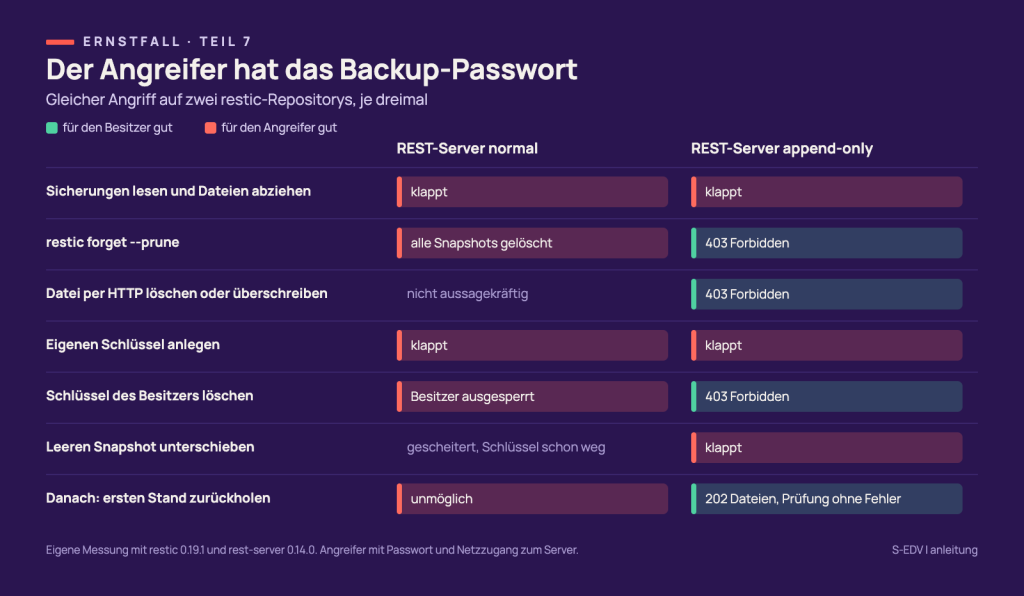
In allen 3 Durchgängen ergab sich dasselbe Bild. Gegen den Server in der Grundeinstellung entfernte forget --prune erst zwei, dann den letzten Snapshot und räumte jeweils mit prune auf. Das Unterschieben eines leeren Snapshots scheiterte hier nur, weil der Angreifer den Schlüssel, mit dem er arbeitete, vorher selbst gelöscht hatte. Nach dem Schlüsseltausch meldete restic dem Besitzer nur noch Fatal: wrong password or no key found. Eine Wiederherstellung war unmöglich, auch nicht mit dem richtigen alten Passwort.
Gegen den Server mit --append-only lief jeder Versuch ins Leere, der etwas entfernen oder ersetzen wollte. Nach dem Angriff lagen vier Snapshots im Repository: die drei echten und der leere des Angreifers. check --read-data fand keinen Fehler, und der erste Stand kam mit allen 202 Dateien zurück.
Zwei Dinge erlaubt auch append-only. Der Angreifer kann alles lesen, also die Sicherung als Beute abziehen, und er kann neue Daten hinzufügen. Gegen das Lesen hilft nur, dass er das Passwort nicht findet. Gegen das Hinzufügen hilft Platz auf dem Server und ein Blick auf ungewöhnlich große oder leere Snapshots.
Was das für Ihr Backup heißt
Ein Backup, das der gesicherte Rechner selbst löschen kann, ist gegen Ransomware kein Backup. Schalten Sie den REST-Server auf append-only und räumen Sie alte Snapshots nur auf dem Server selbst auf, mit Zugangsdaten, die auf dem Backup-Rechner nicht liegen. Wie das als 3-2-1-1-0-Strategie aussieht, zeigt Immutable Backups gegen Ransomware.
Denken Sie dabei an das Aufräumen. Wer nie forget auf dem Server laufen lässt, hat irgendwann eine volle Platte. Ein Cronjob auf dem Backup-Server, der lokal auf das Repository zugreift, ist der übliche Weg.
Typische Fehler
unexpected HTTP response (403): 403 Forbiddenbeim eigenenforgetDas ist die Sperre, nicht ein Fehler.
forgetundprunemüssen auf dem Backup-Server direkt gegen das Repository-Verzeichnis laufen.Fatal: wrong password or no key foundEntweder stimmt das Passwort nicht, oder jemand hat Ihren Schlüssel entfernt. Im Test geschah das nur auf dem Server ohne append-only. Ohne gültigen Schlüssel sind die Daten auch für Sie verloren.
Fatal: no policy was specified, no snapshots will be removedrestic löscht nur mit einer Regel wie
--keep-lastoder mit ausdrücklich genannten Snapshot-IDs. So meldete es sich in einem Vorlauf, als nur ein Tag angegeben war. Das schützt vor Tippfehlern, nicht vor einem Angreifer.
Häufige Fragen
Hilft es, das Passwort nicht im Skript zu speichern?
Nur bedingt. Eine Sicherung, die nachts von selbst läuft, braucht das Passwort irgendwo auf dem Rechner. Ein Angreifer mit Root-Rechten findet es. Deshalb muss der Server die Grenze ziehen, nicht der Client.
Gilt das auch für andere Speicherziele?
Bei S3 übernimmt Object Lock dieselbe Rolle, bei einer Storage Box zeitversetzte Snapshots auf Anbieterseite, siehe die verlinkte Anleitung zu Immutable Backups.
Fazit
Mit dem Backup-Passwort in der Hand löschte der Angreifer die Sicherung in Sekunden und sperrte den Besitzer aus, solange der Server das zuließ. Ein einziger Startparameter drehte das Ergebnis um: Mit --append-only blieb jede Sicherung erhalten und prüfbar. Was der Angreifer trotzdem konnte, war lesen. Im nächsten Teil der Reihe treten restic, BorgBackup und Kopia zum Restore-Rennen an.
Weiterführende Anleitungen und Quellen
- Ernstfall Teil 11: Zertifikat abgelaufen, Uhr falsch
- Ernstfall Teil 12: SQLite auf der Netzfreigabe
- Ernstfall Teil 13: Harter Abbruch
- Ernstfall Teil 1: Datenbank im laufenden Betrieb kopiert
- Ernstfall Teil 2: Platte voll
- Ernstfall Teil 3: Update zurückdrehen
- Ernstfall Teil 4: PostgreSQL 16 auf 18 per Tag
- Ernstfall Teil 5: Container-Logs fluten die Platte
- Ernstfall Teil 6: down -v, prune, rm
- Ernstfall Teil 8: Restore-Rennen
- Ernstfall Teil 9: Registry weg, Internet weg
- Ernstfall Teil 10: Admin-Passwort weg
- Offsite-Backup fürs HomeLab: restic REST-Server im append-only-Modus
- Immutable Backups gegen Ransomware
- Linux-Server absichern mit UFW und Fail2ban
- restic: rest-server
- restic: Preparing a new repository
- restic: Removing backup snapshots