down -v, prune, rm: Welcher Docker-Befehl löscht welche Daten?
Ernstfall Teil 6: Welche Docker-Befehle Volumes wirklich löschen. Im Test löschte kein prune ein benanntes Volume, solange Container existierten. Nach compose down löschte volume prune -a alles, auch externe Volumes.
Mit KI erstellt – redaktionelle Prüfung ausstehend
Werbung Mit * markierte Links sind Werbelinks: Bei einem Kauf erhalten wir eine Provision, der Preis bleibt gleich. Als Amazon-Partner verdiene ich an qualifizierten Verkäufen. Mehr dazu
Die meisten Datenverluste auf einem Docker-Host beginnen mit einem Befehl, der aufräumen sollte. Ein -v zu viel, ein prune aus einer Anleitung, ein rm -rf im falschen Ordner. Welcher Befehl nimmt welche Daten mit, und hängt das davon ab, ob die Container gerade laufen? Für diese Anleitung wurden 17 Befehle und ein Kontrollfall in drei Zuständen gegen vier Arten der Datenablage ausgeführt, jedes Mal mit frischem Projekt und einer Markerdatei.
Dies ist Teil 6 der Reihe „Ernstfall“. Jeder Teil macht absichtlich etwas kaputt, misst, was passiert, und zeigt den Weg zurück.
Was Sie brauchen
- Einen Linux-Server mit Docker und Docker Compose, siehe Docker und Docker Compose auf Linux installieren.
- Grundwissen zu Volumes und Bind-Mounts, siehe Docker-Netzwerke und Volumes richtig nutzen.
- Ein Compose-Projekt mit Daten, die Sie behalten wollen.
Schritt 1: Nachsehen, wo Ihre Daten liegen
Ob ein Löschbefehl Ihre Daten trifft, hängt an der Art der Ablage. Lassen Sie sich für jeden Container anzeigen, was eingebunden ist:
$ docker inspect -f '{{.Name}}{{range .Mounts}} | {{.Type}} {{.Name}} {{.Source}} -> {{.Destination}}{{end}}' $(docker compose ps -aq)Steht dort bind, liegen die Daten in einem Ordner auf dem Host. Steht dort volume mit einem lesbaren Namen wie app_daten, ist es ein benanntes Volume. Ein Name aus 64 Zeichen ist ein anonymes Volume. So sah die Ausgabe im Test aus:
/app-anonym-1 | volume 09e6feb5dc49…786fae /var/lib/docker/volumes/09e6feb5dc49…786fae/_data -> /daten
/app-benannt-1 | volume app_daten /var/lib/docker/volumes/app_daten/_data -> /daten
/app-bind-1 | bind  /app/bind -> /daten
/app-extern-1 | volume fest /var/lib/docker/volumes/fest/_data -> /daten
Ein anonymes Volume entsteht, wenn in der compose.yaml nur ein Pfad im Container steht, wie im Test, oder wenn das Image einen Datenpfad vorsieht, für den kein Name vergeben wurde.
Verifizieren: Für jeden Pfad mit Daten, die Sie behalten wollen, steht in der Ausgabe ein Ordner oder ein Volume mit lesbarem Namen. Ein anonymes Volume an einem solchen Pfad ist ein Befund, den Sie in der compose.yaml beheben sollten.
Schritt 2: Volume vor dem Aufräumen sichern
Ein Volume sichern Sie mit einem Hilfscontainer, der es nur lesend einbindet und als Archiv in einen Ordner schreibt. Stoppen Sie vorher Dienste mit Datenbank, damit das Archiv einen sauberen Stand enthält:
$ docker run --rm -v app_daten:/d:ro -v /backup:/b alpine:3.24.4 tar czf /b/daten.tgz -C /d .Verifizieren: ls -la /backup/daten.tgz zeigt eine Datei mit plausibler Größe, und tar tzf /backup/daten.tgz | head listet Ihre Dateien.
Schritt 3: Gelöschtes Volume zurückspielen
Ist das Volume weg, legen Sie es unter demselben Namen neu an, spielen das Archiv ein und starten das Projekt:
$ docker volume create app_daten
$ docker run --rm -v app_daten:/d -v /backup:/b alpine:3.24.4 tar xzf /b/daten.tgz -C /d
$ docker compose up -d
Compose meldet dabei eine Warnung, verwendet das Volume aber. Im Test war die Markerdatei danach im Container wieder lesbar:
level=warning msg="volume \"app_daten\" already exists but was not created by Docker Compose. Use `external: true` to use an existing volume"Verifizieren: Der Dienst startet, und die Anwendung zeigt den Stand der Sicherung.
So wurde gemessen
Getestet mit Docker 29.9.3 und Docker Compose 5.7.1. Alle Befehle liefen in einem eigenen Docker-Daemon in einem Container, damit ein prune nur diesen Daemon trifft. Es ist ein vollständiger Docker-Daemon in derselben Version, wie er auch direkt auf einem Host läuft.
Das Testprojekt hieß app und bestand aus vier Containern, je einer pro Art der Ablage: ein benanntes Volume, ein anonymes Volume, ein Bind-Mount und ein externes Volume, das vor dem Projekt mit docker volume create angelegt und in der compose.yaml mit external: true eingetragen war.
services:
  benannt:
    image: alpine:3.24.4
    command: sleep infinity
    volumes: ["daten:/daten"]
  anonym:
    image: alpine:3.24.4
    command: sleep infinity
    volumes: ["/daten"]
  bind:
    image: alpine:3.24.4
    command: sleep infinity
    volumes: ["./bind:/daten"]
  extern:
    image: alpine:3.24.4
    command: sleep infinity
    volumes: ["fest:/daten"]
volumes:
  daten:
  fest:
    external: true
Vor jedem Fall wurde das Projekt neu aufgebaut, und jeder Container schrieb eine Markerdatei. Dann kam das Projekt in einen von drei Zuständen: laufend, gestoppt mit docker compose stop oder entfernt mit docker compose down. Danach lief ein Befehl, und ein Hilfscontainer prüfte, welche Markerdateien in den Volumes noch lesbar waren, beim Bind-Mount ein Dateitest. Das ergab mit dem Kontrollfall 54 Fälle. Die fünf Befehle down -v, volume prune mit und ohne -a sowie system prune --volumes mit und ohne -a liefen in jedem Zustand noch zweimal. In allen 84 Durchläufen gab es keine Abweichung zwischen den Wiederholungen.
Ergebnis 1: Die ganze Tabelle
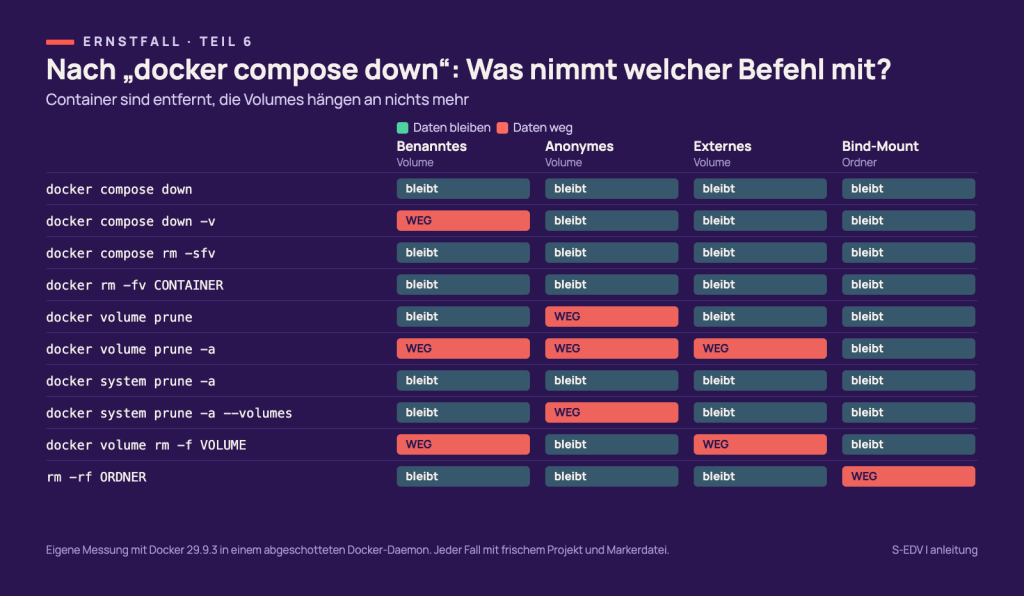
Die Tabelle nennt je Befehl und Zustand, was danach fehlte. Das Wort „nichts“ heißt: Alle vier Markerdateien waren noch da.
| Befehl | Projekt läuft | Projekt gestoppt | nach down |
|---|---|---|---|
docker compose down | nichts | nichts | nichts |
docker compose down -v | benannt, anonym | benannt, anonym | benannt |
docker compose rm -sfv | anonym | anonym | nichts |
docker rm -fv CONTAINER | anonym | anonym | nichts |
docker volume prune | nichts | nichts | anonym |
docker volume prune -a | nichts | nichts | benannt, anonym, extern |
docker system prune -a | nichts | nichts | nichts |
docker system prune -a --volumes | nichts | anonym | anonym |
docker volume rm -f VOLUME | nichts | nichts | benannt, extern |
rm -rf ORDNER | Ordner | Ordner | Ordner |
Die Tabelle zeigt zehn der 17 Befehle. Von den übrigen löschten docker compose rm -sf, docker rm -f ohne -v, docker container prune und docker system prune ohne -a in keinem Zustand Daten. docker system prune --volumes ohne -a und docker compose down --rmi all -v verhielten sich bei den Daten wie ihre Verwandten in der Tabelle. docker volume rm app_daten scheiterte, solange ein Container am Volume hing, und löschte es nach down. Der Kontrollfall ohne Befehl ließ alle vier Markerdateien stehen.
Ergebnis 2: Container schützen ihre Volumes
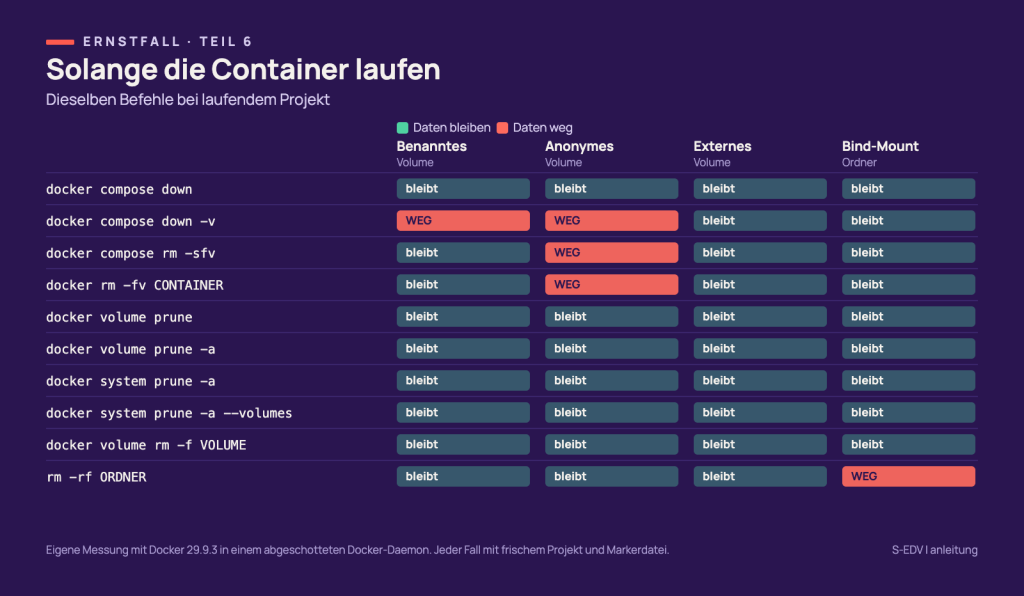
Solange ein Container existiert, der ein Volume eingebunden hat, rührt kein prune dieses Volume an. Das galt im Test auch für gestoppte Container, mit einer Ausnahme: docker system prune --volumes entfernt gestoppte Container gleich mit und löschte danach das anonyme Volume. Das benannte Volume blieb auch dann stehen.
Auch docker volume rm -f scheiterte an einem Volume in Gebrauch. Das -f erzwingt hier nichts, der Befehl endete mit einem Fehler, und die Daten blieben.
Ergebnis 3: Nach „down“ ist alles schutzlos
Nach docker compose down sind die Container entfernt, die Volumes bleiben. Genau in diesem Zustand wird Aufräumen gefährlich. docker volume prune ohne Zusatz löschte nur das anonyme Volume. Mit -a löschte es alle drei Volumes, auch das externe. Der Eintrag external: true schützt also vor docker compose down -v, aber nicht vor docker volume prune -a.
docker system prune -a --volumes klingt nach dem größten Hammer, war bei Volumes aber zahmer: Es löschte in allen Zuständen höchstens das anonyme Volume. Benannte Volumes fasst dieser Befehl in der getesteten Version nicht an.
Ein Detail fällt bei docker compose down -v auf. Auf ein laufendes oder gestopptes Projekt angewendet, löschte es das benannte und das anonyme Volume. Auf ein bereits mit down entferntes Projekt angewendet, löschte es nur das benannte. Das anonyme Volume blieb als Waise zurück. Vermutlich kann Compose es ohne Container nicht mehr zuordnen.
Ergebnis 4: Gelöscht heißt gelöscht
Nach docker compose down -v war der Ordner des Volumes unter /var/lib/docker/volumes sofort verschwunden. Docker hat keinen Papierkorb. Zurück kamen die Daten im Test über ein Archiv wie in Schritt 2.
Was das für Ihren Server heißt
Drei Regeln folgen aus der Tabelle. Erstens: Daten, die Sie behalten wollen, gehören in einen Bind-Mount oder in ein benanntes Volume, nie in ein anonymes. Der Bind-Mount überstand im Test jeden Docker-Befehl, er liegt dafür im Dateisystem und ist mit rm -rf so schnell weg wie jeder andere Ordner.
Zweitens: Räumen Sie auf, während Ihre Projekte laufen. Gestoppte Container schützen ihre Volumes nur, bis ein docker system prune oder docker container prune sie selbst entfernt, das geschah im Test in jedem Fall. Wer erst alle Projekte mit down herunterfährt und dann aufräumt, hat den Schutz selbst abgeschaltet.
Drittens: Lassen Sie -a bei docker volume prune und -v bei docker compose down weg, solange Sie nicht genau diese Volumes loswerden wollen. Vor jedem dieser Befehle zeigt docker volume ls, was auf dem Spiel steht. Und weil kein Befehl vor dem eigenen Tippfehler schützt, bleibt die Sicherung außerhalb des Hosts die letzte Linie. Wie das mit restic geht, zeigt Offsite-Backup mit restic im append-only-Modus.
Typische Fehler
Error response from daemon: remove app_daten: volume is in use - [ID des Containers]Das Volume hängt noch an einem Container, auch an einem gestoppten. Das ist der Schutz aus Ergebnis 2. Entfernen Sie den Container nur, wenn Sie das Volume wirklich löschen wollen.
- Nach
docker compose downundupist die Anwendung leer Prüfen Sie mit dem Befehl aus Schritt 1, ob der Datenpfad ein anonymes Volume ist. Im Test bekam der Container nach
downundupein neues, leeres anonymes Volume. Das alte war noch vorhanden, die Zahl der Volumes stieg von drei auf vier. Nach einem weiterendownlöschtedocker volume prunebeide anonymen Volumes. Beim bloßen Neuanlegen des Containers mitdocker compose up -d --force-recreateblieb das anonyme Volume dagegen erhalten.volume "app_daten" already exists but was not created by Docker ComposeDie Warnung erscheint, wenn Sie ein Volume von Hand neu angelegt haben. Compose verwendet es trotzdem.
docker volume prunemeldetTotal reclaimed space: 0B, obwohl Volumes übrig sindSo endete der Befehl im Test immer dann, wenn die Volumes noch an Containern hingen, auch mit
-a. Das ist der Schutz aus Ergebnis 2 und kein Fehler.
Häufige Fragen
Schützt external: true meine Daten?
Vor docker compose down -v ja, das externe Volume blieb im Test in allen drei Zuständen stehen. Vor docker volume prune -a und docker volume rm -f nicht, sobald kein Container mehr daran hängt.
Gilt das für ältere Docker-Versionen?
Ältere Versionen haben sich bei docker volume prune anders verhalten. Prüfen Sie auf einem alten Host vorher mit docker volume prune --help, was der Befehl ohne Zusatz löscht.
Was ist mit den Images?
Images lassen sich in der Regel aus der Registry neu laden. Verloren gehen können vor allem selbst gebaute Images, die in keiner Registry liegen.
Fazit
Docker löscht Daten nicht aus Versehen, sondern auf Befehl, und meist auf einen von drei: down -v, volume prune -a oder rm -rf. Die Messung zeigt, dass der Zustand des Projekts dabei mehr ausmacht als der Befehl: Mit vorhandenen Containern verlor bei keinem prune ein benanntes Volume seine Daten, nach down war ein einziger Befehl genug für den Totalverlust. Zurück führte nur die Sicherung. Im nächsten Teil der Reihe bekommt ein Angreifer das Passwort der Sicherung.
Weiterführende Anleitungen und Quellen
- Ernstfall Teil 11: Zertifikat abgelaufen, Uhr falsch
- Ernstfall Teil 12: SQLite auf der Netzfreigabe
- Ernstfall Teil 13: Harter Abbruch
- Ernstfall Teil 1: Datenbank im laufenden Betrieb kopiert
- Ernstfall Teil 2: Platte voll
- Ernstfall Teil 3: Update zurückdrehen
- Ernstfall Teil 4: PostgreSQL 16 auf 18 per Tag
- Ernstfall Teil 5: Container-Logs fluten die Platte
- Ernstfall Teil 7: Angreifer kennt das Backup-Passwort
- Ernstfall Teil 8: Restore-Rennen
- Ernstfall Teil 9: Registry weg, Internet weg
- Ernstfall Teil 10: Admin-Passwort weg
- Docker-Netzwerke und Volumes richtig nutzen
- Docker und Docker Compose auf Linux installieren
- Docker Compose absichern
- Offsite-Backup mit restic im append-only-Modus
- Docker: docker volume prune
- Docker: docker system prune
- Docker: docker compose down
- Docker: Volumes