Kategorie: Docker
Container gehören längst nicht mehr nur in große Tech-Unternehmen. Hier findest du Praxisartikel rund um Docker: vom ersten Container-Setup über durchdachte Compose-Files und Swarm-Cluster bis zur Sicherheitshärtung – mit Fokus auf das, was im Mittelstand wirklich gebraucht wird. · 24 Beiträge
Docs 6.0.0: yhub ersetzt Hocuspocus, Migration nötig
Docs 6.0.0 ersetzt Hocuspocus durch den Kollaborationsserver yhub. Wer selbst hostet, muss einen neuen Dienst, eine Datenbank und RSA-Schlüssel einrichten und alle Dokumente migrieren, sonst öffnen sie leer. Was Admins vor dem Update prüfen sollten.
Pangolin 1.24: Exit Nodes machen den Tunnel-Proxy zum eigenen VPN-Gateway
Pangolin 1.24.0 ist seit dem 30. September 2026 verfügbar. Exit Nodes leiten den Internetverkehr der Clients über eine eigene Site, dafür braucht es Newt 1.18.0 und neue Clients. Ein Sicherheitsupdate ist es nicht, ein Backup vor der Migration aber Pflicht.
Gitea 28.0: Abschied von 1.x, Audit-Logs und Bot-Accounts
Gitea 28.0 streicht das Präfix 1. aus der Versionsnummer und bringt Audit-Logs, Bot-Accounts, Admin-Impersonation und Deploy-Tokens. Für Docker-Admins entscheidend: Das Tag :1 bleibt auf 1.27.3, :latest springt direkt auf 28.0 samt Breaking Changes.
WSLC allgemein verfügbar: Linux-Container direkt unter Windows mit wslc.exe
Seit dem 29. September 2026 ist WSLC allgemein verfügbar. Der Befehl wslc.exe ist Teil von WSL ab Version 2.9.3 und startet Linux-Container ohne separate Engine. Neu sind Intune-Einstellungen zum Abschalten und eine Registry-Allowlist. Compose fehlt noch, ein Drop-in-Ersatz für Docker Desktop ist WSLC deshalb nicht.
Docker Sandboxes: kritische Lücke erlaubt Zugriff auf macOS-Host-Dateien
Docker hat zwei Schwachstellen in Docker Sandboxes geschlossen. Die kritische Lücke CVE-2026-77179 erlaubt es Code in der Sandbox, über einen Symlink aus dem freigegebenen Projektverzeichnis auszubrechen und beliebige Dateien auf dem macOS-Host zu lesen und zu verändern. Betroffen sind Versionen 0.28.0 bis vor 0.42.0. Wer KI-Agenten oder fremde Repositories in Sandboxes testet, sollte sofort aktualisieren.
Docker-Container mit AppArmor und SELinux härten: Praxisanleitung nach CVE-2026-31431
Nach der Copy-Fail-Schwachstelle CVE-2026-31431 reicht ein Engine-Update allein nicht aus. Diese Anleitung zeigt, wie Betreiber mit AppArmor-Profilen und SELinux-Labels ihre Docker-Container zusätzlich härten, Voraussetzungen und Zielzustand definieren, den Status prüfen und im Zweifel sauber zurückrollen. Inklusive Compose-Beispielen, Audit-Hinweisen und einer Vergleichstabelle beider LSM-Ansätze.
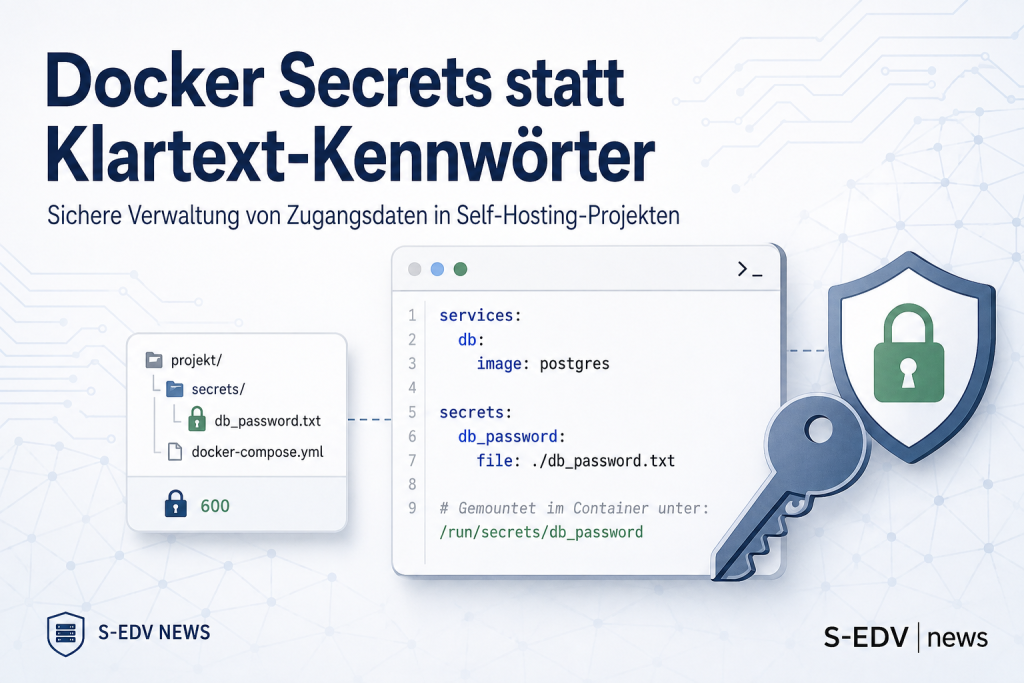
Docker Compose Secrets statt Klartext-Umgebungsvariablen: Zugangsdaten in Self-Hosting-Projekten mit Dateirechten, .gitignore und kontrollierter Rotation richtig schützen
Viele Self-Hosting-Setups übergeben Datenbank-Passwörter und API-Schlüssel als Umgebungsvariablen. Diese Anleitung zeigt Schritt für Schritt, wie Docker Compose Secrets, das *_FILE-Pattern, restriktive Dateirechte, sichere Prüfungen und eine kontrollierte Rotation zusammenspielen.
Docker Model Runner CVE-2026-28400: Docker Desktop jetzt auf 4.61.0 prüfen
Eine Schwachstelle im Docker Model Runner erlaubt unauthentifizierte Zugriffe auf die Konfigurations-API und darüber Schreibzugriff auf Dateien des Prozesses. Docker Desktop ab Version 4.61.0 enthält den Fix, Admins sollten die Version jetzt prüfen.
Docker Rootless Mode auf Debian und Ubuntu einrichten
Docker Rootless Mode reduziert die Rechte von Daemon und Containern auf die eines normalen Linux-Benutzers. Die Anleitung zeigt die vollständige Einrichtung unter Debian und Ubuntu, belastbare Prüfungen sowie Lösungen für Autostart, Ports, Ressourcenlimits und parallele Docker-Installationen.
Portainer 2.39.6 LTS schließt SSRF und Path Traversal
Portainer 2.39.6 LTS behebt SSRF Risiken, Path Traversal im Swarm Compose Deployer und eine fehlerhafte RBAC Auflösung. Admins sollten Version und Exposition prüfen, Daten sichern und den Container kontrolliert neu erstellen.