Kategorie: Server & Netzwerk
Stabile Infrastruktur ist die Basis für alles andere. Hier dreht sich alles um Server und Netzwerke in der Praxis: von IPv6, VLANs und Virtualisierung über Monitoring bis zum zuverlässigen Betrieb. Konkrete Anleitungen und Erfahrungswerte für eine Infrastruktur, die einfach läuft. · 47 Beiträge
Intel ICPS: Neuer Test erklärt IPv6-Ausfälle bei OneNote und M365
Ein neuer Test vom 7. Oktober zeigt: Intel ICPS 40.25.926.173 störte auf einem Notebook IPv6-Verbindungen, Version 50.26.623.243 nicht. Die Herstellerbestätigung fehlt, eine gezielte Diagnose lohnt sich.
FRITZ!Box-Labor: 4690 priorisiert Videocalls automatisch
FRITZ! veröffentlicht neue Laborversionen für die FRITZ!Box 4690 und 4050. Die 4690 erkennt Videocalls automatisch und priorisiert sie. Beide Modelle erhalten eine mDNS-Korrektur. Für produktive Anschlüsse besteht keine Pflicht zum Beta-Wechsel.
DynDNS-Dienst DDNSS.de wird zum 31. Oktober 2026 eingestellt: Admins müssen migrieren
Der kostenlose DynDNS-Dienst DDNSS.de soll spätestens am 31. Oktober 2026 enden, wenn sich kein Nachfolger findet. Danach werden Einträge nicht mehr aktualisiert. Betroffen sind FRITZ!Box-DynDNS, NAS, ddclient, WireGuard- und IPsec-Endpunkte sowie Zertifikate auf DDNSS-Hostnamen. So gelingt Inventur und Migration.
VeloCloud Orchestrator: Kritische Lücke CVE-2026-93952 mit CVSS 10.0 wird aktiv ausgenutzt
Arista hat am 22. September 2026 die Schwachstelle CVE-2026-93952 im on-premises VeloCloud Orchestrator veröffentlicht. Der CVSS-Wert liegt bei 10.0, die Lücke wird laut Hersteller bereits aktiv ausgenutzt. Angreifbar sind nur Installationen mit zertifikatsbasierter Edge-Authentifizierung. Für die Trains 6.1 und 7.0 gibt es noch kein Update.
Unbound und BIND 9: Kritische DNSSEC-Lücke und 14 Fehler in einem ISC-Sicherheitsupdate
Am 16. September 2026 haben NLnet Labs und das Internet Systems Consortium zeitgleich Sicherheitsupdates für die beiden verbreitetsten DNS-Resolver veröffentlicht. Unbound 1.26.1 behebt neun Schwachstellen, darunter einen als kritisch eingestuften Heap-Overflow im DNSSEC-Validator mit möglicher Codeausführung. BIND 9.20.29 und 9.21.26 schließen vierzehn Lücken, eine davon erlaubt einen unauthentifizierten Absturz über DNS-over-HTTPS.
Broadcom sperrt VDDK-Download: Migrationen und Backup-Tools betroffen
Broadcom hat den öffentlichen Zugriff auf die Downloadseite des VMware Virtual Disk Development Kit gesperrt. Bereits heruntergeladene Versionen laufen weiter, neue Downloads gibt es nicht mehr. Betroffen sind vor allem Migrationsprojekte weg von VMware und Drittanbieter-Werkzeuge, die agentenlos auf VMDK-Dateien zugreifen.
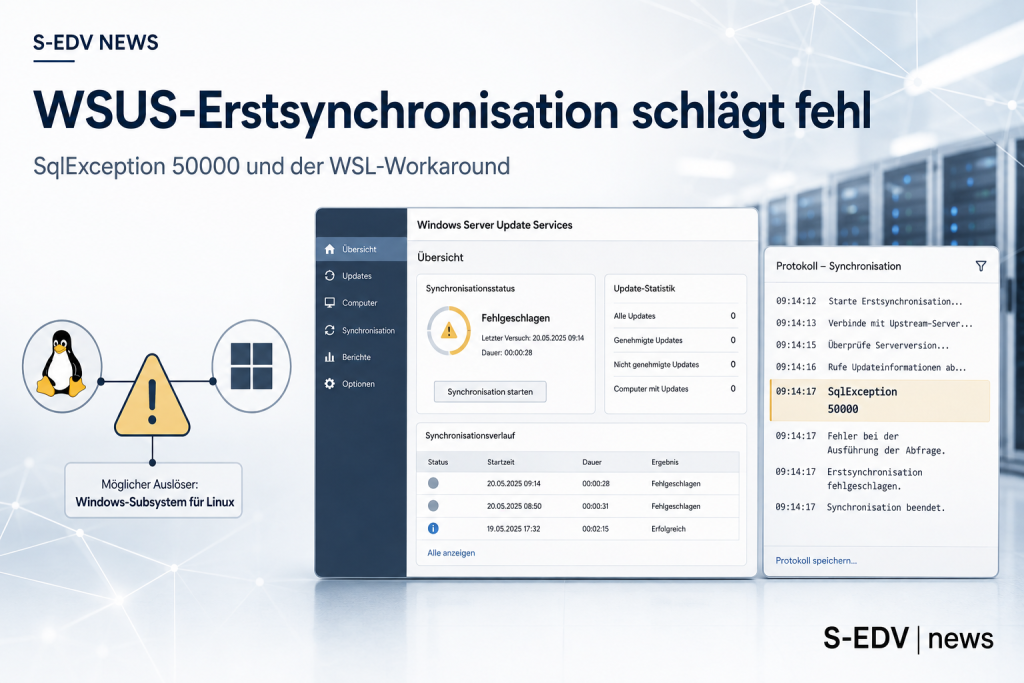
WSUS-Erstsynchronisation schlägt fehl: SqlException 50000 und der WSL-Kategorie-Workaround
Wer aktuell einen neuen WSUS-Server aufsetzt, riskiert eine abbrechende Erstsynchronisation. Logs zeigen dann eine SqlException 50000 mit invalid update identity in XML. Microsoft bestätigte das Problem und lieferte mit KB5121986 einen Fix, der nicht alle Fälle abdeckt. Ein Praxisbericht vom 6. September 2026 deutet auf die Produktkategorie Windows-Subsystem für Linux als mögliche Ursache hin. Der Artikel fasst Problem, offiziellen Fix und Community-Workaround zusammen.
MikroTik RouterOS: Angriffskette MikroTrick übernimmt Router über offenes SSH
CERT Polska warnt vor der aktiv ausgenutzten Angriffskette MikroTrick gegen MikroTik RouterOS. Wer SSH aus dem Internet erreichbar hält, sollte heute noch prüfen und patchen.
Homepage Dashboard mit Docker Compose installieren und absichern
Diese Anleitung installiert Homepage mit Docker Compose unter /opt/homepage, bindet Dienste über YAML ein und erklärt Docker-Integration, Host-Prüfung, TLS, Authentifizierung sowie den sicheren Umgang mit dem Docker-Socket.
SonicWall SMA1000: CVE-2026-83548 und CVE-2026-83549 werden aktiv ausgenutzt
SonicWall warnt vor aktiven Angriffen auf zwei Schwachstellen der SMA1000 Serie. Betroffen sind die Modelle 6210, 7210 und 8200v mit verwundbaren Softwareständen. Unternehmen sollten die bereitgestellten Updates installieren, exponierte Systeme prüfen und bei Verdacht den Support einbeziehen.