Kategorie: Docker
Container gehören längst nicht mehr nur in große Tech-Unternehmen. Hier findest du Praxisartikel rund um Docker: vom ersten Container-Setup über durchdachte Compose-Files und Swarm-Cluster bis zur Sicherheitshärtung – mit Fokus auf das, was im Mittelstand wirklich gebraucht wird. · 24 Beiträge
Traefik Sicherheitsupdate: Docker Compose sicher auf 2.11.56 oder 3.7.12 aktualisieren
Traefik Proxy 2.11.56 und 3.7.12 beheben mehrere Sicherheitsprobleme. Ein Update allein reicht bei einer der Schwachstellen jedoch nicht aus. Betreiber müssen zusätzlich aliasHeadersStrategy konfigurieren. Hier folgt der vollständige Ablauf für Docker Compose mit Backup, Prüfung, Neustart und Rollback.
Dozzle installieren: Docker-Logs live im Browser mit Docker Compose
Dozzle zeigt Docker-Container-Logs live im Browser, ganz ohne Log-Persistenz und mit einem rund 7 MB kleinen Image. Diese Anleitung erklärt die Docker-Compose-Installation, Suche per Regex und SQL, Swarm- und Agent-Modus für mehrere Hosts sowie die nötigen Sicherheitsmaßnahmen für den Docker-Socket.
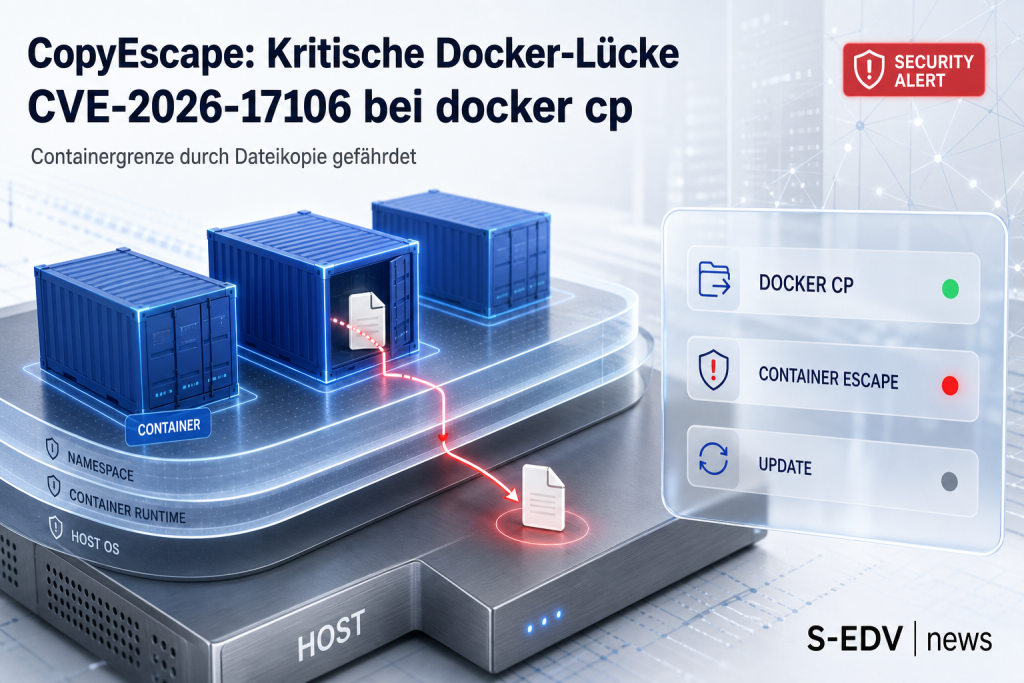
CopyEscape: Kritische Docker-Lücke CVE-2026-17106 bei docker cp
CVE-2026-17106, genannt CopyEscape, betrifft die Kopierfunktionen docker cp und sbx cp von Docker Engine, Docker CLI, Docker Desktop und Docker Sandboxes. Eine TOCTOU-Race im Archivpfad zusammen mit einer rein lexikalischen Zielpfadprüfung ohne echte Symlink-Auflösung erlaubt einem bösartigen laufenden Container, beim Kopieren Hostdateien zu überschreiben. Bei privilegiertem Kopieren unter Linux ist sogar Root-Codeausführung möglich.
Docker sicher aktualisieren: Schritt-für-Schritt-Anleitung nach der CopyEscape-Lücke CVE-2026-17106
Die von Imperva entdeckte Lücke CVE-2026-17106 (CopyEscape) erlaubt es einem bösartigen Container, über docker cp beliebige Dateien auf dem Host zu überschreiben. Anlass genug, die eigene Docker-Update-Routine zu überprüfen. Diese Anleitung zeigt Schritt für Schritt, wie Docker Engine unter Ubuntu/Debian sicher und mit minimaler Ausfallzeit aktualisiert wird.
n8n CVE-2026-33696: Prototype-Pollution-Lücke führt zu Remote Code Execution
Die Open-Source-Automatisierungsplattform n8n ist von einer kritischen Prototype-Pollution-Schwachstelle betroffen (CVE-2026-33696, CVSS 9.4). Über die GSuiteAdmin- und XML-Node kann ein Nutzer mit Workflow-Rechten Object.prototype manipulieren und darüber Remote Code Execution erreichen. Wer n8n self-hosted per Docker betreibt, sollte umgehend auf die gepatchten Versionen aktualisieren.
Docker Engine 29.3.1: AuthZ-Bypass CVE-2026-34040 schließen und Update-Workflow prüfen
CVE-2026-34040 (CVSS 8.8) erlaubte es Angreifern mit Docker-API-Zugriff, AuthZ-Plugins durch über 1 MB große Requests zu umgehen und privilegierte Container zu starten. Docker Engine 29.3.1 und Docker Desktop 4.66.1 schließen die Lücke. Dieser Artikel zeigt den kompletten Update-Workflow für Docker Engine und Docker Compose auf Linux-Servern inklusive Vorab-Check und Rollback-Plan.
Docker VMM: Eigene Virtualisierung löst libkrun und WSL 2 ab
Mit Docker Desktop 4.86 stellt Docker eine eigene Virtualisierungsschicht namens Docker VMM vor, die bisher zugekaufte Komponenten wie libkrun und WSL 2 ablöst. Versprochen werden schnellerer Container-Start, besseres Speichermanagement und schnelleres Filesharing. Was die Beta bringt, welche bekannten Probleme es gibt und was Admins bis zur allgemeinen Verfügbarkeit im Oktober beachten sollten.
containerd: DoS-Schwachstelle lässt Docker- und Kubernetes-Server abstürzen
Eine Schwachstelle in containerd erlaubt Angreifern, über eine bösartige Container-Image den gesamten Container-Runtime-Prozess zum Absturz zu bringen. Betroffen sind Docker und Kubernetes.
CVE-2022-0492: CISA warnt vor aktiv ausgenutztem Container-Escape im Linux-Kernel
CISA hat CVE-2022-0492 in den KEV-Katalog aufgenommen: Die Linux-Kernel-Schwachstelle im cgroups-v1-Subsystem ermöglicht einen Container-Escape mit anschließender Root-Eskalation auf dem Host. Kaspersky meldete aktive Angriffe auf Container-Umgebungen kurz vor der Warnung.
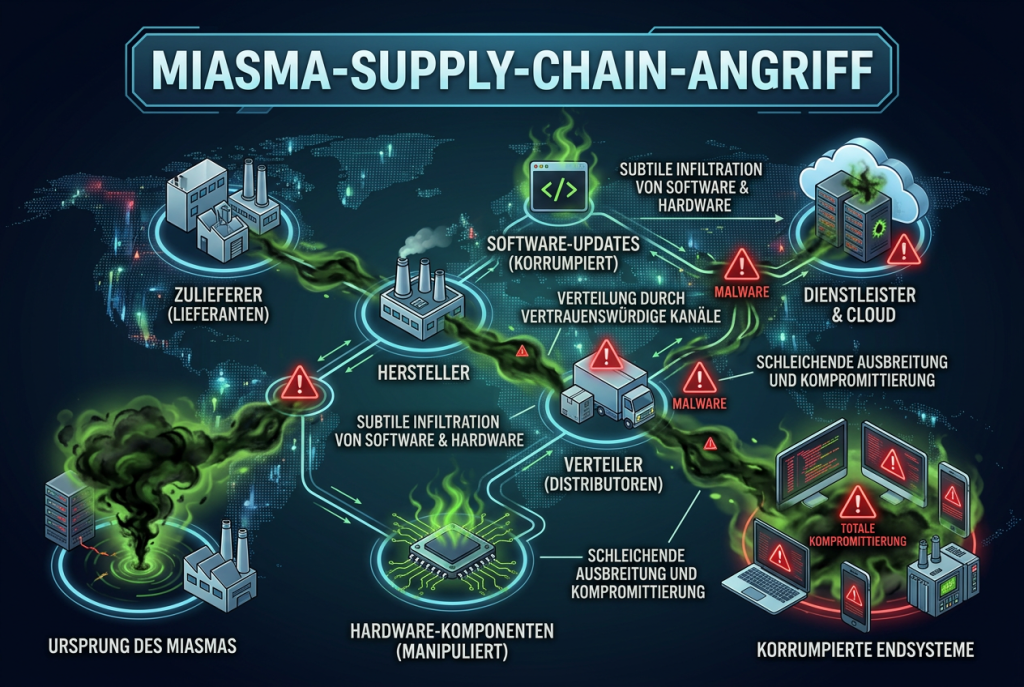
Miasma-Supply-Chain-Angriff: Red-Hat-npm-Pakete mit Credential-Stealer kompromittiert
Wiz Research deckt einen massiven Supply-Chain-Angriff auf npm-Pakete der @redhat-cloud-services-Namespace auf. Die Malware Miasma stiehlt Cloud-Zugangsdaten, GitHub-Token und SSH-Schlüssel und kann Heimverzeichnisse löschen. Betroffene Organisationen müssen sofort alle Credentials rotieren.