Registry weg, Internet weg: Startet Ihr Docker-Stack noch?
Ernstfall Teil 9: Ohne Registry starteten vorhandene Container, auch nach einem Neustart. Pull und neue Tags scheiterten, bei hängender Registry erst nach 30 Sekunden. Fehlte ein Image, lief kein Dienst des Stacks. docker save rettete.
Mit KI erstellt – redaktionelle Prüfung ausstehend
Werbung Mit * markierte Links sind Werbelinks: Bei einem Kauf erhalten wir eine Provision, der Preis bleibt gleich. Als Amazon-Partner verdiene ich an qualifizierten Verkäufen. Mehr dazu
Docker Hub ist nicht erreichbar, das Internet am Standort ist ausgefallen, oder der Server steht hinter einer Firewall, die gerade jemand umgebaut hat. Läuft dann noch alles? Und was passiert, wenn genau jetzt jemand ein Update einspielt oder den Server neu startet? Für diese Anleitung lief ein kleiner Stack aus zwei Diensten in zwei Umgebungen: einmal ganz ohne Internet, einmal mit einer Registry, die keine Antwort gibt. Elf typische Schritte wurden je dreimal ausprobiert.
Dies ist Teil 9 der Reihe „Ernstfall“. Jeder Teil macht absichtlich etwas kaputt, misst, was passiert, und zeigt den Weg zurück.
Was Sie brauchen
- Einen Linux-Server mit Docker und Docker Compose, siehe Docker und Docker Compose auf Linux installieren.
- Feste Versionen in der
compose.yaml, zum Beispielredis:8.10.3stattredis:latest. - Platz für eine Sicherung der Images in ungefähr der Größe, die
docker image lsanzeigt.
Schritt 1: Images sichern, solange das Netz da ist
Die Images eines Stacks sichern Sie mit docker save in eine Datei. Nennen Sie alle Images, die Ihre compose.yaml verwendet. Im Test wurde das Redis-Image auf diesem Weg gesichert und wieder geladen:
$ docker save -o /backup/stack-images.tar alpine:3.24.4 redis:8.10.3Legen Sie die Datei dorthin, wo auch Ihre übrige Sicherung liegt. Wiederholen Sie den Befehl nach jedem Update, damit die gesicherten Images zu den Versionen in der compose.yaml passen.
Verifizieren: tar tf /backup/stack-images.tar | head listet den Inhalt der Sicherung.
Schritt 2: Ohne Netz starten, ohne zu ziehen
Ist die Registry weg, starten Sie den Stack ohne jede Pull-Option. Mit vorhandenen Images reicht der normale Befehl:
$ docker compose up -dVerzichten Sie in dieser Lage auf docker compose pull, --pull always und auf neue Tags in der compose.yaml. Steht in der Datei pull_policy: always, scheitert up -d. Laufende Container blieben im Test dabei in Betrieb, ein gestoppter Stack käme so aber nicht hoch. Nehmen Sie die Zeile heraus.
Verifizieren: docker compose ps zeigt alle Dienste als Up.
Schritt 3: Fehlende Images aus der Sicherung laden
Fehlt ein Image, etwa weil es nach einem Aufräumen gelöscht wurde, laden Sie es aus der Sicherung und starten erneut:
$ docker load -i /backup/stack-images.tar
$ docker compose up -d
Verifizieren: docker load meldet für jedes Image eine Zeile Loaded image, danach laufen alle Dienste.
So wurde gemessen
Getestet mit Docker 29.9.3 und Docker Compose 5.7.1 in zwei eigenen Docker-Daemons, die selbst in Containern liefen. Der erste hing in einem Netz ohne Zugang nach außen, dort scheiterte schon die Namensauflösung. Beim zweiten zeigten die Adressen von Docker Hub auf eine Adresse, die nie antwortet, so wie bei einer Registry, die nicht mehr reagiert. Der Stack bestand aus alpine:3.24.4 und redis:8.10.3, beide mit restart: unless-stopped. Die Images kamen vorab per docker load in die Daemons. Jeder der elf Schritte lief in jeder Umgebung dreimal. Vor jedem Durchgang wurden die Images frisch geladen, innerhalb eines Durchgangs liefen die Schritte nacheinander auf demselben Stand.
Ergebnis 1: Was ohne Registry geht
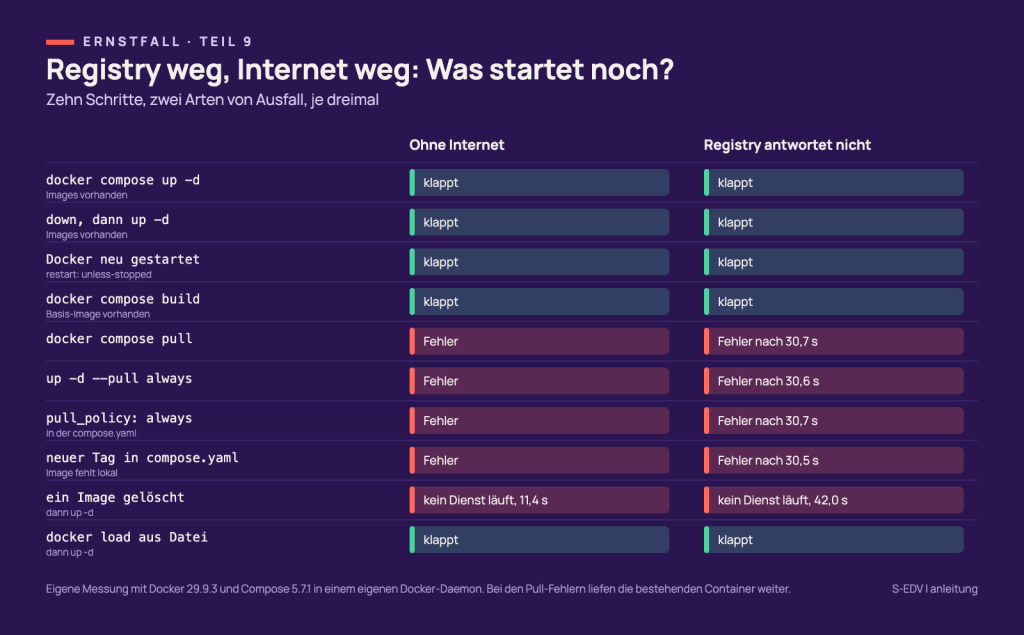
Alles, was mit vorhandenen Images auskommt, lief in beiden Umgebungen ohne Fehler: der Start mit up -d, down und erneutes up -d, ein Neustart des Docker-Daemons, nach dem beide Container dank restart: unless-stopped von selbst wieder liefen, und ein Build, dessen Basis-Image schon da war. Der Daemon lief dabei selbst in einem Container. Im Test fragte Docker die Registry nur, wenn es etwas holen sollte.
Ergebnis 2: Wann es scheitert und wie lange das dauert
Gescheitert ist alles, was ein Image holen will: docker compose pull, up -d --pull always, pull_policy: always in der compose.yaml und ein neuer Tag, der noch nicht auf dem Server lag. Die bestehenden Container liefen dabei weiter. Ohne Internet kam der Fehler nach weniger als einer Sekunde, weil schon der Name nicht aufgelöst wurde:
Error failed to resolve reference "docker.io/library/alpine:3.24.4": failed to do request: Head "https://registry-1.docker.io/v2/library/alpine/manifests/3.24.4": dial tcp: lookup registry-1.docker.io on 127.0…Bei einer Registry, die nicht antwortet, wartete Docker jedes Mal 30,2 bis 30,7 Sekunden, bevor es aufgab:
Error failed to resolve reference "docker.io/library/alpine:3.24.4": failed to do request: Head "https://registry-1.docker.io/v2/library/alpine/manifests/3.24.4": dial tcp 10.255.255.1:443: i/o timeoutMit zwei Images dauerte docker compose pull insgesamt rund 30 Sekunden. Ein Update-Skript, das mehrere Stacks nacheinander zieht, wartet entsprechend für jeden.
Ergebnis 3: Ein fehlendes Image legt den ganzen Stack lahm
Der unangenehmste Fall: Nach docker compose down wurde das Image von Redis gelöscht, wie es ein Aufräumen mit docker image prune -a tun würde. Danach startete docker compose up -d überhaupt keinen Dienst, auch nicht den mit vorhandenem Image. In allen sechs Läufen, drei je Umgebung, lief danach kein Container. Bei hängender Registry dauerte der ganze Schritt mit down und up bis zu 42,0 Sekunden, ohne Internet rund 11 Sekunden. Erst docker load aus einer Sicherung des fehlenden Images brachte den Stack zurück, ebenfalls in allen sechs Läufen.
Was das für Ihren Server heißt
Ein laufender Server kommt ohne Registry gut aus, auch über einen Neustart hinweg. Gefährlich sind zwei Dinge: Updates zum falschen Zeitpunkt und Aufräumen. Wer bei einem Netzausfall pull versucht, verliert Zeit, aber keine Dienste. Wer vorher Images gelöscht hat, steht ohne Sicherung mit einem toten Stack da.
Löschen Sie deshalb keine Images von gestoppten Stacks, solange Sie sie noch brauchen, siehe Teil 6 der Reihe zu Löschbefehlen. Halten Sie die Images Ihrer wichtigen Dienste per docker save vor, oder betreiben Sie einen eigenen Registry-Spiegel im lokalen Netz. Der hilft allerdings nur mit Images, die er vorher schon zwischengespeichert hat. Und ändern Sie bei einem Netzausfall keine Versionen in der compose.yaml: Ein neuer Tag verlangte im Test jedes Mal einen Download.
Typische Fehler
dial tcp: lookup registry-1.docker.io on …Der Name der Registry lässt sich nicht auflösen, der Server hat kein Internet oder keinen DNS. Hinter
onsteht die Adresse Ihres DNS-Servers. Starten Sie ohne Pull wie in Schritt 2.dial tcp …:443: i/o timeoutnach rund 30 SekundenDie Registry ist nicht erreichbar, aber der Name wird aufgelöst. Docker wartete im Test jedes Mal rund 30 Sekunden bis zur Fehlermeldung.
- Nach
docker compose up -dläuft kein einziger Dienst Mindestens ein Image fehlt lokal und lässt sich nicht holen. Compose startete im Test dann keinen Dienst des Stacks. Laden Sie die Images wie in Schritt 3.
Häufige Fragen
Hilft pull_policy: missing?
Das ist laut Compose-Dokumentation die Voreinstellung für Dienste ohne eigenen Build, und sie war im Test aktiv. Sie holt nur fehlende Images. Fehlt eines und die Registry ist weg, hilft sie nicht, genau das zeigt Ergebnis 3.
Was ist mit Builds?
Ein Build mit docker compose build klappte im Test ohne Registry, das Basis-Image aus der Zeile FROM lag dabei auf dem Server. Auch docker build --pull=false lief durch.
Fazit
Docker ist ohne Registry robuster, als man denkt: Was auf dem Server liegt, startet, auch nach einem Neustart. Kritisch wird es, wenn Images fehlen, denn dann bleibt der ganze Stack aus. Eine Sicherung der Images mit docker save kostet wenig Platz und machte im Test aus einem toten Stack in Sekunden einen laufenden. Im nächsten Teil der Reihe ist das Admin-Passwort weg.
Weiterführende Anleitungen und Quellen
- Ernstfall Teil 11: Zertifikat abgelaufen, Uhr falsch
- Ernstfall Teil 12: SQLite auf der Netzfreigabe
- Ernstfall Teil 13: Harter Abbruch
- Ernstfall Teil 1: Datenbank im laufenden Betrieb kopiert
- Ernstfall Teil 2: Platte voll
- Ernstfall Teil 3: Update zurückdrehen
- Ernstfall Teil 4: PostgreSQL 16 auf 18 per Tag
- Ernstfall Teil 5: Container-Logs fluten die Platte
- Ernstfall Teil 7: Angreifer kennt das Backup-Passwort
- Ernstfall Teil 8: Restore-Rennen
- Ernstfall Teil 10: Admin-Passwort weg
- Ernstfall Teil 6: down -v, prune, rm
- Docker und Docker Compose auf Linux installieren
- Docker-Container automatisch aktualisieren
- Docker: docker image save
- Docker: docker image load
- Docker Compose: pull_policy
- Docker: Registry als Spiegel betreiben