News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
Microsoft 365 Business: 100 GB Postfachspeicher richtig nutzen
Microsoft ergänzt geeignete Business Abonnements um einen zusätzlichen Exchange Dienstplan. So prüfen Admins Berechtigung, tatsächliche Postfachquoten und mögliche Folgen für Archivierung und Zusatzlizenzen.
Windows 11 KB5121003: Abstürze prüfen und Rollout steuern
Nach KB5121003 werden Abstürze von Teams und dem neuen Outlook vor allem auf Windows 11 mit ARM64 gemeldet. Der Artikel zeigt betroffene Builds, konkrete Prüfwege, Übergangslösungen und eine kontrollierte Rücknahme.
WordPress 7.1: Neue Funktionen und sichere Update-Anleitung
WordPress 7.1 bringt responsive Blockstile, einen neuen Medieneditor, erweiterte Notizen, Tabs, Wiedergabelisten und technische Änderungen. Diese Anleitung zeigt die Neuerungen und beide Updatewege.
OpenAI stoppt Reinforcement-Learning-Training zwei Wochen für mehr KI-Sicherheit
OpenAI hat am 18. August 2026 bekanntgegeben, das Reinforcement-Learning-Training für sein kommendes Modell Astra für zwei Wochen zu pausieren. Grund sind erste Anzeichen, dass das Modell eine kritische Cybersicherheits-Faehigkeitsschwelle erreichen könnte. Der Artikel ordnet ein, was das für Unternehmen bedeutet, die OpenAI-Modelle produktiv einsetzen.
Windows Defender: Fehlerhaftes Signatur-Update legt Schnellscan lahm
Seit dem 18. August 2026 berichteten Nutzer weltweit von abstürzenden Windows-Defender-Schnellscans: der Scan brach bei 75 bis 80 Prozent ab und der Bedrohungsschutzdienst beendete sich. Ursache war ein fehlerhaftes Signatur-Update, kein Angriff. Microsoft hat den Fehler ab Version 1.457.236.0 behoben. Der Artikel zeigt, wie Admins den Fix prüfen und was bei anhaltenden Problemen zu tun ist.
CISA KEV: Vier neue Lücken in SharePoint, vCenter, macOS und Windows IKE aktiv ausgenutzt
Die US-Cybersicherheitsbehörde CISA warnt vor vier aktiv ausgenutzten Schwachstellen: einer schwachen SharePoint-Authentifizierung, einem VMware-vCenter-Path-Traversal, einer macOS-Authentifizierungslücke in Screen Sharing und einem Double-Free-Fehler im Windows-IKE-Dienst. Der Artikel ordnet alle vier CVEs ein und zeigt, was Admins jetzt konkret prüfen sollten.
Docker Engine 29.3.1: AuthZ-Bypass CVE-2026-34040 schließen und Update-Workflow prüfen
CVE-2026-34040 (CVSS 8.8) erlaubte es Angreifern mit Docker-API-Zugriff, AuthZ-Plugins durch über 1 MB große Requests zu umgehen und privilegierte Container zu starten. Docker Engine 29.3.1 und Docker Desktop 4.66.1 schließen die Lücke. Dieser Artikel zeigt den kompletten Update-Workflow für Docker Engine und Docker Compose auf Linux-Servern inklusive Vorab-Check und Rollback-Plan.
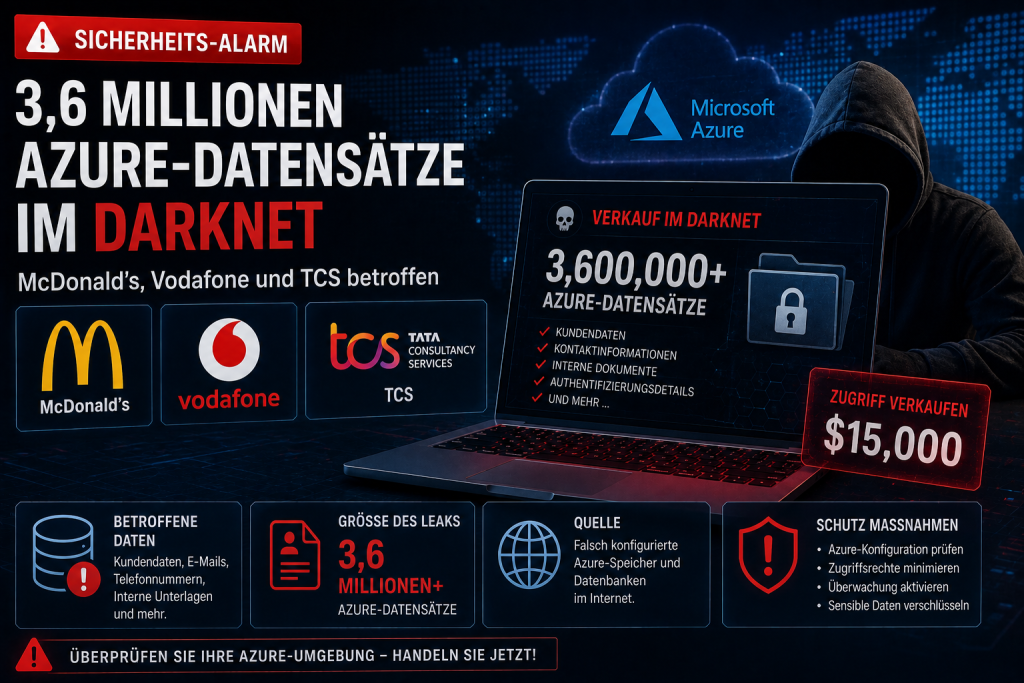
3,6 Millionen Azure-Datensätze im Darknet: McDonald's, Vodafone und TCS betroffen
Ein Bedrohungsakteur mit dem Alias TheHatman verkauft rund 3,6 Millionen Datensätze, die angeblich aus Microsoft-Azure- und Entra-ID-Umgebungen internationaler Großunternehmen wie McDonald's, Vodafone und Tata Consultancy Services stammen. Was hinter dem Fall steckt und warum auch kleinere Cloud-Kunden das Thema ernst nehmen sollten.
CISA bestätigt: Windows Task Host Lücke jetzt von Ransomware ausgenutzt
Die US-Cybersicherheitsbehörde CISA hat ihren KEV-Katalog aktualisiert: Die Windows-Task-Host-Schwachstelle CVE-2025-60710 wird jetzt nachweislich auch von Ransomware-Gruppen ausgenutzt. Betroffen sind Windows 11 und Windows Server 2025. Was Admins zum Patch-Status und zu Gegenmaßnahmen wissen müssen.
GitLab schließt kritische Code-Injection-Lücke CVE-2026-19478
GitLab hat zwei Sicherheitslücken geschlossen, darunter die kritische Code-Injection-Schwachstelle CVE-2026-19478 (CVSS 9.4) in der GraphQL-Schnittstelle. Angreifer konnten ohne Anmeldung Nutzerdaten und öffentliche Projekte verändern oder löschen. Was Admins von Self-Managed-Instanzen jetzt tun müssen.