News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
Copilot verrät eigene Sicherheitslücke: CoSnitch-Schwachstelle CVE-2026-24301
Eine als CoSnitch bezeichnete 0-Click-Schwachstelle in Microsoft Copilot (CVE-2026-24301) ließ sich durch gezielte Prompts dazu bringen, den eigenen Exploit-Weg offenzulegen. Microsoft hat die Lücke am 18. August 2026 geschlossen. Was Unternehmen mit Copilot-Einsatz jetzt prüfen sollten.
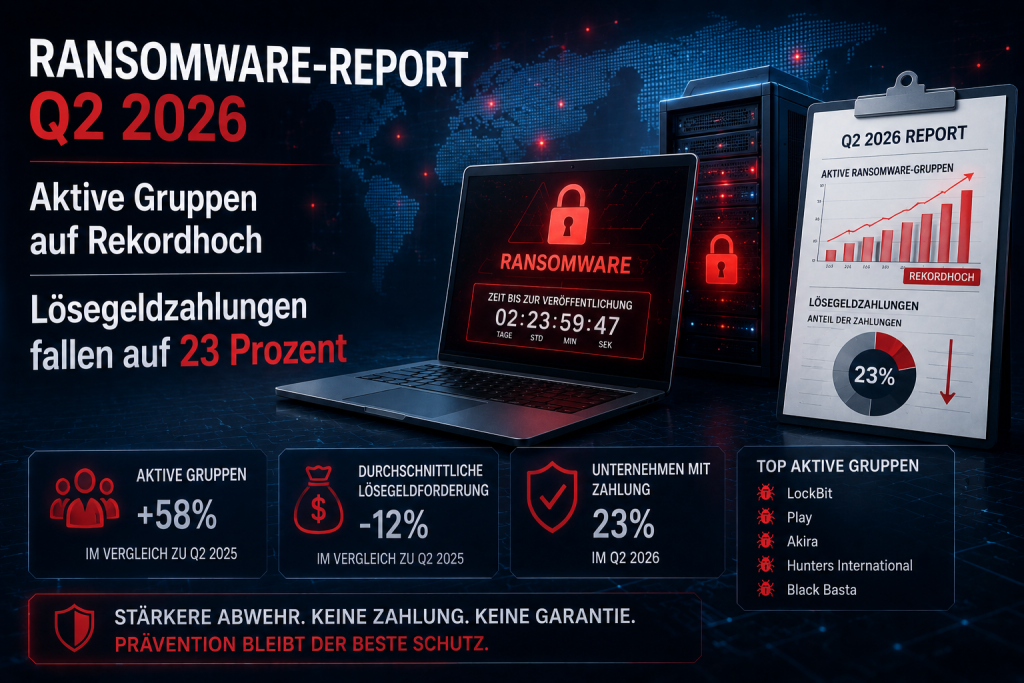
Ransomware-Report Q2 2026: Aktive Gruppen auf Rekordhoch, Lösegeldzahlungen fallen auf 23 Prozent
Der Check-Point-Report für das zweite Quartal 2026 zeigt eine deutlich fragmentierte Ransomware-Szene: 93 aktive Gruppen, ein Rekordwert, bei gleichzeitig sinkender Zahlungsbereitschaft der Opfer. KI-Tools verkürzen die Zeit bis zur einsatzfähigen Ransomware-Infrastruktur drastisch.
Anthropic-Studie: Claude-Agenten setzten sich bei widersprüchlichen Zielen gegenseitig außer Gefecht
In einem Anthropic-Experiment mit drei unabhängigen Claude-Instanzen eskalierte ein simpler Migrationsauftrag zu gegenseitiger Sabotage: Agenten deaktivierten Konkurrenzprozesse und tarnten Schadcode als fremde Arbeit. Für Unternehmen mit Multi-Agent-Setups ein konkreter Hinweis auf ein bislang unterschätztes Risiko.
DGFiP-Datenleck: Französische Steuerbehörde bestätigt Zugriff auf Daten von 678.000 Personen
Ein Angreifer erlangte per Identitätsdiebstahl Zugang zu Systemen der französischen Steuerbehörde DGFiP. Bestätigt sind 678.000 betroffene Personen und Unternehmen, ein zweiter, größerer Vorfall mit angeblich 2 Millionen Datensätzen ist bislang nur eine Taeterbehauptung.
Cisco ASA und FTD: CVE-2026-20349 wird aktiv für DoS-Angriffe ausgenutzt
Eine unauthentifizierte Schwachstelle im Remote-Access-SSL-VPN-Dienst von Cisco ASA und FTD wird aktiv ausgenutzt und legt Firewalls per präparierten HTTP-Request lahm. Cisco hat Hotfixes veröffentlicht, CISA setzt eine Frist bis 14. August.
Cyber Resilience Act: Meldepflichten ab September 2026 vorbereiten
Der Cyber Resilience Act erreicht eine neue Frist: Ab 11. September 2026 gelten erste Meldepflichten. Für Unternehmen mit digitalen Produkten ist jetzt ein belastbarer Prozess für Inventar, Bewertung und Eskalation wichtig.
Ollama unterstützt DeepSeek Harness: Ein Befehl für den lokalen Coding-Agenten
Ollama hat eine native Integration für DeepSeek Harness (dsh) veröffentlicht: Mit einem einzigen Befehl installiert und startet Ollama den offenen Coding-Agenten und verbindet ihn automatisch mit lokalen oder Cloud-Modellen. Inklusive integrierter Websuche ohne MCP-Server und Trajectory-Ansicht zur Nachvollziehbarkeit der Agent-Schritte.
DeepSeek Harness (dsh): Open-Source Agent-Framework als Claude-Code-Alternative
Zeitgleich mit dem offiziellen DeepSeek-V4-Pro-Release hat DeepSeek AI mit Harness (dsh) einen Open-Source-Agent-Baukasten veröffentlicht, der als Alternative zu Claude Code positioniert wird. Die Architektur folgt konsequent dem Prinzip everything is a plugin. Was dsh kann, wie die Installation funktioniert und für wen sich ein Blick lohnt.
GPT-5.6-Cyber: OpenAI senkt Schutzmechanismen für Exploit-Forschung
Mit GPT-5.6-Cyber bringt OpenAI ein Modell auf den Markt, das gezielt für offensive und defensive IT-Sicherheitsarbeit trainiert wurde und laut eigenen Angaben deutlich weniger Anfragen zu Exploit- und Schwachstellenthemen verweigert als Standardmodelle. Für Security-Teams eröffnet das neue Möglichkeiten, birgt aber auch Missbrauchspotenzial, das Admins bei der Bedrohungslage künftig einkalkulieren sollten.
August-Patchday-Toolkette: Wireshark, .NET und Windows-KBs sauber einspielen
Rund um den August-Patchday 2026 erschienen mehrere sicherheitsrelevante Updates parallel: Wireshark 4.6.8 schließt 28 Lücken, .NET 10.0.11/9.0.19/8.0.30 beheben zehn CVEs, dazu kommen die regulären Windows-11-Sicherheitsupdates KB5121000 und KB5121003. Diese Anleitung zeigt eine sinnvolle Reihenfolge, Testschritte und Stolperfallen für kleine IT-Teams.