News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
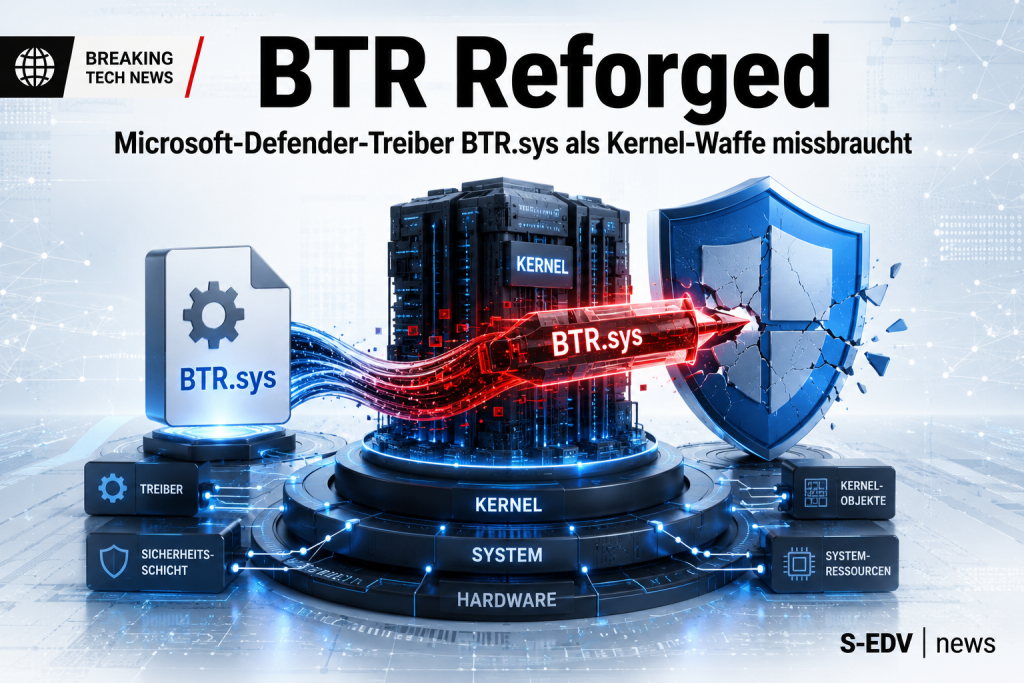
BTR Reforged: Microsoft-Defender-Treiber BTR.sys als Kernel-Waffe missbraucht
Die Technik 'BTR Reforged' von Check Point Research missbraucht den in Microsoft Defender eingebauten, signierten Treiber BTR.sys für beliebige Datei- und Registry-Operationen im Kernel-Modus. Da kein Softwarefehler ausgenutzt wird, greifen Vulnerable Driver Blocklist und WDAC nicht. Admins erfahren, welche Sysmon-Regeln die Technik erkennen und wie sich SeLoadDriverPrivilege härten lässt.
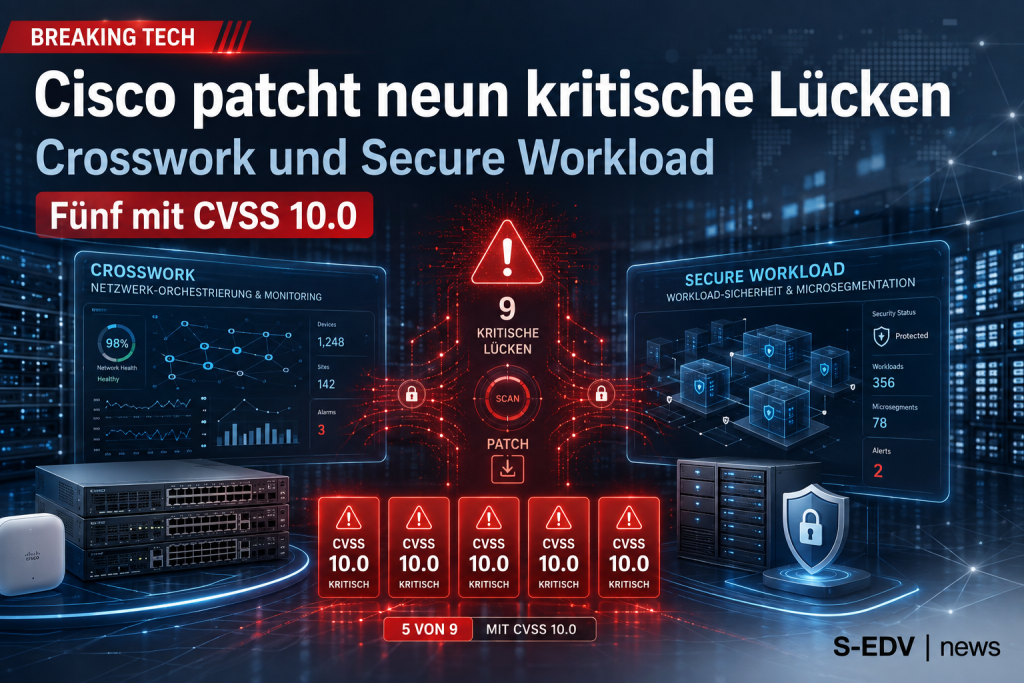
Cisco patcht neun kritische Lücken in Crosswork und Secure Workload - fünf mit CVSS 10.0
Cisco hat im Rahmen einer laufenden internen Sicherheitsüberprüfung neun weitere kritische Schwachstellen in den Netzwerk-Management-Plattformen Crosswork und Secure Workload geschlossen. Fünf der Lücken erreichen den maximalen CVSS-Wert von 10.0, darunter SQL-Injection und fehlende Authentifizierung. Aktive Ausnutzung ist laut Cisco nicht bekannt, dennoch rät der Hersteller zum zeitnahen Update.
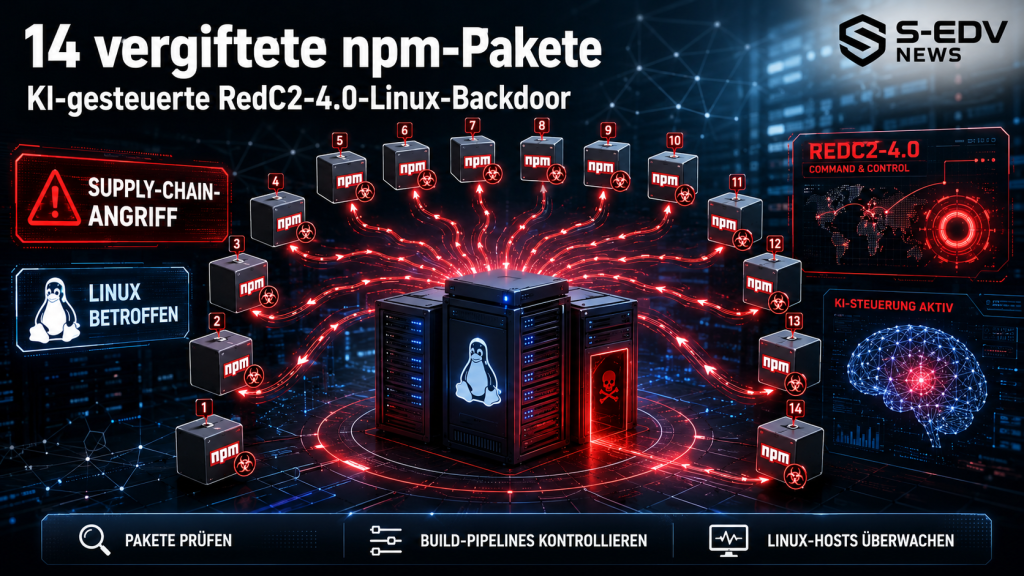
14 vergiftete npm-Pakete liefern KI-gesteuerte RedC2-4.0-Linux-Backdoor
TrendAI (Trend Micro) hat 14 npm-Pakete entdeckt, die sich als funktionierende Kalender- und Streak-Tools tarnen, aber zusätzlich einen Linux-Backdoor für das C2-Framework RedC2 4.0 nachladen. Neu ist die KI-Komponente Red Agent, die Post-Exploitation-Befehle per natürlicher Sprache steuert und die Angriffshürde für weniger erfahrene Akteure senkt.
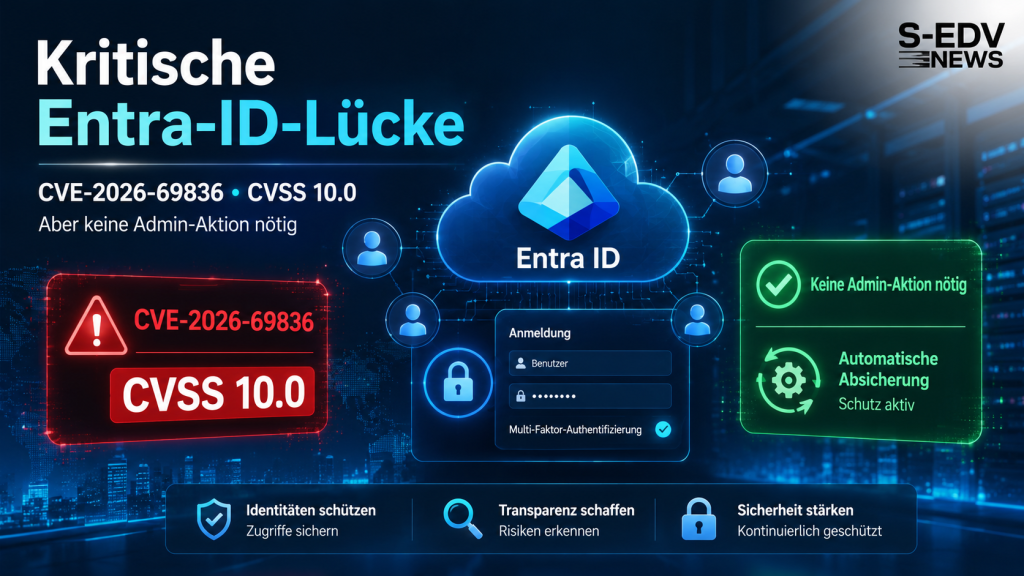
Kritische Entra-ID-Lücke CVE-2026-69836: CVSS 10.0, aber keine Admin-Aktion nötig
Microsoft warnte vor einer Sicherheitslücke mit dem Höchstwert CVSS 10.0 in Entra ID (vormals Azure Active Directory): CVE-2026-69836 erlaubt Remote Code Execution durch Deserialisierung nicht vertrauenswürdiger Daten. Ursprünglich als aktiv ausgenutzt gemeldet, korrigierte Microsoft dies nach Rückfrage von The Hacker News auf 'nicht ausgenutzt'. Die Lücke ist bereits serverseitig gefixt - Admins müssen nichts tun.
Grok Prompt Injection: Wie verschlüsselte Befehle Daten abziehen
Adversa AI demonstriert, wie Grok verschlüsselte Anweisungen aus einer Webseite entschlüsselt und Sitzungsdaten an einen fremden Server sendet. Der Artikel trennt belegte Fakten von offenen Fragen und zeigt konkrete Schutzmaßnahmen.
Microsoft 365 Business: 100 GB Postfachspeicher richtig nutzen
Microsoft ergänzt geeignete Business Abonnements um einen zusätzlichen Exchange Dienstplan. So prüfen Admins Berechtigung, tatsächliche Postfachquoten und mögliche Folgen für Archivierung und Zusatzlizenzen.
Windows 11 KB5121003: Abstürze prüfen und Rollout steuern
Nach KB5121003 werden Abstürze von Teams und dem neuen Outlook vor allem auf Windows 11 mit ARM64 gemeldet. Der Artikel zeigt betroffene Builds, konkrete Prüfwege, Übergangslösungen und eine kontrollierte Rücknahme.
WordPress 7.1: Neue Funktionen und sichere Update-Anleitung
WordPress 7.1 bringt responsive Blockstile, einen neuen Medieneditor, erweiterte Notizen, Tabs, Wiedergabelisten und technische Änderungen. Diese Anleitung zeigt die Neuerungen und beide Updatewege.

OpenAI stoppt Reinforcement-Learning-Training zwei Wochen für mehr KI-Sicherheit
OpenAI hat am 18. August 2026 bekanntgegeben, das Reinforcement-Learning-Training für sein kommendes Modell Astra für zwei Wochen zu pausieren. Grund sind erste Anzeichen, dass das Modell eine kritische Cybersicherheits-Faehigkeitsschwelle erreichen könnte. Der Artikel ordnet ein, was das für Unternehmen bedeutet, die OpenAI-Modelle produktiv einsetzen.

Windows Defender: Fehlerhaftes Signatur-Update legt Schnellscan lahm
Seit dem 18. August 2026 berichteten Nutzer weltweit von abstürzenden Windows-Defender-Schnellscans: der Scan brach bei 75 bis 80 Prozent ab und der Bedrohungsschutzdienst beendete sich. Ursache war ein fehlerhaftes Signatur-Update, kein Angriff. Microsoft hat den Fehler ab Version 1.457.236.0 behoben. Der Artikel zeigt, wie Admins den Fix prüfen und was bei anhaltenden Problemen zu tun ist.