netcup Abuse-Meldung erhalten: So reagieren Sie richtig
Eine Abuse-Meldung von netcup ist kein Grund zur Panik, aber zeitkritisch. Die Anleitung zeigt, wie Sie den Hinweis im CCP lesen, ein Wartungsfenster beantragen, den Server bereinigen und eine Stellungnahme schreiben, die akzeptiert wird.
Geprüft am 30.10.2026 · für netcup CCP und SCP CCP 2.9.0, SCP v2026.1028.113954, Stand 30.10.2026
WerbelinksMit * markierte Links sind Werbelinks: Bei einem Kauf erhalten wir eine Provision, der Preis bleibt gleich. Als Amazon-Partner verdiene ich an qualifizierten Verkäufen. Mehr dazu
Dies ist Teil 23 unserer netcup-Serie. Davor: Teil 22. Weiter geht es mit Teil 24.
Diese Anleitung ist mit der netcup-Dokumentation und der Oberfläche von SCP und CCP abgeglichen (Stand 30.10.2026). Die Befehle wurden nicht auf einem netcup-Server getestet.
Eine Abuse-Meldung bedeutet: netcup hat einen möglichen Sicherheitsverstoß oder ein Problem mit Ihrem Produkt festgestellt. Das reicht von einem Urheberrechtshinweis bis zum gekaperten Server, der andere angreift. Wer die Meldung ignoriert, riskiert eine Sperre. Diese Anleitung zeigt den Ablauf aus der netcup-Dokumentation und ergänzt ihn um die Prüfungen, die Sie auf dem Server selbst machen sollten.
Voraussetzungen
- Zugang zum Customer Control Panel (CCP) und zum Server Control Panel (SCP)
- Ein aktuelles Backup außerhalb des Servers, siehe Teil 18
- Zeit: Planen Sie mindestens eine Stunde ein
Können Sie die Ursache nicht einschätzen, ziehen Sie eine Fachkraft hinzu. netcup hilft laut eigener Aussage nicht bei Analyse oder Behebung.
Schritt 1: Meldung lesen
Öffnen Sie im CCP links Abuse-Hinweise. Die Liste zeigt alle Meldungen, die Lupe öffnet die Details.
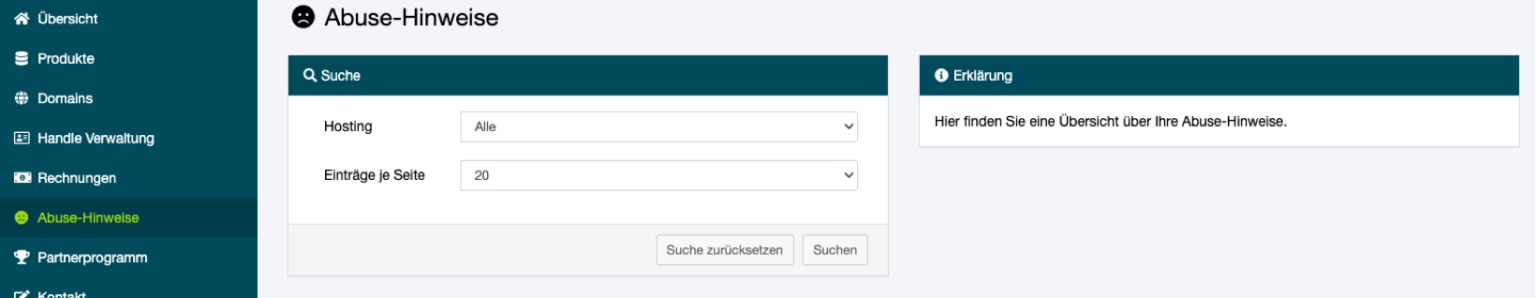
Lesen Sie die Nachricht in Ruhe bis zum Ende. Laut netcup enthält sie alle vorliegenden Informationen. Halten Sie fest: Was wird vorgeworfen, welche IP ist betroffen, zu welcher Zeit, und welche Frist nennt die Meldung?
Abuse-Hinweise entstehen laut netcup unter anderem durch fehlerhafte Konfigurationen, nicht aktualisierte Systeme, kompromittierte Zugangsdaten, Angriffe auf Ihr System oder überschrittenen Speicherplatz im Webhosting. Bei akuter Gefahr kann netcup das Produkt vorübergehend sperren.
netcup listet Abuse-Hinweise im CCP. Bekommen Sie eine Mail mit Drohung und Link, öffnen Sie das CCP selbst über die bekannte Adresse und vergleichen Sie. So fallen Sie nicht auf Phishing herein.
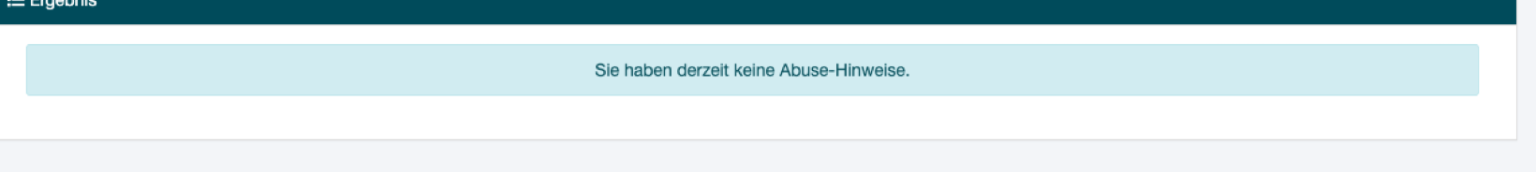
Verifizieren: Sie kennen Vorwurf, Zeitpunkt, betroffene Adresse und wissen, ob das Produkt gesperrt ist.
Schritt 2: Wartungsfenster beantragen, falls gesperrt
Dieser Schritt ist nur bei einem gesperrten Produkt nötig. Beantragen Sie das Fenster im Feld Stellungnahme und beachten Sie laut netcup:
- Wartungsfenster sind rund um die Uhr möglich, Anträge werden aber nur montags bis freitags von 10:00 bis 18:00 Uhr bearbeitet.
- Eine Vorlaufzeit von mindestens 2 Stunden ist nötig.
- Melden Sie sich außerhalb der Bearbeitungszeiten, richtet netcup das Fenster am nächsten Werktag ein.
- Geben Sie Datum und Uhrzeit in der Zeitzone Europa/Berlin an. Ohne konkreten Termin wird kein Fenster eingerichtet.
- Server werden für die Wartung im Rettungssystem bereitgestellt.
Schreiben Sie Ihren Antrag eindeutig, zum Beispiel:
Bitte richten Sie für das Produkt ein Wartungsfenster ein:
Beginn Dienstag, 03.11.2026, 14:00 Uhr (Europa/Berlin), Dauer 3 Stunden.
Verifizieren: Im CCP ist Ihr Antrag sichtbar, und Sie erhalten eine Rückmeldung zur Freischaltung.
Schritt 3: Ursache finden
Analysieren Sie, bevor Sie löschen. Wer vorschnell neu installiert, weiß nicht, wie der Angreifer hereinkam, und erlebt das Gleiche noch einmal. Welche Prüfung möglich ist, hängt davon ab, ob das Produkt gesperrt ist.
Server ist nicht gesperrt. Dann prüfen Sie das laufende System:
last -n 30
sudo lastb -n 30
sudo ss -tulpen
ps aux --sort=-%cpu | head -n 15
sudo crontab -l
ls -la /etc/cron.d /tmp /var/tmp
sudo find / -xdev -type f -mtime -3 -not -path "/proc/*" 2>/dev/null | head -n 50
Server ist gesperrt. Dann steht er laut netcup nur im Rettungssystem bereit. Die obigen Befehle zeigen dort den Zustand des Rettungssystems, nicht den Ihres Servers. Hängen Sie die Festplatte ein und lesen Sie die Dateien des eigentlichen Systems. Die Partitionsnummer zeigt lsblk -f:
mount -o ro /dev/vda3 /mnt
last -f /mnt/var/log/wtmp -n 30
lastb -f /mnt/var/log/btmp -n 30
ls -la /mnt/etc/cron.d /mnt/var/spool/cron /mnt/tmp /mnt/var/tmp
find /mnt -xdev -type f -mtime -3 2>/dev/null | head -n 50
ls -lt /mnt/var/log | head -n 20
Laufende Prozesse und offene Ports lassen sich so nicht mehr feststellen, weil das System nicht läuft. Sichern Sie die Logdateien vom Server weg, bevor Sie etwas ändern.
Achten Sie auf unbekannte Anmeldungen, neue Cronjobs und frische Dateien in /tmp, im laufenden System auch auf fremde offene Ports und Prozesse mit hoher Last. Bei Webseiten prüfen Sie veraltete Plugins und die Zugriffslogs. Vergleichen Sie auch die Statistiken im SCP aus Teil 27, denn ein plötzlicher Anstieg beim Netzwerk zeigt oft, wann es losging.
Verifizieren: Sie können benennen, wie es zum Vorfall kam. Gelingt das nicht, gilt der Server als nicht vertrauenswürdig.
Schritt 4: System bereinigen
Ist der Server kompromittiert, ist die saubere Neuinstallation meist der sichere Weg. Spielen Sie nur Daten aus einem Backup von vor dem Vorfall ein, nie Programme oder Skripte aus dem befallenen System. Wie das geht, zeigt Teil 4.
Ändern Sie zusätzlich alle Zugangsdaten: Passwörter, SSH-Schlüssel, API-Schlüssel und Datenbank-Zugänge. Schließen Sie die Lücke, die Sie gefunden haben, und aktivieren Sie die SCP-Firewall aus Teil 5. Im Rettungssystem ist die Firewall laut netcup deaktiviert und lässt sich nicht einschalten, das geht also erst danach.
Verifizieren: Der gemeldete Dienst läuft nicht mehr, die Lücke ist geschlossen, und neue Zugangsdaten sind gesetzt.
Schritt 5: Stellungnahme schreiben
Öffnen Sie die Meldung erneut und schreiben Sie in das Feld Stellungnahme. Laut netcup gehören hinein:
- die Ursache der Kompromittierung
- die ausgenutzte Sicherheitslücke
- die durchgeführten Bereinigungsmaßnahmen
- die ausdrückliche Bestätigung, dass alle schadhaften Dateien, Skripte und Weiterleitungen vollständig entfernt sind
- die Maßnahmen für die Zukunft
Ein knappes Muster:
Ursache: Veraltetes WordPress-Plugin XY erlaubte das Hochladen von Dateien.
Bereinigung: Server neu installiert, Daten aus Backup vom 27.10.2026 eingespielt.
Entfernung: Alle schadhaften Dateien, Skripte und Weiterleitungen sind vollständig entfernt, das System ist neu aufgesetzt.
Zugänge: Alle Passwörter und SSH-Schlüssel wurden erneuert.
Zukunft: Automatische Updates, Firewall nur mit Port 80, 443 und SSH per VPN.
Die Abteilung arbeitet laut netcup montags bis freitags von 10:00 bis 18:00 Uhr, außer an gesetzlichen Feiertagen, die Reaktionszeit beträgt 2 Stunden. Für Notfälle außerhalb dieser Zeiten nennt netcup einen kostenpflichtigen Notfallsupport.
Verifizieren: Die Stellungnahme ist im Vorgang sichtbar. Eine Mail oder ein Ticket zum selben Thema wird laut netcup nicht berücksichtigt.
Schritt 6: Die erste Stunde richtig nutzen
Unter Zeitdruck passieren die teuersten Fehler. Halten Sie sich an diese Reihenfolge, auch wenn das Telefon klingelt:
- Notieren Sie Uhrzeit und Inhalt der Meldung und bewahren Sie die Nachricht auf.
- Prüfen Sie, ob ein aktuelles Backup von vor dem Vorfall existiert.
- Sichern Sie Logdateien, bevor Sie etwas löschen.
- Ist der Server nicht gesperrt, isolieren Sie den Dienst, statt zu löschen: Stoppen Sie ihn und sperren Sie Ports über die SCP-Firewall.
- Sind personenbezogene Daten betroffen, notieren Sie den Zeitpunkt, zu dem Sie davon erfahren haben. Die Frist für die Meldung an die Aufsichtsbehörde läuft ab dann.
- Informieren Sie Ihre Kollegen, damit niemand parallel am Server arbeitet.
Vermeiden Sie diese Reaktionen:
| Reaktion | Warum sie schadet |
|---|---|
| Sofort neu installieren | Die Ursache bleibt unbekannt, die Stellungnahme fehlt ihr Fundament |
| Nur die gemeldete Datei löschen | Angreifer legen oft mehrere Hintertüren an |
| Altes Backup ungeprüft einspielen | Es kann die Lücke oder den Schadcode enthalten |
| Passwörter nur auf dem Server ändern | Mail-, SCP- und API-Zugänge bleiben womöglich offen |
| Nur per Mail antworten | Laut netcup wird nur das Feld im CCP berücksichtigt |
Bei Urheberrechtsmeldungen oder einzelnen Webseiten ist der Fall oft kleiner: Entfernen Sie den beanstandeten Inhalt und erklären Sie das in der Stellungnahme.
Verifizieren: Sie haben Notizen zur Zeitlinie, und die Stellungnahme lässt sich aus ihnen schreiben.
Troubleshooting
| Symptom | Ursache und Lösung |
|---|---|
| Stellungnahme wird abgelehnt | Zu knapp. Ergänzen Sie Ursache, Lücke und Maßnahmen konkret. |
| Keine Antwort am Abend | Bearbeitung nur werktags von 10:00 bis 18:00 Uhr. Eine Meldung vom Montagabend wird laut netcup bis Dienstag 12:00 Uhr beantwortet. |
| Kein Wartungsfenster eingerichtet | Datum oder Uhrzeit fehlen, oder die Vorlaufzeit von 2 Stunden ist unterschritten. |
| Server im Wartungsfenster nur im Rettungssystem | Das ist laut netcup so vorgesehen. Hängen Sie Ihre Daten dort ein. |
| Dieselbe Meldung kommt wieder | Die Ursache wurde nicht beseitigt. Installieren Sie neu statt zu flicken. |
Häufige Fragen
Kann ich die Fachabteilung anrufen?
Laut netcup nein. Die Abteilung kommuniziert ausschließlich über das Feld im CCP.
Hilft netcup bei der Analyse?
Laut netcup nicht. Holen Sie bei Unsicherheit eine Fachkraft dazu.
Ist eine Meldung immer eine Schuldfrage?
Nein. Oft ist der Server selbst Opfer eines Angriffs. Verantwortlich für die Behebung bleiben Sie trotzdem.
Muss ich Betroffene informieren?
Das hängt vom Vorfall ab. Sind personenbezogene Daten betroffen, prüfen Sie sofort die Meldepflichten nach Art. 33 und 34 DSGVO: Eine Meldung an die Aufsichtsbehörde ist möglichst innerhalb von 72 Stunden fällig, nachdem Ihnen die Verletzung bekannt wurde. Warten Sie damit nicht auf die Antwort von netcup und holen Sie rechtlichen Rat ein. Das hier ist keine Rechtsberatung.
Fazit
Ruhig lesen, Ursache finden, sauber bereinigen und ausführlich antworten: So kommt ein Produkt am schnellsten wieder frei. Die beste Vorbereitung sind ein funktionierendes Backup und ein Server, der von Anfang an abgesichert ist.