netcup-Konto absichern: 2FA und Passkey für SCP und CCP
Wer Ihr netcup-Konto übernimmt, kann Server löschen. Die Anleitung zeigt, wie Sie CCP und SCP mit Authenticator-App und Passkey absichern, warum die Option Einfaches Passwort aus bleibt und was gegen Aussperren hilft.
Geprüft am 30.10.2026 · für netcup CCP und SCP CCP 2.9.0, SCP v2026.1028.113954, Stand 30.10.2026
WerbelinksMit * markierte Links sind Werbelinks: Bei einem Kauf erhalten wir eine Provision, der Preis bleibt gleich. Als Amazon-Partner verdiene ich an qualifizierten Verkäufen. Mehr dazu
Dies ist Teil 28 unserer netcup-Serie. Davor: Teil 27. Weiter geht es mit Teil 29.
Diese Anleitung ist mit der netcup-Dokumentation und der Oberfläche von SCP und CCP abgeglichen (Stand 30.10.2026). Die Befehle wurden nicht auf einem netcup-Server getestet.
Die beste Firewall hilft nichts, wenn jemand Ihr Kundenkonto übernimmt. Wer im Server Control Panel (SCP) angemeldet ist, kann Server neu installieren, Snapshots löschen oder Passwörter setzen. Diese Anleitung ergänzt unsere allgemeine Anleitung zu 2FA um die Einstellungen bei netcup.
Voraussetzungen
- Zugang zu CCP und SCP
- Eine Authenticator-App auf einem zweiten Gerät
- Ein Passwortmanager
- Für Passkeys ein Gerät oder Browser, der sie unterstützt
Verwenden Sie für die App laut netcup nicht dasselbe Gerät, mit dem Sie sich anmelden.
Schritt 1: Passwörter trennen
CCP und SCP haben eigene Zugangsdaten, sind aber nicht unabhängig: Wer im CCP angemeldet ist, kommt per Auto-Login ins SCP und kann dort die Anmeldefaktoren löschen. Vergeben Sie für jedes ein eigenes, langes Passwort aus dem Passwortmanager und sichern Sie das CCP zuerst. Das SCP ändern Sie unter Account, Passwort ändern.
Verifizieren: Beide Passwörter stehen im Passwortmanager und unterscheiden sich.
Schritt 2: Authenticator-App im CCP einrichten
Beim ersten Konto ist laut netcup der Token per Mail aktiv. Das ist bequem, hängt aber am Mailkonto. Wer Ihr Postfach übernimmt, liest die Tokens mit. Stellen Sie deshalb um:
- Melden Sie sich im CCP an und öffnen Sie Stammdaten.
- Klicken Sie auf Zwei-Faktor-Authentifizierung aktivieren.
- Scannen Sie den QR-Code mit der App oder tragen Sie das Secret manuell ein. Speichern Sie das Secret im Passwortmanager. Passkeys gibt es laut netcup nur im SCP, im CCP ist es Ihre Reserve bei Verlust des Telefons.
- Geben Sie den Code ein und klicken Sie auf Zwei-Faktor-Authentifizierung bestätigen.
Der Mail-Token greift laut netcup wieder, wenn Sie die App-Variante in den Stammdaten deaktivieren. Das setzt voraus, dass Sie noch angemeldet sind. Ganz abschalten lässt sich 2FA im CCP nicht.
Verifizieren: Beim nächsten Anmelden fragt das CCP nach dem Code aus der App.
Schritt 3: TOTP im SCP einrichten
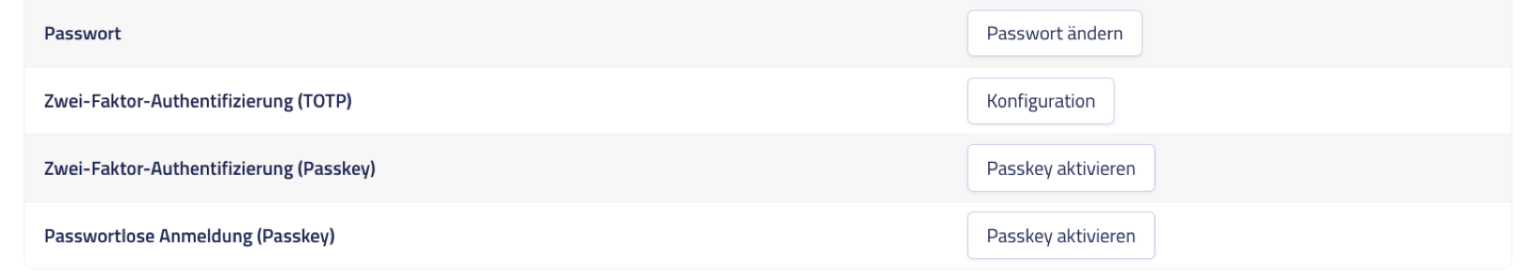
Öffnen Sie im SCP oben Account. Bei Zwei-Faktor-Authentifizierung (TOTP) klicken Sie auf Konfiguration, scannen Sie den QR-Code und bestätigen Sie mit dem Code aus der App. Speichern Sie das angezeigte Secret im Passwortmanager, getrennt vom Passwort.
Verifizieren: Melden Sie sich ab und wieder an. Das SCP fragt nach Passwort und Code.
Schritt 4: Passkey als zweiten Faktor ergänzen
Das SCP kennt zwei Passkey-Optionen:
| Option | Bedeutung |
|---|---|
| Zwei-Faktor-Authentifizierung (Passkey) | Passkey als zweiter Faktor neben dem Passwort |
| Passwortlose Anmeldung (Passkey) | Anmeldung nur mit Passkey, ohne Passwort |
Beginnen Sie mit dem Passkey als zweitem Faktor. So haben Sie zwei unabhängige Faktoren und sind beim Verlust des Telefons nicht ausgesperrt. Klicken Sie auf Passkey aktivieren und folgen Sie Ihrem Browser oder Gerät. Passkeys sind an die Webseite gebunden und damit gut gegen Phishing geschützt.
Verifizieren: Die Anmeldung gelingt mit dem Passkey, und TOTP funktioniert weiter als zweiter Weg.
Schritt 5: Einfaches Passwort auslassen
In den Kontoeinstellungen gibt es die Einfaches Passwort Option. Laut SCP deaktiviert sie alle Passwortabfragen global, zum Beispiel bei der Neuinstallation eines Servers.

Lassen Sie den Schalter aus. Die Abfrage ist die letzte Hürde, wenn jemand an einem offenen Browser sitzt oder eine Sitzung übernommen hat. Schließen Sie die Panels außerdem nach der Arbeit und melden Sie sich ab.
Verifizieren: Der Schalter steht auf aus, und vor kritischen Aktionen fragt das SCP nach dem Passwort.
Schritt 6: Phishing und Team
Angriffe beginnen meist mit einer Mail. Rufen Sie CCP und SCP nur über gespeicherte Lesezeichen auf, nie über einen Link in einer Mail. Abuse-Hinweise listet netcup im CCP unter Abuse-Hinweise, prüfen Sie eine Meldung dort, siehe Teil 23. Geben Sie Zugangsdaten nicht an mehrere Personen weiter. Für Skripte nutzen Sie die REST-API mit eigener Anmeldung statt eines geteilten Passworts.
Verifizieren: Lesezeichen sind gesetzt, und Ihr Team weiß, wie eine echte Meldung aussieht.
Schritt 7: Notfallplan für den Zugang
2FA schützt nur dann, wenn Sie sich im Notfall nicht selbst aussperren. Legen Sie vor dem Ernstfall fest, wie Sie wieder hineinkommen:
| Fall | Vorbereitung |
|---|---|
| Telefon verloren | CCP: Secret im Passwortmanager. SCP: Passkey auf einem zweiten Gerät oder Secret |
| Passwortmanager nicht erreichbar | Verschlüsselte Notfallkopie, getrennt aufbewahrt |
| Mitarbeiter verlässt die Firma | Zugänge ändern, Geräte und Passkeys entfernen |
| Mailkonto kompromittiert | Passwort des Mailkontos sofort ändern, denn Passwort vergessen setzt im SCP auch 2FA zurück |
| Verdacht auf Fremdzugriff | Passwörter ändern, Protokoll im SCP prüfen |
Prüfen Sie im SCP regelmäßig den Reiter Protokoll Ihrer Server. Unbekannte Einträge wie eine Installation oder ein gesetztes Passwort sind ein deutliches Warnsignal. Zugleich gilt: Sicherheit und Bedienbarkeit müssen zusammenpassen. Wer sein Secret nur auf einem einzigen Telefon hat, riskiert den Zugang zu allen Servern.
Führen Sie einmal im Jahr eine kleine Übung durch: Melden Sie sich ausschließlich mit dem Reserve-Faktor an. Klappt das, ist Ihr Plan belastbar. Halten Sie zudem fest, wer in der Firma den Zugang im Vertretungsfall nutzen darf. Bei einem Ausfall zählt dann nicht, wer das Passwort kennt, sondern wer es nutzen darf.
Verifizieren: Die Anmeldung gelingt testweise allein mit dem Reserve-Faktor, und der Notfallplan liegt an einem sicheren Ort.
Troubleshooting
| Symptom | Ursache und Lösung |
|---|---|
| Code wird nicht akzeptiert | Prüfen Sie die Uhrzeit des Geräts. Codes gelten laut netcup 30 Sekunden. |
| Mail-Token kommt nicht | Laut netcup gilt er 15 Minuten. Prüfen Sie Spam-Ordner und Postfach. |
| Telefon verloren | Melden Sie sich per Passkey an oder nutzen Sie das gesicherte Secret. Im SCP können Sie Faktoren zudem nach dem CCP-Auto-Login unter Account löschen und neu einrichten. |
| Ausgesperrt trotz allem | Im SCP setzt Passwort vergessen? laut netcup Passwort und 2FA per Mail zurück. Ohne Zugriff auf Mail und CCP wenden Sie sich an den netcup-Support. |
Häufige Fragen
Kann ich 2FA im CCP ganz abschalten?
Laut netcup nein. Sie können nur zwischen App und Mail wechseln.
Unterstützt netcup SMS?
Laut netcup nicht, und YubiKey wird im CCP ebenfalls nicht unterstützt.
Welche App ist geeignet?
Jede App, die TOTP unterstützt. netcup nennt zum Beispiel Aegis und Authy.
Reicht TOTP allein?
Es ist ein großer Schritt. Ein Passkey ist zusätzlich gegen Phishing geschützt.
Fazit
Ihr netcup-Konto ist der Generalschlüssel zu allen Servern. Eine Authenticator-App statt Mail, ein Passkey als Reserve und eine ausgeschaltete Option Einfaches Passwort kosten zwanzig Minuten. Schützen Sie auch Ihr Postfach mit 2FA, denn Passwort vergessen läuft über diese Mailadresse.