News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
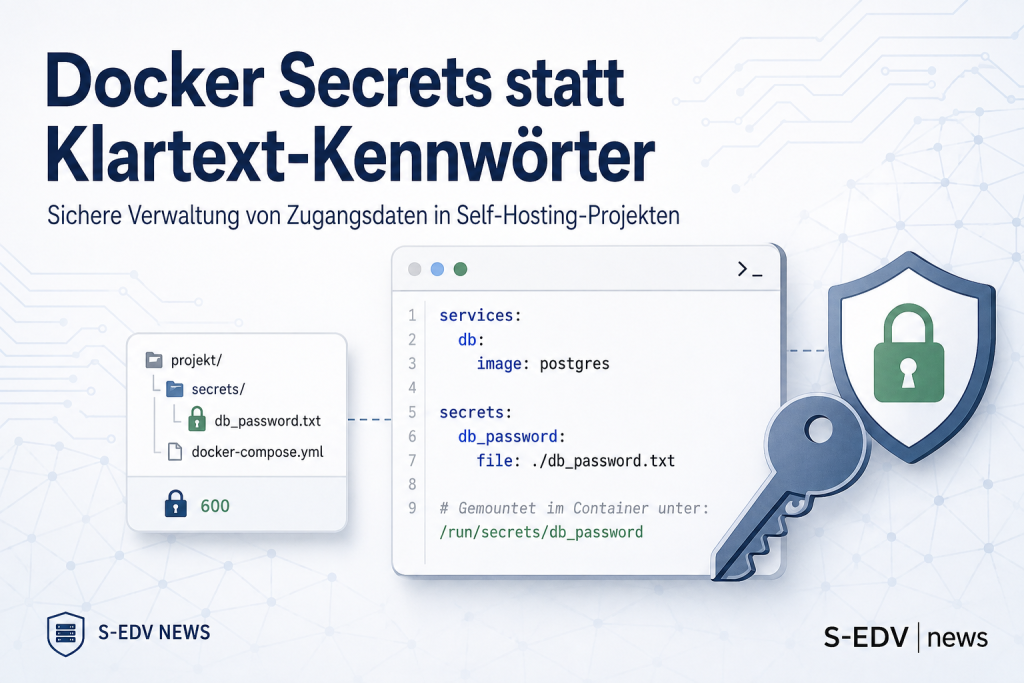
Docker Compose Secrets statt Klartext-Umgebungsvariablen: Zugangsdaten in Self-Hosting-Projekten mit Dateirechten, .gitignore und kontrollierter Rotation richtig schützen
Viele Self-Hosting-Setups übergeben Datenbank-Passwörter und API-Schlüssel als Umgebungsvariablen. Diese Anleitung zeigt Schritt für Schritt, wie Docker Compose Secrets, das *_FILE-Pattern, restriktive Dateirechte, sichere Prüfungen und eine kontrollierte Rotation zusammenspielen.
StyleSmuggler: Kritische Magento-Lücke CVE-2026-75650 wird aktiv angegriffen
Sansec hat mit StyleSmuggler eine unauthentifizierte Remote-Code-Execution-Lücke in Adobe Commerce und Magento Open Source aufgedeckt. Angreifer schmuggeln PHP-Code über das Template-System und die styles properties ein und führen ihn über eine fehlgeschlagene Zahlungs-E-Mail aus. Angriffe laufen seit dem 4. September 2026, der Hotfix zu CVE-2026-75650 mit CVSS 10.0 kam am 7. September 2026. Betroffen sind 2.4.4 bis 2.4.9 sowie Adobe Commerce B2B 1.3.3 bis 1.5.3.
Nvidia will Hugging Face für 12,9 Milliarden Dollar übernehmen
Nvidia vereinbart die Übernahme von Hugging Face für rund 12,9 Milliarden US-Dollar. Die Plattform soll offen bleiben, der Abschluss hängt jedoch noch von regulatorischen Prüfungen ab.
Docker Model Runner CVE-2026-28400: Docker Desktop jetzt auf 4.61.0 prüfen
Eine Schwachstelle im Docker Model Runner erlaubt unauthentifizierte Zugriffe auf die Konfigurations-API und darüber Schreibzugriff auf Dateien des Prozesses. Docker Desktop ab Version 4.61.0 enthält den Fix, Admins sollten die Version jetzt prüfen.
MikroTik RouterOS: Angriffskette MikroTrick übernimmt Router über offenes SSH
CERT Polska warnt vor der aktiv ausgenutzten Angriffskette MikroTrick gegen MikroTik RouterOS. Wer SSH aus dem Internet erreichbar hält, sollte heute noch prüfen und patchen.
Citrix NetScaler: Aktive Ausnutzungsversuche gegen kritische Authentifizierungslücke CVE-2026-19490
Für die kritische Authentifizierungsumgehung CVE-2026-19490 in Citrix NetScaler ADC und Gateway wurden laut BleepingComputer bereits PoC-artige Angriffsversuche beobachtet. Citrix hat am 19.08.2026 gepatchte Builds veröffentlicht, Admins sollten die Patches umgehend prüfen.
UGREEN DXP6800 Ultra und DXP8800 Ultra auf der IFA vorgestellt
UGREEN zeigt auf der IFA 2026 die neuen NAS-Systeme DXP6800 Ultra und DXP8800 Ultra mit bis zu 272 TB Speicher, Thunderbolt 4 und doppeltem 10-Gigabit-Ethernet.
Docker Rootless Mode auf Debian und Ubuntu einrichten
Docker Rootless Mode reduziert die Rechte von Daemon und Containern auf die eines normalen Linux-Benutzers. Die Anleitung zeigt die vollständige Einrichtung unter Debian und Ubuntu, belastbare Prüfungen sowie Lösungen für Autostart, Ports, Ressourcenlimits und parallele Docker-Installationen.
CISA warnt vor sieben aktiv ausgenutzten Schwachstellen
CISA hat am 2. September 2026 sieben nachweislich aktiv ausgenutzte Schwachstellen in den KEV-Katalog aufgenommen. Betroffen sind Produkte von Sangoma, Kludex, Kestra, BerriAI, JFrog und SonicWall. Unternehmen sollten ihre Bestände prüfen und verfügbare Sicherheitsupdates risikobasiert priorisieren.
CERN migriert über 2.200 Beschleunigersteuerungsrechner von RHEL auf Debian 13
CERN verlässt für die industrielle Beschleunigersteuerung nach Jahrzehnten mit Scientific Linux, CentOS und RHEL den Red-Hat-Pfad und wechselt auf Debian 13. Auslöser war laut einem MiniDebConf-Vortrag der von Red Hat ab RHEL 9 erzwungene Compiler-Standard -march=x86-64-v2, der ältere Hardware faktisch aussperrt. Betroffen sind mehr als 2.200 industrielle Rechner und eingebettete Systeme, Rechenzentren und experimentelles Computing bleiben auf RHEL und AlmaLinux.