News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
Microsoft Defender for Office 365 schützt E-Mail-Postfächer jetzt vor Prompt Injection
Microsoft hat den Schutz vor Prompt Injection in E-Mails für Defender for Office 365 Plan 2 weltweit ausgerollt. Die neue Erkennung analysiert Betreff, Body und versteckten Text automatisch im Mailflow, klassifiziert Treffer als High confidence phishing und ist ohne zusätzliche Konfiguration aktiv. Admins sollten dennoch Lizenz, Reichweite und Grenzen der Funktion genau prüfen.
Docker-Container mit AppArmor und SELinux härten: Praxisanleitung nach CVE-2026-31431
Nach der Copy-Fail-Schwachstelle CVE-2026-31431 reicht ein Engine-Update allein nicht aus. Diese Anleitung zeigt, wie Betreiber mit AppArmor-Profilen und SELinux-Labels ihre Docker-Container zusätzlich härten, Voraussetzungen und Zielzustand definieren, den Status prüfen und im Zweifel sauber zurückrollen. Inklusive Compose-Beispielen, Audit-Hinweisen und einer Vergleichstabelle beider LSM-Ansätze.
BlueMoon-Exploit-Kit: Vier chinesische Spionagegruppen teilen sich denselben Chrome- und Windows-Exploit
Das von Proofpoint benannte Exploit-Kit BlueMoon verkettet zwei Chromium-Schwachstellen mit einer Windows-ALPC-Lücke zur Rechteausweitung. Vier chinesisch ausgerichtete Spionagegruppen nutzten laut Proofpoint denselben Code innerhalb weniger Tage. Betroffen sind ältere Chrome-Versionen sowie mehrere Windows-Versionen bis Windows 11. Google und Microsoft haben bereits gepatcht.
SAP schließt kritische Sicherheitslücke CVE-2026-44756 mit CVSS 10.0
SAP hat am 8. September 2026 mit SAP Security Note 3747649 eine Schwachstelle mit dem Höchstwert CVSS 10.0 geschlossen. Betroffen sind Kernel- und Web-Dispatcher-Releases, darunter Kernel 9.16. Eine aktive Ausnutzung ist bislang nicht bestätigt, Admins sollten dennoch umgehend patchen.
Exchange Online drosselt ab September 2026 Mails von veralteten On-Premises-Servern
Microsoft hebt die Mindest-Patchbasis für On-Premises Exchange Server an, die per OnPremises-Connector mit Exchange Online verbunden sind. Ab der zweiten Septemberwoche 2026 werden Mails von Servern unterhalb der Update-Baseline vom 14. Oktober 2025 zunächst gedrosselt, später blockiert. Betroffen sind Exchange 2016 und 2019, deren Support ausgelaufen ist.
ChatGPT Datenleck: Gemeinsamer Zwischenspeicher erlaubte Zugriff auf fremde Gmail Konten
Sicherheitsforscher von Check Point haben eine Schwachstelle im Code Ausführungscontainer von ChatGPT offengelegt. Über nicht mandantengetrennte Metadaten einer internen Artifactory Instanz konnten Angreifer Daten in fremde Konten schleusen und darüber E Mails aus verbundenen Gmail Konten abgreifen. OpenAI hat die betroffene Instanz laut den Forschern bereits stillgelegt.
PoisonedRefresh: Linux-Rootkit kompromittiert F5 BIG-IP APM Webtop
SophosLabs hat im September 2026 das Linux-Rootkit PoisonedRefresh untersucht, das F5 BIG-IP APM Webtop-Umgebungen kompromittiert. Die Erkennung läuft unter Linux/Agnt-IC. Das Rootkit injiziert eine PHP-Webshell ausschließlich im Arbeitsspeicher, während die Dateien auf der Festplatte unverändert bleiben. Presseberichte verknüpfen die Kampagne mit CVE-2025-53521, einer unauthentifizierten RCE-Lücke in BIG-IP APM.
Microsoft Patchday September 2026: Zwei aktiv ausgenutzte Lücken und uneinheitliche CVE-Zahlen
Am Patchday im September 2026 veröffentlicht Microsoft Updates für Windows 10, Windows 11, Windows Server, Office, SQL Server, SharePoint und Azure. Zwei Zero-Day-Lücken werden bereits aktiv ausgenutzt, mehrere kritische Remote-Code-Execution-Lücken im DNS-Server und in den Remote Desktop Services erfordern zügiges Patchen. Die Gesamtzahl der CVEs wird von den Quellen unterschiedlich angegeben.
CVE-2026-6471: Kritische PostGREShell-Lücke in PostgreSQL erlaubt Codeausführung über Logical Decoding
Eine seit 2014 bestehende Schwachstelle im Logical-Decoding-Mechanismus von PostgreSQL, bekannt als PostGREShell (CVE-2026-6471), erlaubt Nicht-Superusern mit REPLICATION-Rechten das Laden beliebiger Bibliotheken und die Ausführung von Code im Kontext des PostgreSQL-Prozesses. Betroffen sind alle Versionen vor 18.6, 17.11, 16.15, 15.19 und 14.24. Updates stehen bereit, betroffene Instanzen sollten umgehend geprüft und gepatcht werden.
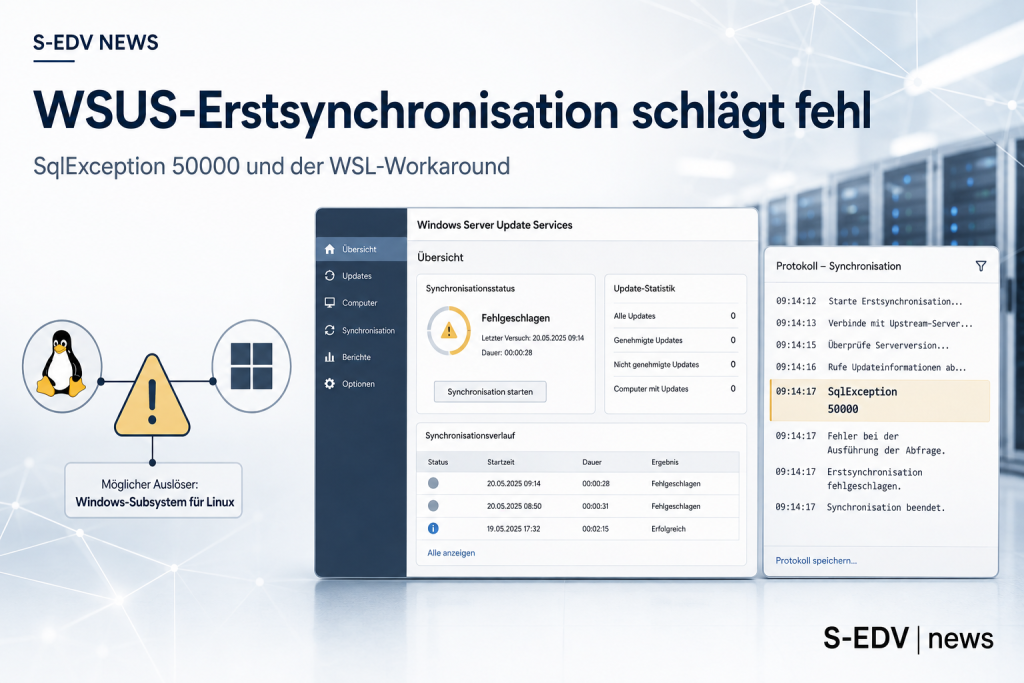
WSUS-Erstsynchronisation schlägt fehl: SqlException 50000 und der WSL-Kategorie-Workaround
Wer aktuell einen neuen WSUS-Server aufsetzt, riskiert eine abbrechende Erstsynchronisation. Logs zeigen dann eine SqlException 50000 mit invalid update identity in XML. Microsoft bestätigte das Problem und lieferte mit KB5121986 einen Fix, der nicht alle Fälle abdeckt. Ein Praxisbericht vom 6. September 2026 deutet auf die Produktkategorie Windows-Subsystem für Linux als mögliche Ursache hin. Der Artikel fasst Problem, offiziellen Fix und Community-Workaround zusammen.