News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
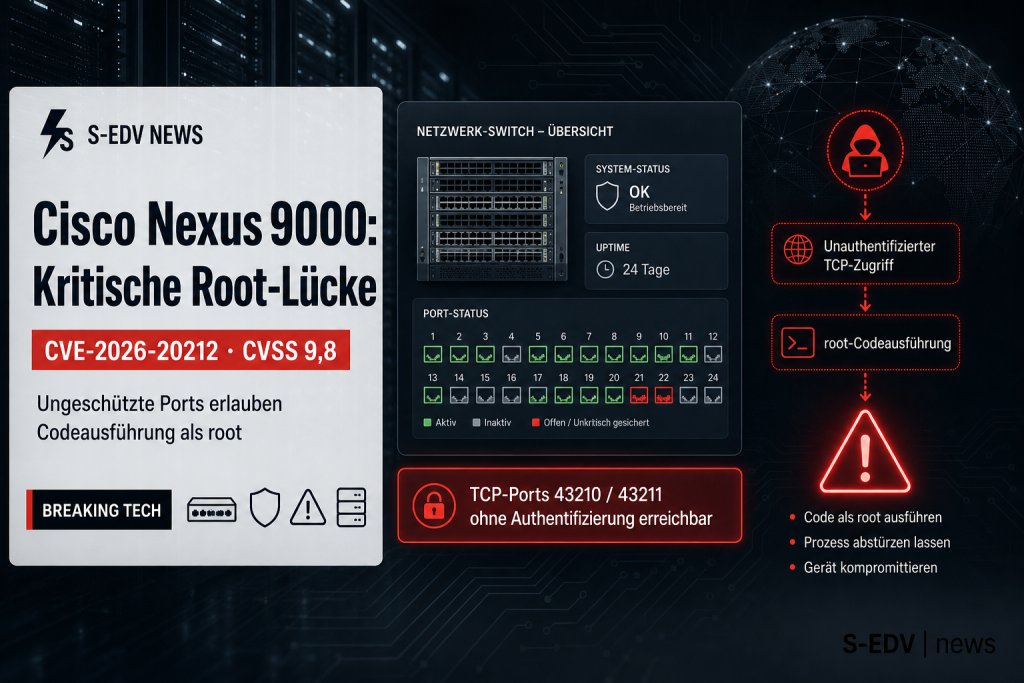
Cisco Nexus 9000: kritische Root-RCE-Lücke CVE-2026-20212 gepatcht
Cisco hat mit dem Advisory cisco-sa-n9k-s1-rce-EH8dEtr eine kritische Schwachstelle in Nexus-9000-Switches mit Silicon-One-ASIC offengelegt. Über die TCP-Ports 43210 und 43211 in der Standard-L3-VRF können Angreifer ohne Authentifizierung Code als root ausführen oder den S1HAL-Prozess zum Absturz bringen. Admins sollten die Erreichbarkeit der Ports sofort prüfen und den Fix über den Cisco Software Checker ermitteln.
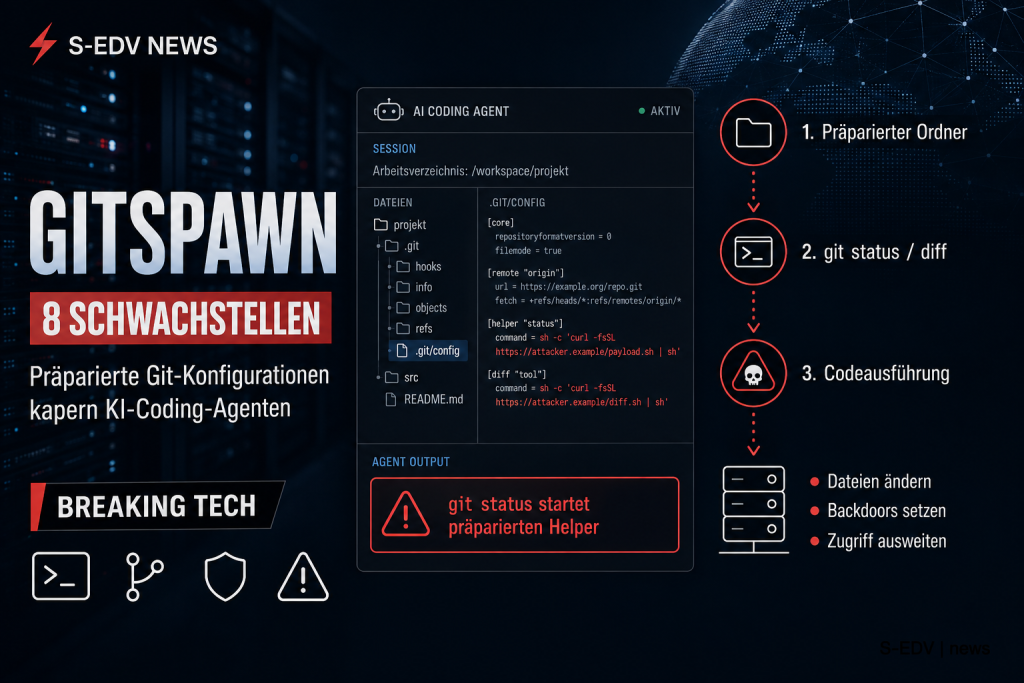
GitSpawn: Präparierte Git-Ordner gefährden CLI-KI-Agenten
Manifold Security beschreibt unter dem Namen GitSpawn acht Schwachstellen in sieben CLI-KI-Coding-Agenten. Ein präparierter Projektordner samt .git-Verzeichnis kann beim automatischen Git-Aufruf Code mit den Rechten des angemeldeten Nutzers starten. Normales Klonen, Abrufen oder Aktualisieren eines Repositorys überträgt die nötige .git/config dagegen nicht.
Homepage Dashboard mit Docker Compose installieren und absichern
Diese Anleitung installiert Homepage mit Docker Compose unter /opt/homepage, bindet Dienste über YAML ein und erklärt Docker-Integration, Host-Prüfung, TLS, Authentifizierung sowie den sicheren Umgang mit dem Docker-Socket.
CVE-2026-19949: Kritische SQL-Injection in All-in-One WP Migration and Backup
Das WordPress-Plugin All-in-One WP Migration and Backup ist bis Version 7.109 von einer unauthentifizierten Second-Order-SQL-Injection betroffen (CVE-2026-19949, CVSS 8.8 laut Wordfence). Schadhafte Trackback-Daten ruhen zunächst in der Datenbank und werden erst beim Export oder Import durch einen Administrator ausgelöst. Version 7.110 behebt die Lücke. Admins mit über 5 Millionen aktiven Installationen sollten umgehend prüfen und aktualisieren.
SonicWall SMA1000: CVE-2026-83548 und CVE-2026-83549 werden aktiv ausgenutzt
SonicWall warnt vor aktiven Angriffen auf zwei Schwachstellen der SMA1000 Serie. Betroffen sind die Modelle 6210, 7210 und 8200v mit verwundbaren Softwareständen. Unternehmen sollten die bereitgestellten Updates installieren, exponierte Systeme prüfen und bei Verdacht den Support einbeziehen.
Miniflux 2.3.3 per Docker Compose installieren
Miniflux ist ein minimalistischer, selbst gehosteter Feed-Reader auf Basis von Go und PostgreSQL. Diese Anleitung zeigt die Installation von Miniflux 2.3.3 per Docker Compose mit sicheren Secrets in einer .env-Datei, Healthchecks für Miniflux und die Datenbank, persistenten Volumes sowie das Vorgehen für Updates und Backups. Ergänzend wird kurz eingeordnet, wann Miniflux gegenüber dem bereits auf S-EDV beschriebenen FreshRSS die bessere Wahl ist.
Anthropic erweitert Compliance API auf Claude Code und Cowork
Anthropic erweitert die Compliance API für Claude Code und Cowork. Enterprise Kunden können Prompts, Antworten, Werkzeugaufrufe und Sitzungsmetadaten zentral erfassen, müssen Abdeckung und Aufbewahrung aber selbst sauber planen.
Windows 11 aktiviert Memory Integrity ab Oktober 2026 standardmäßig
Ab Oktober 2026 aktiviert Windows 11 Memory Integrity (HVCI) auf mehr geeigneten Geräten automatisch, sofern Hardware, Treiber und Firmware die Mindestanforderungen erfüllen und keine Richtlinie widerspricht. Admins sollten Treiberkompatibilität und Hardware vorab prüfen, um Ausfälle zu vermeiden.
Fast 22.000 Exchange-Server wegen CVE-2026-62911 ungepatcht
Fast 22.000 öffentlich erreichbare Microsoft Exchange-Server sind nicht gegen CVE-2026-62911 geschützt. Die Lücke ermöglicht autorisierten Angreifern eine Rechteausweitung bis zur Übernahme aller Postfächer. Admins sollten Version und Patchstand sofort prüfen.
Claude Fable 5.1 ist da: 25 Prozent günstiger als Fable 5
Anthropic veröffentlicht Claude Fable 5.1 und Claude Mythos 5.1: bis zu 45 Prozent günstiger bei agentischen Aufgaben, neue Enterprise-Datenschutzfunktionen und deutlich weniger Fehlalarme bei Sicherheitsprüfungen.