News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
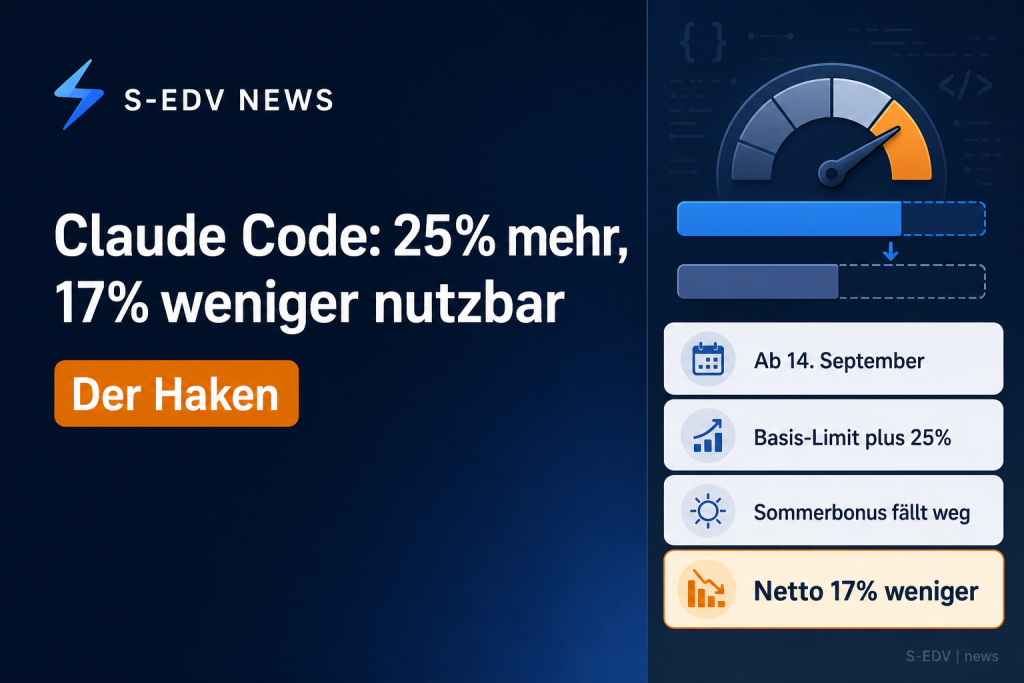
Claude Code: 25 Prozent mehr Limit bedeuten 17 Prozent weniger
Anthropic erhöht die Claude-Code-Basislimits ab 14. September dauerhaft um 25 Prozent, streicht dafür aber den bisherigen 50-Prozent-Sommerbonus, netto bleibt 17 Prozent weniger wöchentliche Kapazität.
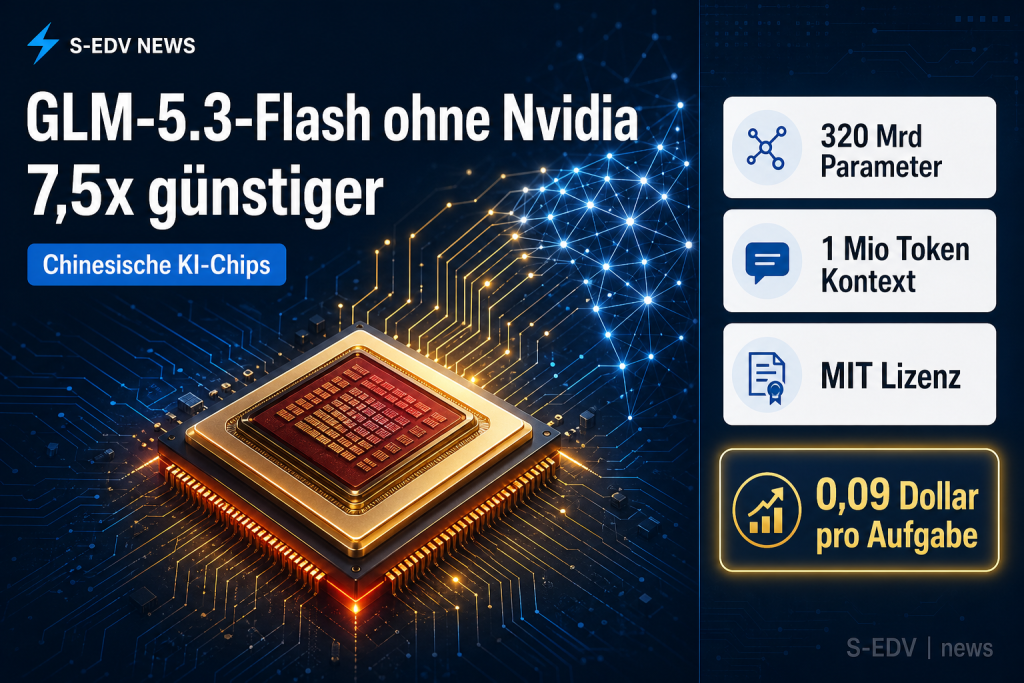
GLM-5.3-Flash läuft ohne Nvidia und ist 7,5-mal günstiger
GLM-5.3-Flash von Z.ai erreicht fast die Leistung von GLM-5.3, kostet pro Aufgabe aber 7,5-mal weniger und lief beim Testlauf komplett auf chinesischen KI-Chips statt auf Nvidia-Hardware.
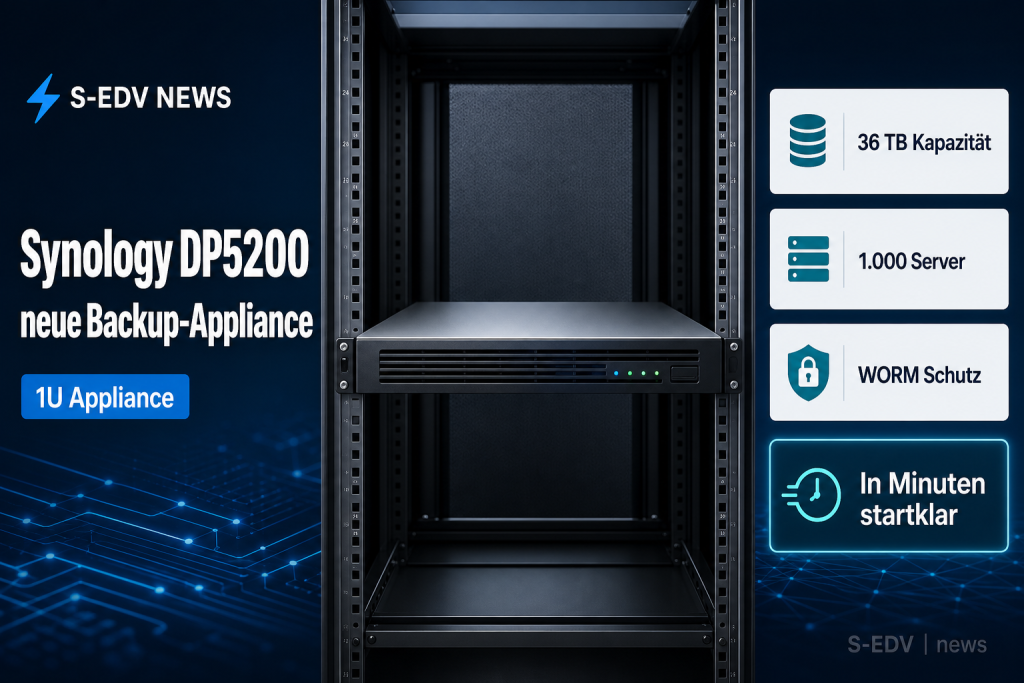
Synology DP5200: Neue 1U-Backup-Appliance mit bis zu 36 TB
Synology hat mit der DP5200 eine neue 1U-ActiveProtect-Appliance vorgestellt: bis zu 36 TB nutzbare Kapazität, Schutz für bis zu 1.000 Server oder 120.000 Workloads, WORM-Immutabilität und automatische Workload-Erkennung.
GLM-5.3 und GLM-5.3-Flash: Z.ai-Modelle jetzt bei Ollama Cloud
Z.ai hat GLM-5.3 und GLM-5.3-Flash veröffentlicht. Beide Modelle sind jetzt über Ollama Cloud nutzbar, GLM-5.3-Flash steht zusätzlich unter MIT-Lizenz offen zum Download bereit.
MC1461158: Microsoft ersetzt Excel-Exchange-Connector bis April 2027
Microsoft ersetzt den Excel-Exchange-Connector für Power Query bis April 2027 durch getrennte Mail- und Kalender-Connectoren. Bestehende Arbeitsmappen werden nicht automatisch migriert, ältere Office-Versionen verlieren den Zugriff ganz.
Amazon Kiro: Prompt-Injection-Lücke ermöglichte Datenexfiltration über Kiro Powers
Amazon Kiro, eine KI-gestützte agentische IDE, war bis Version 0.8.140 anfällig für Datenexfiltration per Prompt Injection über die Funktion Kiro Powers. Ein bösartiges Projekt genügte, um sensible lokale Daten unbemerkt nach außen zu senden. Der Fall zeigt ein grundsätzliches Trust-Boundary-Problem agentischer Coding-Tools.
CVE-2026-8452: Citrix NetScaler Lücke wird nach PoC-Veröffentlichung aktiv ausgenutzt
CISA hat CVE-2026-8452 in den KEV-Katalog aufgenommen. Die im Juni gepatchte NetScaler-Lücke wird seit einer PoC-Veröffentlichung aktiv für Webshells missbraucht. Frist für Bundesbehörden: 29. August.
Ubiquiti UniFi: Drei neue CVSS-10-Lücken in Protect, OS und Talk
Ubiquiti warnt erneut vor schwerwiegenden Sicherheitslücken in seiner UniFi-Plattform. CVE-2026-77537 und CVE-2026-77554 ermöglichen Befehlsinjektionen in Protect und Talk. CVE-2026-77550 kann die Anmeldung an UniFi OS umgehen. Betreiber sollten ihre Versionen sofort erfassen, aktualisieren und erreichbare Verwaltungszugänge begrenzen.
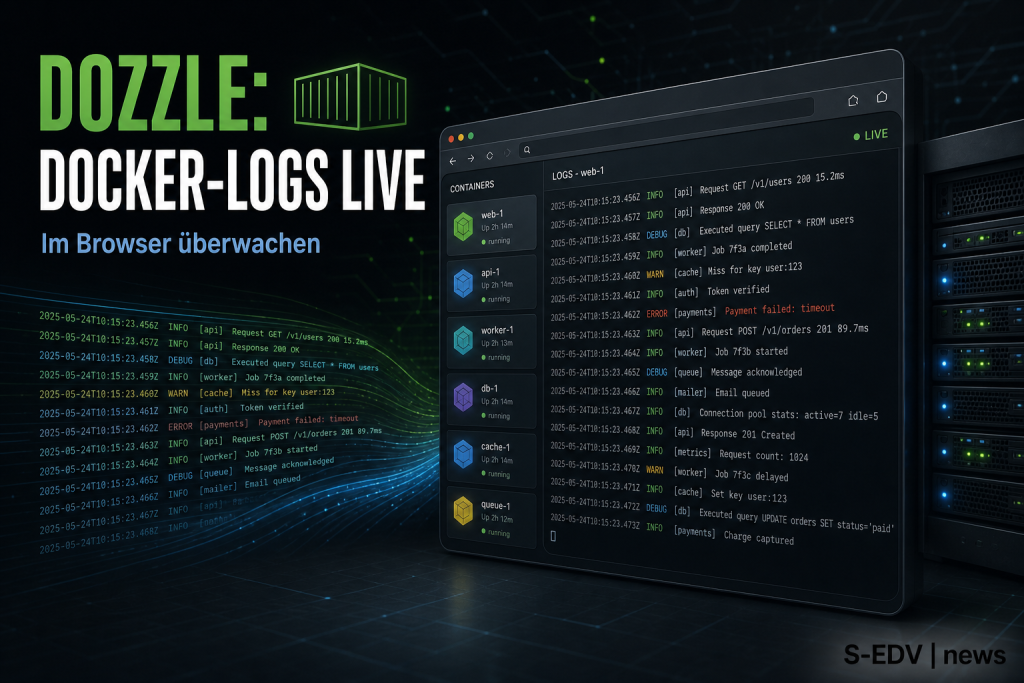
Dozzle installieren: Docker-Logs live im Browser mit Docker Compose
Dozzle zeigt Docker-Container-Logs live im Browser, ganz ohne Log-Persistenz und mit einem rund 7 MB kleinen Image. Diese Anleitung erklärt die Docker-Compose-Installation, Suche per Regex und SQL, Swarm- und Agent-Modus für mehrere Hosts sowie die nötigen Sicherheitsmaßnahmen für den Docker-Socket.
LibreOffice 26.8: Typografie-Update und bessere Schriftsystem-Unterstützung
Die Document Foundation hat LibreOffice 26.8 veröffentlicht. Nach acht Monaten Entwicklung und 206 Beiträgen bringt die Version einen neuen Zeilenausgleich-Algorithmus für Writer, native Unterstützung für variable OpenType-Schriften und deutliche Verbesserungen für rechtsschreibende und komplexe Schriftsysteme. Für Admins in Unternehmen mit Windows, macOS oder Linux ist jetzt der richtige Zeitpunkt für einen Testlauf vor dem produktiven Rollout.