News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
Marimo CVE-2026-75149: MCP-Code-Injection vor Zellenausführung
In marimo-Versionen vor 0.23.15 genügt eine präparierte Notebook-Datei, um im Edit-Modus über einen manipulierten MCP-Server-Eintrag lokale Shell-Kommandos auszuführen, noch bevor eine Zelle läuft. CVE-2026-75149 gilt mit CVSS 8.8 (v3.1) beziehungsweise 8.7 (v4) als hoch eingestuft, seit 19. August 2026 öffentlich. Admins sollten sofort auf 0.23.15 oder neuer aktualisieren und fremde Notebooks nicht im Edit-Modus öffnen.
Gitea CVE-2026-60004: Kritische RCE wird aktiv ausgenutzt
Gitea-Versionen 1.17 bis 1.27.0 sind über die diffpatch-API für Remote Code Execution anfällig. Angreifer mit Repository-Schreibzugriff können per präparierten Patches einen Git-Hook einschleusen und Shell-Kommandos als Gitea-Systemnutzer ausführen. CISA hat die Lücke in den KEV-Katalog aufgenommen, erste Fälle mit Cryptojacking sind dokumentiert. Admins sollten sofort auf Version 1.27.1 patchen und offene Registrierung deaktivieren.
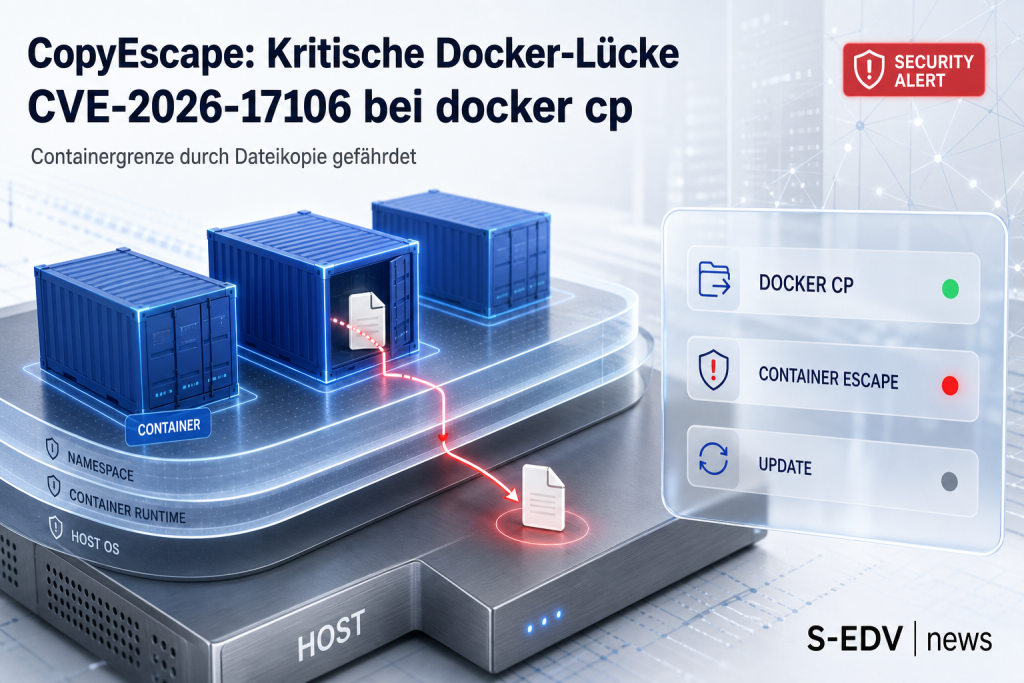
CopyEscape: Kritische Docker-Lücke CVE-2026-17106 bei docker cp
CVE-2026-17106, genannt CopyEscape, betrifft die Kopierfunktionen docker cp und sbx cp von Docker Engine, Docker CLI, Docker Desktop und Docker Sandboxes. Eine TOCTOU-Race im Archivpfad zusammen mit einer rein lexikalischen Zielpfadprüfung ohne echte Symlink-Auflösung erlaubt einem bösartigen laufenden Container, beim Kopieren Hostdateien zu überschreiben. Bei privilegiertem Kopieren unter Linux ist sogar Root-Codeausführung möglich.
Aktive Angriffe auf miniOrange SAML SSO gefährden WordPress-Seiten
Seit mindestens 16. August 2026 nutzen Angreifer zwei Schwachstellen im weit verbreiteten miniOrange SAML 2.0 Single Sign-On Plugin für WordPress aus. Eine fehlerhafte Signaturprüfung erlaubt Angreifern, sich per manipulierter SAMLResponse als beliebiger Nutzer inklusive Administrator anzumelden. Ein öffentlicher Proof of Concept macht die Lage dringlich. Betroffene Editionen müssen umgehend manuell patchen, da für Premium-Versionen kein automatisches Update existiert.
CVE-2026-73570: 274 Zimbra-Server kompromittiert - jetzt handeln
Über CVE-2026-73570 können Angreifer unauthentifiziert Befehle auf Zimbra-Servern ausführen, sofern das optionale Paket zimbra-snmp installiert und SNMP-Benachrichtigungen aktiviert sind. Shadowserver zählte am 22.08.2026 bereits 274 kompromittierte Instanzen sowie mindestens 8200 ungepatchte, erreichbare Server. Der Patch liegt seit dem 20.07.2026 in ZCS 10.1.20 vor. Der Artikel zeigt Betroffenheit, Sofortmaßnahmen und Prüfschritte.
CVE-2026-65105: NemoClaw-Lücke erlaubt Modellkonfigurationsvergiftung über Ollama
Bei NVIDIA NemoClaw ermöglicht CVE-2026-65105 eine persistente Manipulation des Chat-Templates über die unauthentifizierte Ollama-API, die standardmäßig an alle Netzwerkschnittstellen bindet. Angreifer im LAN oder per DNS-Rebinding aus dem Browser können so über den Endpunkt /api/create dauerhaft in die Modellkonfiguration eingreifen, ohne Trainingsdaten oder Gewichte zu verändern. Ein Patch für macOS und Linux liegt vor, für Windows und WSL ist der Status unklar.
CVE-2026-21962: Kritische Oracle WebLogic Proxy Lücke mit CVSS 10 aktiv ausgenutzt
Die CISA hat CVE-2026-21962 in ihren Known Exploited Vulnerabilities Katalog aufgenommen. Die Schwachstelle im Oracle HTTP Server und WebLogic Proxy Plugin erreicht den maximalen CVSS-Wert 10 und erlaubt unautorisierten Angreifern per HTTP-Zugriff auf Daten zuzugreifen oder diese zu manipulieren. Betroffen sind die Versionen 12.2.1.4.0, 14.1.1.0.0 und 14.1.2.0.0, das IIS-Plugin nur in Version 12.2.1.4.0. Administratoren sollten die von Oracle bereitgestellten Patches umgehend einspielen.
Kritische Pods-Lücke CVE-2026-19598: WordPress-Übernahme droht
Im WordPress-Plugin Pods (bis Version 3.3.9) ermöglicht CVE-2026-19598 unauthentifizierte Rechteausweitung bis zur vollständigen Site-Übernahme. CVSS 9.8, aktive Ausnutzung laut Patchstack und CISA KEV. Sofortiges Update auf 3.3.9.1 dringend empfohlen.
Microsoft 365 Copilot August 2026: Umzug, gelöschte Budget-Alarme und zurückgezogene Features
Microsofts August-Update für Microsoft 365 Copilot bringt einen Domainumzug der Copilot-App, neue Purview-Kontrollen für Cowork-Aktivitäten und eine zurückgezogene Ankündigung aus dem Vorjahresmonat. Gleichzeitig wurden bestehende Ausgabenwarnungen gelöscht. Wir zeigen, welche Änderungen für KMU-Admins konkret Handlungsbedarf bedeuten und wo Vorsicht bei der Rollout-Planung angebracht ist.
UAT-10147: Chinesische Gruppe automatisiert Server-Angriffe mit KI im großen Stil
Die Gruppe UAT-10147 nutzt öffentlich bekannte Schwachstellen und KI-gestützte Werkzeuge, um Angriffe auf Windows- und Linux-Webserver in großem Maßstab zu automatisieren. Cisco Talos fand eine Zielliste mit rund 170.000 URLs sowie einen bislang unbekannten plattformübergreifenden Backdoor namens SPECTRE. Wir erklären die Angriffskette und was Admins jetzt konkret prüfen sollten.