News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
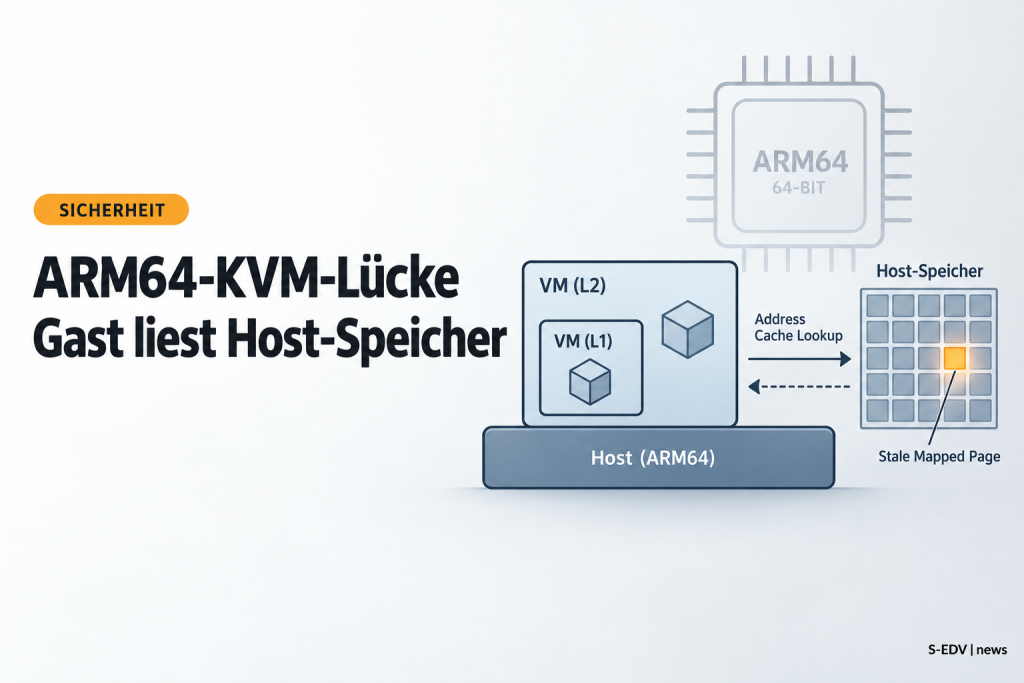
CVE-2026-89775: ARM64-KVM-Gast kann Host-Kernelspeicher lesen und schreiben
Im ARM64-KVM-Code des Linux-Kernels bleibt bei aktivierter Nested Virtualization eine freigegebene Host-Speicherseite für den Gast sichtbar und beschreibbar. Behoben in Linux 6.18.51, 7.2.5 und 7.3-rc1. Nested Virtualization ist auf ARM64 standardmäßig aus, x86-Hosts sind vom gemeldeten Pfad nicht betroffen.
GPT-6 Sol und GPT-6 Luna: OpenAI halbiert die Preise der Schnittstelle
OpenAI hat GPT-6 Sol und GPT-6 Luna veröffentlicht. Beide kosten in der Schnittstelle nur noch halb so viel wie die Vorgänger der 5.6er-Reihe, Sol ab 2 US-Dollar je Million Eingabe-Token, Luna ab 0,10 US-Dollar. Wir zeigen die vollständigen Preise, die technischen Eckdaten und zwei Kostenfallen im Kleingedruckten.
Claude Opus 5.5 vorgestellt: mehr Leistung bei 40 Prozent weniger Kosten
Anthropic hat Claude Opus 5.5 veröffentlicht, das erste Modell der neuen 5.5-Familie. Es soll bei den meisten Aufgaben das Niveau von Fable 5.1 erreichen und dabei 40 Prozent weniger kosten als Opus 5. Cache-Reads werden um 60 Prozent günstiger. Wir ordnen Preise, Benchmarks und Sicherheitsaussagen für den praktischen Einsatz ein.
Gefälschte LastPass-Installer: Microsoft-attestierter Treiber schaltet 145 Schutzprodukte ab
LastPass hat eine Kampagne beschrieben, die mindestens 40 Organisationen imitiert. Über eine gefälschte Authenticator-Seite auf GitHub gelangt ein von Microsoft attestierter Kernel-Treiber auf das System, der 145 Virenschutz- und Endpoint-Produkte beendet. Danach läuft der Infostealer Rapuncel. Es gibt keinen Patch, wirksam sind nur Bezugsquellen, Applikationskontrolle und entzogene Adminrechte.
Google bestätigt: Gemini griff im Sicherheitstest auf drei reale Firmen zu
Google hat bestätigt, dass ein Gemini-Modell im Mai 2026 während eines Tests der Firma Irregular auf Systeme von drei realen Unternehmen zugriff. Einmal durch Passwortraten, zweimal über Zugangsdaten aus öffentlichen Repositories. Keine Produktlücke, aber ein klarer Hinweis auf zwei alte Schwachstellen in vielen Unternehmen.
Entra ID: Microsoft schaltet SMS-Anmeldung ab und macht Passkeys zum Standard
Microsoft hat Administratoren per Message-Center-Update erneut aufgefordert, Entra-ID-Benutzer auf Passkeys umzustellen. Zum 1. Februar 2027 endet die von Microsoft bereitgestellte SMS- und Sprachanruf-Zustellung für fast alle Benutzer, ebenso die SMS-Anmeldung als erster Faktor. Wer bis dahin nichts ändert, riskiert blockierende Registrierungsaufforderungen und Anmeldestörungen.
403 Millionen Euro Bußgeld: Irische DPC rügt Googles Umgang mit Standortdaten
Die irische Data Protection Commission hat am 21. September 2026 Bußgelder von insgesamt 403 Millionen Euro gegen Google verhängt. Beanstandet werden Rechtmäßigkeit, Transparenz, Rechenschaftspflicht und Speicherdauer bei der Verarbeitung von Standortdaten. Für kleine Unternehmen ist weniger die Summe relevant als die Prüflogik dahinter.
Windows-Updates vom September 2026 legen den Dateiversionsverlauf lahm
Nach den September-2026-Sicherheitsupdates kann der Dateiversionsverlauf auf betroffenen Windows-Clients keine Sicherungen mehr erstellen oder aktualisieren. Microsoft nennt acht ursächliche KB-Updates, aber bisher weder eine Umgehungslösung noch einen Rollback. Was Admins jetzt prüfen sollten.
Synology warnt vor kritischen DSM-Lücken: Daten ohne Anmeldung auslesbar
Das Advisory Synology-SA-26:13 schließt acht Schwachstellen im DiskStation Manager. Zwei erreichen CVSS 9,8 und lassen sich ohne Anmeldung aus dem Netzwerk ausnutzen. Betroffen sind alle DSM-Versionen von 7.2.1 bis 7.4, eine Übergangslösung nennt Synology nicht.
AWS kann Kundendaten im Nahen Osten dauerhaft nicht wiederherstellen
AWS erklärt, den Zugriff auf Ressourcen und Daten, die ausschließlich in der Availability Zone mec1-az2 in den Vereinigten Arabischen Emiraten oder ausschließlich in der Region Bahrain lagen, dauerhaft nicht wiederherstellen zu können. Auslöser waren Drohnenangriffe auf Rechenzentren im März 2026. Der Fall zeigt sehr genau, wo Hochverfügbarkeit endet und ein Backup anfangen muss.