Kategorie: Linux
Linux ist im Mittelstand längst Standard – als Server-Plattform, im Container-Umfeld und immer öfter auch auf dem Desktop. Hier findest du Anleitungen rund um gängige Distributionen, die Shell, systemd, Paketverwaltung und Server-Härtung. Mit Fokus auf Ubuntu und Debian und auf das, was im täglichen Betrieb wirklich zählt. · 26 Beiträge
Git 2.56 veröffentlicht: sicherere Konfliktauflösung und schnellere Merge-Base
Git 2.56.0 ist seit dem 28. September 2026 verfügbar. Neu sind unter anderem git add --resolved, das nur aufgelöste Konfliktdateien staged und vorher auf Konfliktmarker prüft, git branch --delete-merged und deutliche Beschleunigungen bei Merge-Base und Repacks. Admins sollten CI-Skripte auf geänderte Exit-Codes und Graph-Ausgaben prüfen.
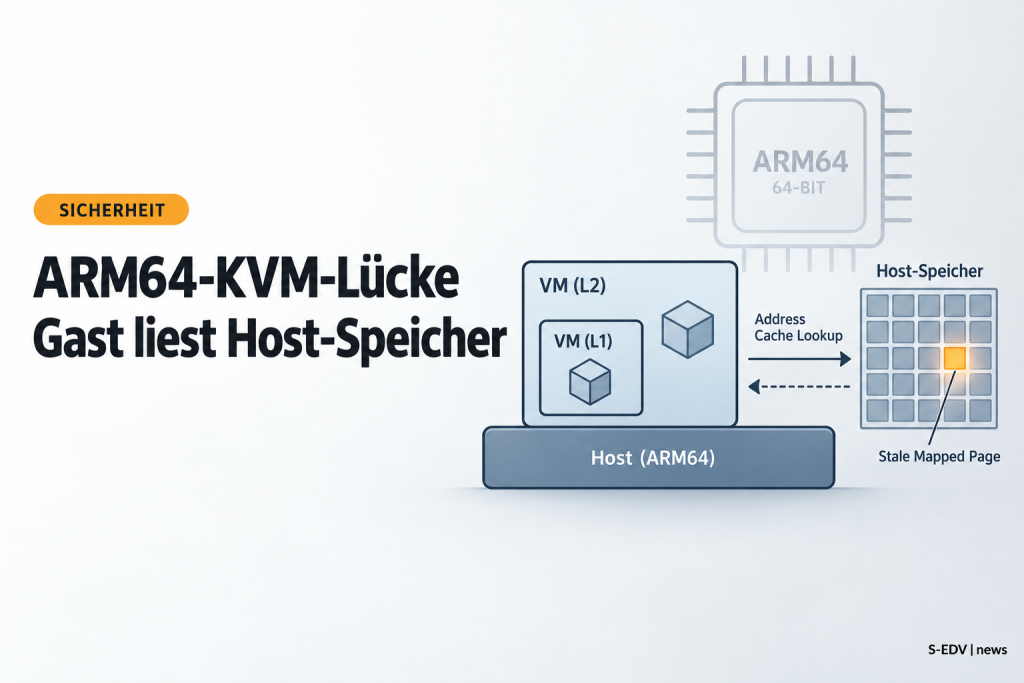
CVE-2026-89775: ARM64-KVM-Gast kann Host-Kernelspeicher lesen und schreiben
Im ARM64-KVM-Code des Linux-Kernels bleibt bei aktivierter Nested Virtualization eine freigegebene Host-Speicherseite für den Gast sichtbar und beschreibbar. Behoben in Linux 6.18.51, 7.2.5 und 7.3-rc1. Nested Virtualization ist auf ARM64 standardmäßig aus, x86-Hosts sind vom gemeldeten Pfad nicht betroffen.
Linux-Kernel: Öffentliche Exploits für vier Root-Lücken
Seit dem 18. September 2026 sind funktionsfähige Exploits für vier Linux-Kernel-Lücken öffentlich, die lokale Benutzer zu root machen. Alle vier sind gepatcht, doch ungepatchte Mehrbenutzerserver, CI-Runner und Container-Hosts stehen jetzt unter Zeitdruck. Was betroffen ist, was Sofortmaßnahmen bringen und wer entspannt bleiben darf.
Ubuntu 26.10 schließt Umstieg auf Rust-Coreutils ab: cp, mv und rm kommen von uutils
Ubuntu 26.10 liefert die Standard-Coreutils erstmals komplett aus dem Rust-Projekt uutils, einschließlich cp, mv und rm. Der Artikel ordnet ein, welche Ubuntu-Versionen betroffen sind, welche Verhaltensunterschiede zu den GNU-Coreutils bekannt sind, wie Admins eigene Skripte vor einem Upgrade testen und wie der Rückweg auf GNU coreutils aussieht.

Zapscape: KVM-Guest-Escape und lokaler Root im Linux-Kernel (CVE-2026-64561)
Eine Kernel-Schwachstelle erlaubt es, aus einer KVM-Gastumgebung auszubrechen und lokale Root-Rechte auf dem Host zu erlangen. Besonders relevant für Hoster und Virtualisierungsumgebungen mit mehreren Mandanten.

Debian 11 Bullseye erreicht Ende des Lebenszyklus: Frist am 31. August 2026
Debian 11 Bullseye erhält ab dem 31. August 2026 keine Sicherheitsupdates mehr. Admins müssen auf Debian 12 Bookworm oder 13 Trixie migrieren.
Gitea Actions CVE-2026-58426: Kritische Lücke erlaubt Cross-Repository-Zugriff auf Build-Artefakte
Am 3. Juli 2026 wurde CVE-2026-58426 mit CVSS 9.6 veröffentlicht, eine Schwachstelle in Gitea Actions Artifacts V4, die Cross-Repository-Zugriffe auf Build-Artefakte und Manipulationen am Upload-Status erlaubt. Selfhosting-Admins sollten die eigene Gitea-Version umgehend prüfen.
Linux-Kernel Bad Epoll CVE-2026-46242: Lokaler Nutzer erhält Root auf Kernel 6.4 und neuer
Am 4. Juli 2026 wurde CVE-2026-46242 veröffentlicht, eine Use-after-free-Race-Condition in der epoll-Subsystem des Linux-Kernels. Lokale Nutzer können mit sehr hoher Zuverlässigkeit Root-Rechte auf allen betroffenen Systemen erlangen, Kernel-Neustart erforderlich nach Patch.
OpenSSL: Neun Schwachstellen im Sicherheitsrelease vom 9. Juni 2026, darunter High-Risk Use-After-Free in PKCS7
OpenSSL 3.0.21, 3.4.6, 3.5.7, 3.6.3 und 4.0.1 schliessen neun Sicherheitsluecken. Die kritischste, CVE-2026-45447, ist ein Use-After-Free in PKCS7_verify(), fuer den bereits ein oeffentlicher PoC existiert.
Linux 7.1-rc6 veröffentlicht: Kernel-Entwicklung stabilisiert sich nach KI-bedingten Turbulenzen
Linus Torvalds hat am 1. Juni 2026 den sechsten Release-Kandidaten von Linux 7.1 veröffentlicht. Der kleinere Patch-Umfang gegenüber rc5 signalisiert eine Stabilisierung – doch KI-generierte Bug-Reports ohne Fixes belasten die Kernel-Maintainer weiterhin erheblich.