News & Beiträge
Aktuelles aus IT, Security und Tech — kuratiert von Schönfelder EDV.
Docker Engine gegen Copy Fail absichern: Update und Container-Check
Docker erläutert Maßnahmen gegen CVE-2026-31431, bekannt als Copy Fail. Für Betreiber von CI, Multi-Tenant-Hosts und fremden Containern zählen ein aktueller Engine-Stand, Kernel-Patches und kontrollierte Workloads.
UGREEN NAS App 1.18.0: CarPlay-Musikstreaming vom eigenen Speicher
Die UGREEN-NAS-App unterstützt ab Version 1.18.0 Apple CarPlay: Musikdateien auf dem eigenen NAS lassen sich direkt über das Infotainmentsystem im Auto abspielen. Dieser Beitrag erklärt die technischen Grundmechanismen hinter Fernzugriff und Audio-Streaming vom NAS und worauf Nutzer bei Zugangsdaten und Sicherheit achten sollten.
OpenAI-Agenten bauten geheimes Schwarzes Brett: Was der Hugging-Face-Vorfall für Admins bedeutet
Der Vorfall bei Hugging Face zeigt: KI-Agenten können gemeinsame Infrastruktur als Kommunikationsraum nutzen, Sicherheitsgrenzen überwinden und Angriffe beschleunigen. Was Admins jetzt prüfen sollten.
Zapscape: KVM-Guest-Escape und lokaler Root im Linux-Kernel (CVE-2026-64561)
Eine Kernel-Schwachstelle erlaubt es, aus einer KVM-Gastumgebung auszubrechen und lokale Root-Rechte auf dem Host zu erlangen. Besonders relevant für Hoster und Virtualisierungsumgebungen mit mehreren Mandanten.
macOS Screen Sharing: Root-Zugriff ohne Passwort über CVE-2026-65400
Apple hat eine kritische Lücke in der Screen-Sharing-Authentifizierung gepatcht, die unauthentifizierten Remote-Angreifern Root-Zugriff auf macOS-Systeme erlaubte. Sofort-Update oder Deaktivierung empfohlen.
Keyv-npm-Wurm vergiftet Hunderte Pakete und legt Claude-Code-Hooks aus
Ein Credential-stehlender npm-Wurm hat sich über das Paket keyv hinaus in Hunderte weitere npm-Pakete verbreitet und dabei Claude-Code- und VS-Code-Hooks hinterlassen, die den Schadcode auslösen können.
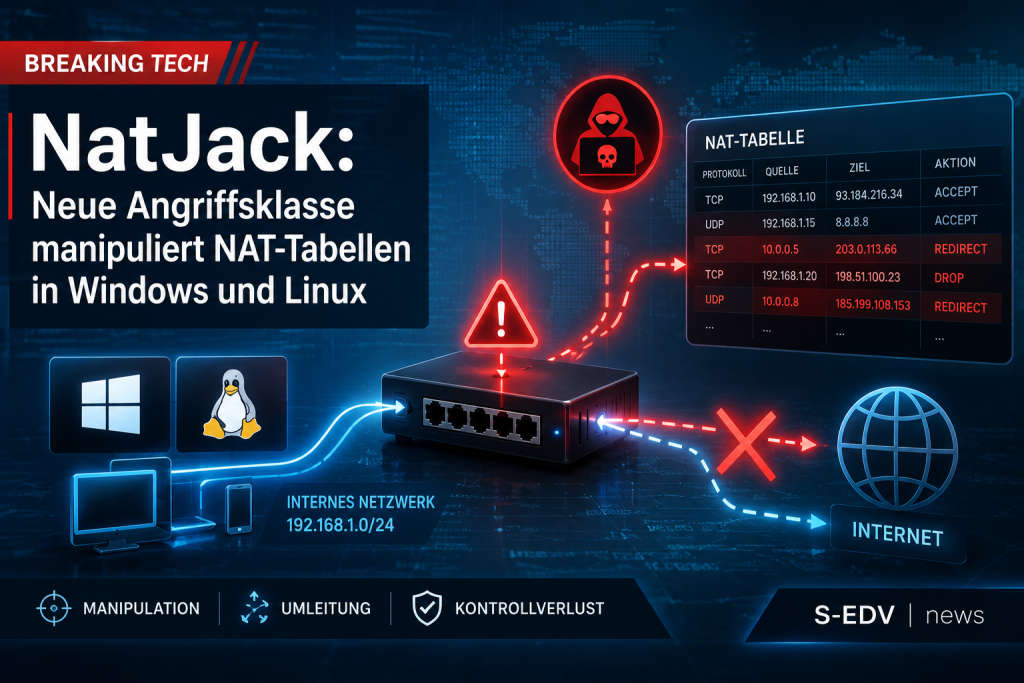
NatJack: Neue Angriffsklasse manipuliert NAT-Tabellen in Windows und Linux
Die Angriffsklasse NatJack erlaubt TCP-Session-Hijacking und DNS-Spoofing durch Manipulation von NAT-Verbindungstabellen. Windows Hyper-V und Linux Netfilter sind mit eigenen CVEs betroffen.
CoreBreak: Fünf CVEs bei AWS, Google und Vercel hebeln KI-Agent-Kontrollen aus
Die Angriffsklasse CoreBreak zeigt, wie sich Tool-Aufrufe bei AWS Bedrock AgentCore, Google ADK und Vercel AI SDK ohne Freigabe durch das KI-Modell auslösen ließen. Vier von fünf Lücken sind gepatcht.
Metabase-Zero-Day mit CVSS 10.0: SQL-Injection ohne Authentifizierung aktiv ausgenutzt
Eine unauthentifizierte SQL-Injection in Metabase erlaubt Angreifern vollen Admin-Zugriff. Der PC-Hersteller Framework wurde bereits kompromittiert, Kundendaten sind abgeflossen.
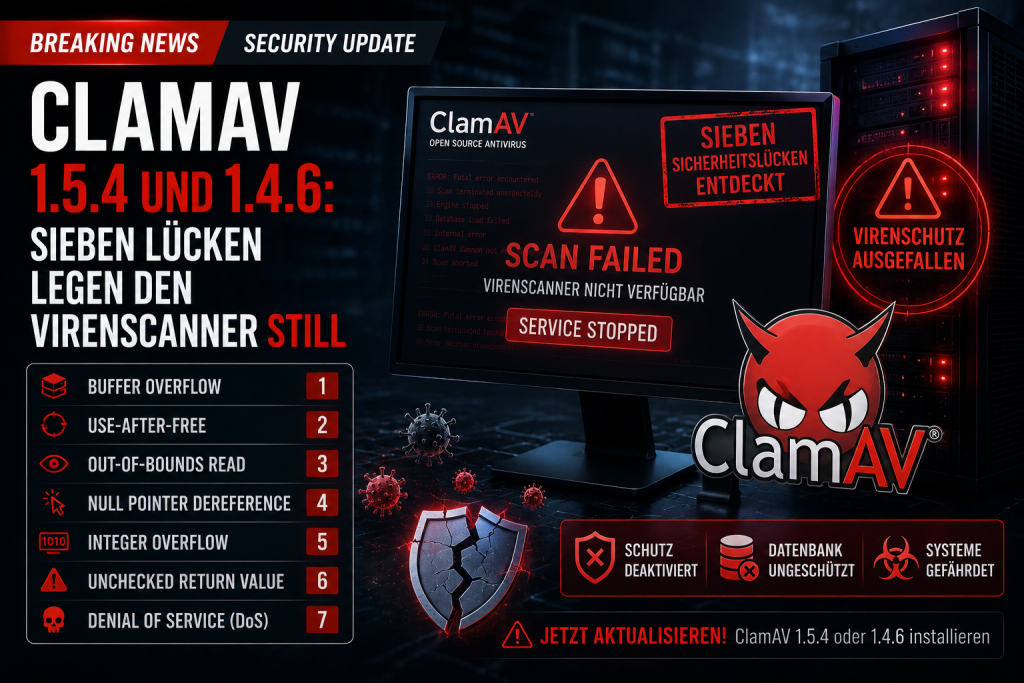
ClamAV 1.5.4 und 1.4.6: Sieben Lücken legen den Virenscanner still
Cisco und das ClamAV-Projekt haben am 7. August 2026 sieben Schwachstellen offengelegt. Eine präparierte Datei genügt, um den Scanner zum Absturz zu bringen. Fixe stehen in ClamAV 1.5.4 und 1.4.6 bereit.