Kategorie: Windows & Microsoft 365
Vom Active Directory in der Cloud bis zur Compliance-Richtlinie: Diese Kategorie dreht sich um Windows Server, Entra ID und Microsoft 365 im Unternehmen. Mit Anleitungen zu Konfiguration, Identitäts- und Rechteverwaltung, Sicherheit und Lizenzierung – praxisnah für den IT-Alltag. · 34 Beiträge

Microsoft verlängert kostenlose Windows 10 Sicherheitsupdates bis Oktober 2027
Microsoft hat die kostenlosen Extended Security Updates für Windows 10-Privatnutzer stillschweigend um ein weiteres Jahr bis zum 12. Oktober 2027 verlängert. Nutzer müssen sich mit einem Microsoft-Konto registrieren, um die Updates zu erhalten.
Microsoft Defender: RoguePlanet-Lücke CVE-2026-50656 bleibt vorerst ungepatcht
Microsoft arbeitet an einem Update für die Defender-Lücke CVE-2026-50656. Für Administratoren zählt jetzt vor allem saubere Update-Kontrolle und reduzierte lokale Angriffsfläche.
Windows-Clipper-Malware: USB-LNK-Wurm kapert Krypto-Transaktionen über Tor-C2
Microsoft, The Hacker News und BleepingComputer über Windows-Clipper-Kampagne per USB-LNK-Wurm mit Tor-C2-Infrastruktur. Für Admins: search-ms-Sperre, AutoPlay, ASR.
DragonForce: Missbrauch von Microsoft Teams Relays als C2-Tarnung
Berichte beschreiben, dass DragonForce-Akteure Microsoft Teams Relays zur Tarnung von Backdoor.Turn-C2-Verkehr missbrauchen. Admins brauchen bessere Telemetrie. Der Artikel ordnet die Meldung für KMU, Admins und Betreiber praxisnah ein.
Microsoft Security Updates: Warum der monatliche Patch-Prozess saubere Priorisierung braucht
Microsoft veröffentlicht Sicherheitsupdates regelmäßig gebündelt. Für Admins zählt danach nicht nur Installation, sondern klare Priorisierung nach Rolle, Exposition und Ausnutzbarkeit.
Microsoft Defender: Ungepatchter „RoguePlanet"-Zero-Day gewährt SYSTEM-Rechte auf Windows 10/11
Sicherheitsforscher „Nightmare Eclipse" veröffentlichte am Juni-Patchday einen funktionierenden Exploit für eine ungepatchte Race-Condition in Microsoft Defender. Der Exploit öffnet eine SYSTEM-Shell auf vollständig gepatchten Windows-10/11-Systemen – kein Patch verfügbar.
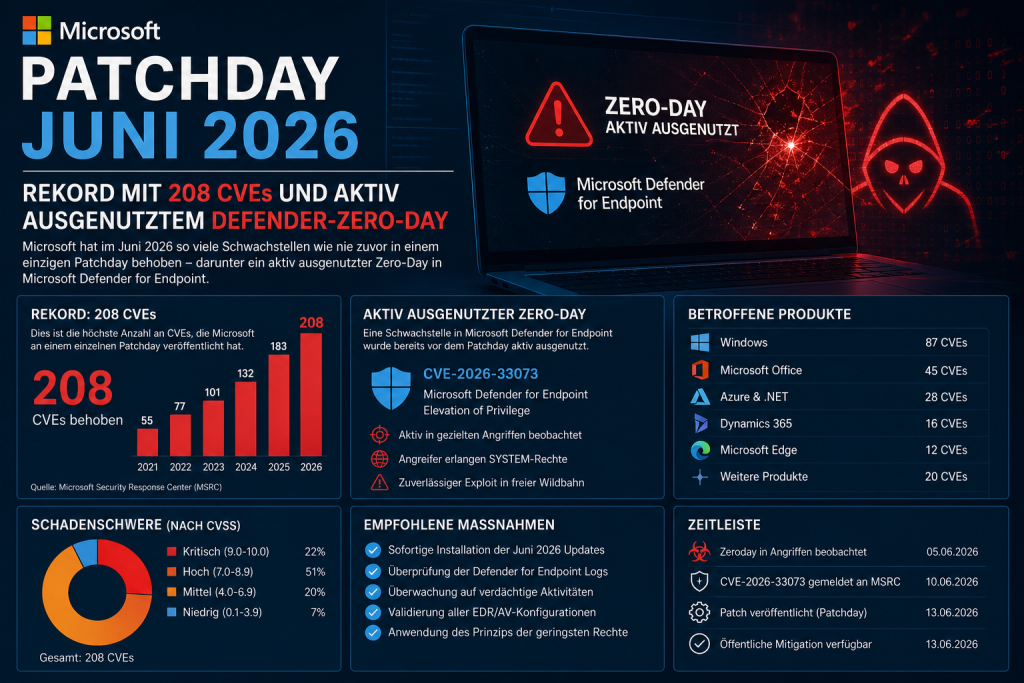
Microsoft Patchday Juni 2026: Rekord mit 208 CVEs und aktiv ausgenutztem Defender-Zero-Day
Microsofts Juni-Patchday 2026 schließt 208 Sicherheitslücken – ein neuer Monatsrekord. Darunter ein aktiv ausgenutzter Zero-Day in Microsoft Defender sowie eine wurmfähige Kernel-Lücke mit CVSS 9,8. Sofortiges Handeln ist erforderlich.

Microsoft Patchday Juni 2026: 198 CVEs, 32 kritisch, drei Zero-Days und wormbare Kernel-Lücke
Microsofts umfangreichster Patchday des Jahres adressiert 198 CVEs – darunter eine wormbare Windows-Kernel-Lücke mit CVSS 9.8, eine ebenso kritische HTTP.sys-Schwachstelle sowie drei öffentlich bekannte Zero-Days. IT-Abteilungen stehen unter höchstem Handlungsdruck.

Microsoft Patch Tuesday Juni 2026: Secure-Boot-Deadline und Exchange-Zero-Day im Fokus
Der Patch Tuesday Juni 2026 steht unter doppeltem Zeitdruck: Secure-Boot-Zertifikatsupdates müssen bis 26. Juni eingespielt sein, sonst drohen Boot-Fehler. Zudem enthält das Paket den dauerhaften Patch für Exchange-Zero-Day CVE-2026-42897 (CVSS 8.1, aktiv ausgenutzt seit Mai).
Secure-Boot-Zertifikate laufen am 24. Juni 2026 ab: Handlungsbedarf für IT-Admins
Das Microsoft Corporation KEK CA 2011-Zertifikat läuft am 24. Juni 2026 ab. Systeme ohne das neuere 2023er Secure-Boot-Zertifikat können danach keine Boot-Level-Sicherheitsupdates mehr erhalten – und bleiben dauerhaft anfällig für zukünftige Bootkit-Angriffe.