Anleitungen: Sicherheit & Datenschutz
Sicherheitslücken, Ransomware und DSGVO-Pflichten treffen den Mittelstand härter als oft gedacht – meist fehlt nur die Zeit, am Ball zu bleiben. Hier findest du aktuelle Security-News, eingeordnete CVEs und konkrete Datenschutz-Praxis: verständlich, ohne Panikmache und mit klaren Handlungsempfehlungen für den IT-Alltag.
Cyber-Versicherung im KMU: Obliegenheiten, Risikofragebogen und Nachweise nach VVG
Wie Sie Risikofragebogen, Obliegenheiten und Nachweise Ihrer Cyber-Versicherung so aufarbeiten, dass der Schutz im Schadenfall trägt: §§ 19, 23, 28, 30 VVG, Nachweisordner und Meldeablauf. Stand 30.09.2026.
NIS-2 im Mittelstand umsetzen: Betroffenheit, Registrierung, Pflichten und Meldewege
Schritt für Schritt durch das BSIG nach NIS-2: Betroffenheit nach § 28 prüfen, im BSI-Portal registrieren, die zehn Maßnahmen aus § 30 dokumentieren und Meldefristen nach § 32 einhalten. Stand 30.09.2026.
Linux-Server absichern: UFW-Firewall und Fail2ban
Linux-Server mit UFW und Fail2ban absichern: SSH vor dem Aktivieren freigeben, nur nötige Ports öffnen, die SSH-Jail per jail.local und systemd-Backend einrichten und Sperren prüfen.
Datensicheres Löschkonzept nach DSGVO erstellen
Mit einem DSGVO-Löschkonzept legen Sie fest, welche personenbezogenen Daten wann und wie gelöscht werden. Die Anleitung führt durch Datenarten, Löschklassen, Löschfristen und Nachweis, mit Vorlagen und Backup-Regeln für den Mittelstand.
DSGVO-Praxis: TOMs dokumentieren und Auftragsverarbeitung regeln
So dokumentieren Sie Ihre technisch-organisatorischen Maßnahmen (TOM) nach Art. 32 DSGVO und schließen Auftragsverarbeitungsverträge nach Art. 28 ab: mit Vorlagenstruktur, Checklisten und einer zentralen AVV-Übersicht für den Mittelstand.
Phishing erkennen und melden – Kurzleitfaden fürs Team
Kurzleitfaden zum Weitergeben an das Team: Phishing-Merkmale, typische Maschen wie CEO-Fraud und gefälschte Anmeldeseiten, der Meldeweg in Outlook und Sofortmaßnahmen nach einem Klick.
Ransomware-Notfallplan: die ersten 60 Minuten
Ransomware-Notfallplan als Zeitleiste für die ersten 60 Minuten: erkennen, isolieren statt ausschalten, eskalieren, eingrenzen, Backups schützen und nach DSGVO und BSIG fristgerecht melden, mit Checklisten und Vorlagen.
Sichere Passwörter und Passkeys im Unternehmen
Passwortrichtlinie nach NIST SP 800-63B-4 und BSI umsetzen, einen Passwortmanager verpflichtend einführen und Passkeys (FIDO2/WebAuthn) gestuft als phishingsicheren Ersatz ausrollen, mit Prüfpunkten je Schritt.
Zwei-Faktor-Authentifizierung (2FA/MFA) richtig einführen
Zwei-Faktor-Authentifizierung (2FA/MFA) im Mittelstand einführen: Verfahren im Vergleich, Roll-out in Phasen vom Pilot bis zur Pflicht, Recovery-Konzept mit Notfall-Codes und die Einordnung von NIS-2 (§ 30 BSIG) und DSGVO, anbieterunabhängig.
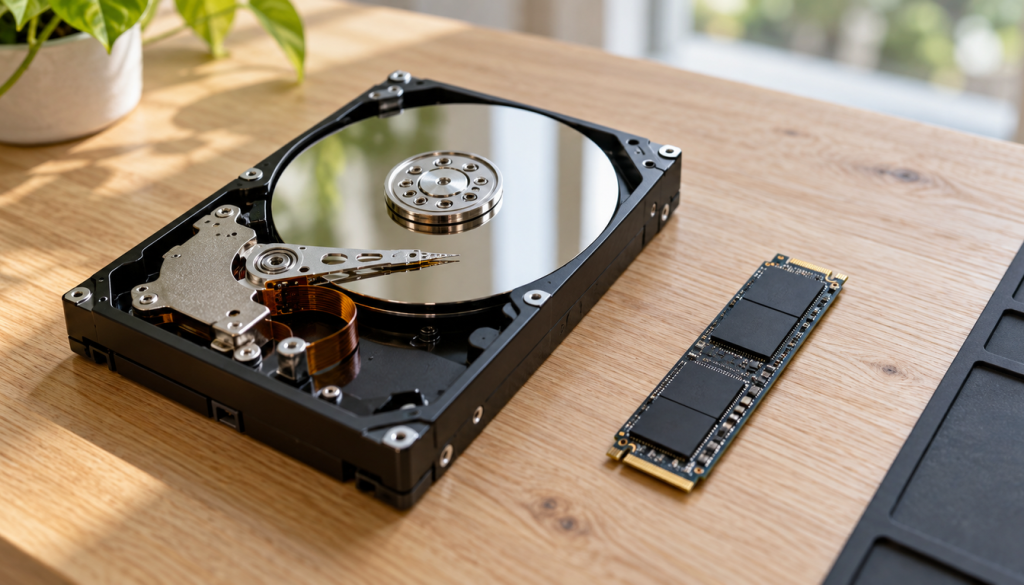
Festplatte und SSD sicher löschen nach NIST SP 800-88
Festplatten und SSDs vor Verkauf oder Entsorgung sicher löschen: HDD mit einem Überschreibdurchgang, NVMe per Sanitize, SATA-SSD per ATA Secure Erase, mit Prüfung und Löschprotokoll nach NIST SP 800-88.