Anleitungen: Sicherheit & Datenschutz
Sicherheitslücken, Ransomware und DSGVO-Pflichten treffen den Mittelstand härter als oft gedacht – meist fehlt nur die Zeit, am Ball zu bleiben. Hier findest du aktuelle Security-News, eingeordnete CVEs und konkrete Datenschutz-Praxis: verständlich, ohne Panikmache und mit klaren Handlungsempfehlungen für den IT-Alltag.
CrowdSec mit Docker installieren: Community-IDS/IPS für Ihren Linux-Server
CrowdSec als Docker-Container einrichten: Die Security Engine analysiert Logs, der Firewall-Bouncer auf dem Host sperrt erkannte Angreifer-IPs per iptables oder nftables. Mit Community-Blockliste und Prüfschritten.
Logto mit Docker installieren: Moderne Auth-Infrastruktur mit OIDC, OAuth 2.1 und Multi-Tenancy
Logto ist eine quelloffene Alternative zu Auth0 mit OIDC, OAuth 2.1, Multi-Tenancy und Enterprise-SSO. Diese Anleitung zeigt, wie Sie Logto mit Docker Compose in etwa 20 Minuten aufsetzen, typische Fehler vermeiden und die Admin Console absichern.
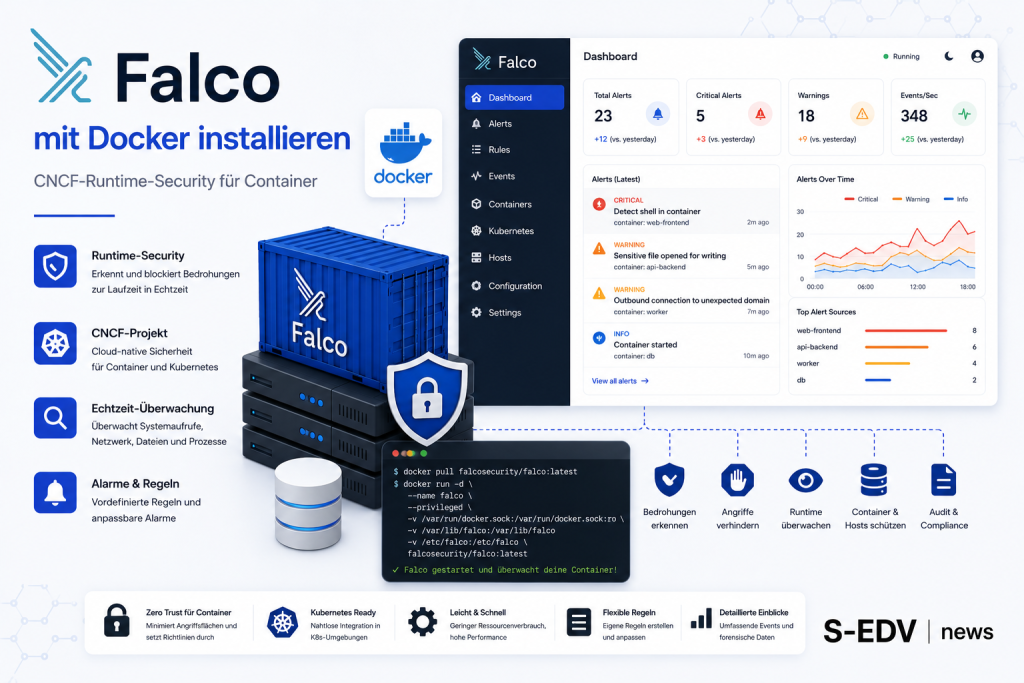
Falco mit Docker installieren: CNCF-Runtime-Security für Container
Falco ist das einzige CNCF-graduierte Runtime-Security-Tool für Container: Es überwacht per eBPF jeden Systemaufruf in Echtzeit und erkennt Shell-Spawning oder Privilege-Escalation sofort. Diese Anleitung zeigt den vollständigen Docker-Compose-Stack mit Falcosidekick und Web-UI.
Zitadel mit Docker installieren: Cloud-nativer Identity Server mit OIDC, SAML und Multi-Tenancy
Zitadel ist ein IAM-Server in Go mit Multi-Tenancy, OIDC, SAML und Passkeys. Diese Anleitung zeigt die Installation per Docker Compose mit PostgreSQL und Traefik, eigenem Admin-Passwort, Let's-Encrypt-Overlay, Update und Backup.
Casdoor mit Docker installieren: Zentraler Auth-Server für OAuth 2.0, OIDC und SSO
Casdoor ist ein schlanker, selbst betriebener Auth-Server mit Weboberfläche, der OAuth 2.0, OIDC, SAML, LDAP, WebAuthn und MFA vereint. Die Anleitung zeigt Installation mit Docker Compose und PostgreSQL, Absicherung, HTTPS, Updates und Backup.
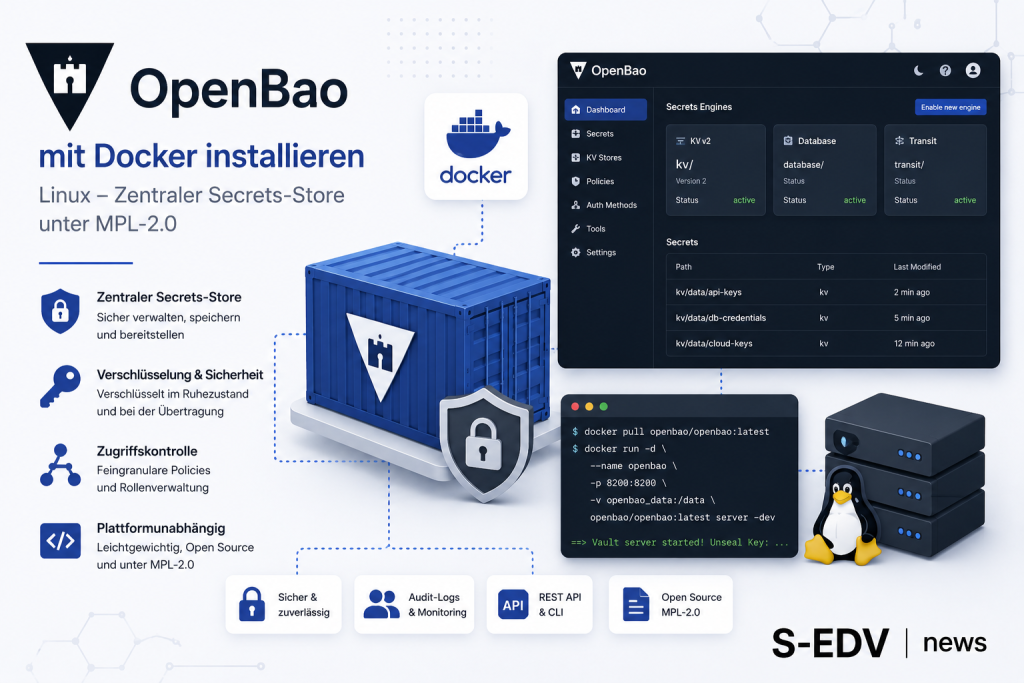
OpenBao mit Docker installieren: Linux – Zentraler Secrets-Store unter MPL-2.0
OpenBao – der Linux-Foundation-Fork von HashiCorp Vault unter MPL-2.0 – läuft per Docker Compose in 25 Minuten. Diese Anleitung zeigt den vollständigen Weg: compose.yaml, PostgreSQL-Backend, Unseal-Prozess, CLI und Troubleshooting.
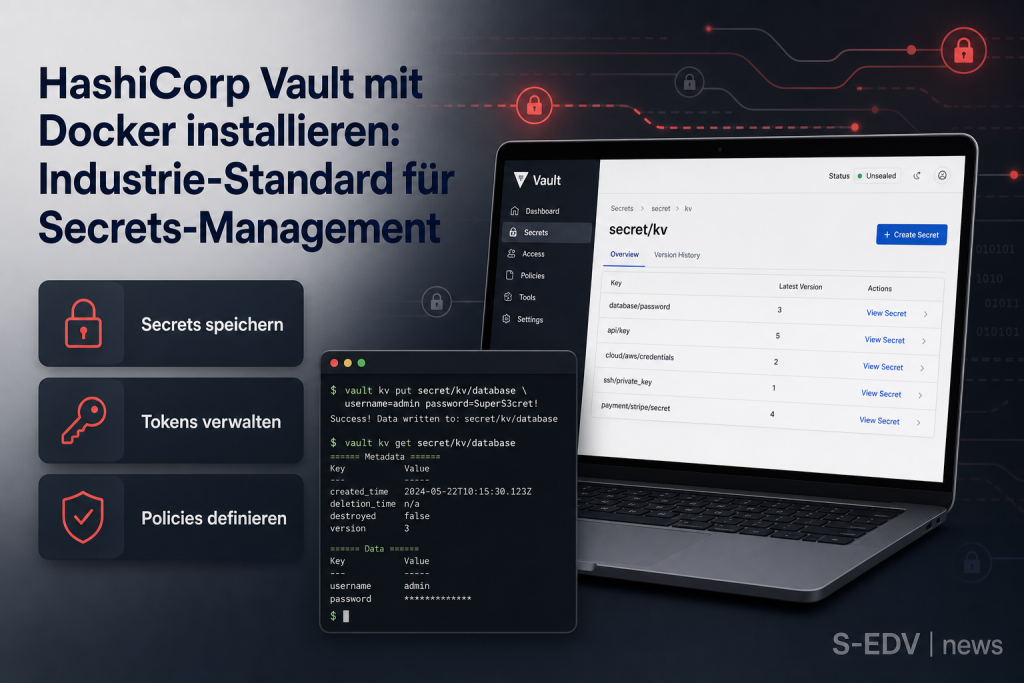
HashiCorp Vault mit Docker installieren: Industrie-Standard für Secrets-Management
HashiCorp Vault ist der de-facto-Standard für zentrales Secrets-Management: API-Keys, Zertifikate und Passwörter sicher speichern, rotieren und per Audit-Log nachweisen – NIS2- und DSGVO-konform. Diese Anleitung zeigt den Einstieg per Docker Compose in unter 30 Minuten.
Let's-Encrypt-SSL im netcup Webhosting (WCP/Plesk) einrichten und automatisch erneuern
Kostenloses HTTPS für jede Domain im netcup Webhosting aktivieren – inklusive www-Subdomain, automatischer Zertifikatserneuerung und SEO-konformem 301-Redirect. Keine Kommandozeile, kein Certbot – alles läuft über wenige Klicks im WCP-Panel.
netcup SCP-Firewall einrichten: Policies, Regeln und Zusammenspiel mit ufw
Die kostenlose netcup-SCP-Firewall filtert Angriffe bereits am Netzwerkrand, bevor ein Paket den VPS erreicht. Die Anleitung zeigt, wie Sie Policies und Regeln korrekt anlegen, die DROP-Falle vermeiden und die Cloud-Firewall sinnvoll mit ufw kombinieren.
SSH-Keys im netcup SCP hinterlegen und bei Image-Installationen automatisch einbinden
Wer bei netcup regelmäßig Images neu aufsetzt, muss den SSH-Key nicht jedes Mal von Hand übertragen: Hinterlegen Sie den Public Key einmalig im netcup SCP und wählen Sie ihn bei der Image-Installation aus. Danach schalten Sie den Passwort-Login sicher ab.