FTP-Server unter Windows 11 und Windows Server einrichten
Richten Sie den FTP-Dienst der IIS unter Windows 11 oder Windows Server ein. Anleitung zu FTP-Site, Benutzerrechten, passivem Portbereich, Firewall und FTPS mit Zertifikat.
Geprüft am 14.10.2026 · für IIS FTP-Server (Windows) Microsoft Learn Stand 14.10.2026
Windows 11 und Windows Server bringen mit den Internetinformationsdiensten (IIS) einen FTP-Server mit. Diese Anleitung richtet ihn für den Dateiaustausch im lokalen Netz ein und zeigt Benutzerkonten, FTPS sowie passende Firewall-Regeln. Die erhaltenen Abbildungen aus dem IIS-Manager stammen aus Windows 10; die gezeigten IIS-Dialoge sind unter Windows 11 gleich.
Voraussetzungen
- Ein dauerhaft verfügbarer Rechner mit Windows 11 oder Windows Server und Administratorrechten für Installation und Firewall.
- Ein eigenes lokales Windows-Konto für den FTP-Zugriff, zum Beispiel
ftpnutzer, mit starkem Kennwort. Nutzen Sie nicht Ihr Administrator- oder Microsoft-Konto. - Ein Ordner für die Daten, etwa
D:\FTP, auf dem das FTP-Konto die nötigen NTFS-Rechte hat. - Eine feste IP-Adresse des Rechners im lokalen Netz (DHCP-Reservierung im Router), damit Clients ihn zuverlässig finden.
- Ein FTP-Client zum Testen, zum Beispiel FileZilla oder WinSCP.
Schritt 1: FTP-Server als Windows-Feature installieren
Der FTP-Server ist Teil der IIS und wird als optionales Windows-Feature nachinstalliert. Eine Zusatzsoftware brauchen Sie nicht.
- Öffnen Sie die Systemsteuerung über das Startmenü.
- Klicken Sie auf Programme und dann auf Windows-Features aktivieren oder deaktivieren.
- Erweitern Sie Internetinformationsdienste, darunter FTP-Server, und setzen Sie den Haken bei FTP-Dienst. Die FTP-Erweiterbarkeit brauchen Sie nur für eigene Authentifizierungsanbieter.
- Erweitern Sie Webverwaltungstools und aktivieren Sie die IIS-Verwaltungskonsole.
- Bestätigen Sie mit OK. Windows installiert die Komponenten.
Unter Windows Server installieren Sie dieselbe Rolle im Server-Manager über Rollen und Features hinzufügen, Rolle Webserver (IIS), Unterpunkt FTP-Server mit FTP-Dienst.
Verifizieren: In services.msc steht der Dienst „Microsoft FTP Service“ mit Status „Wird ausgeführt“. Fehlt er, starten Sie Windows neu und prüfen Sie erneut.
Schritt 2: FTP-Konto und Ordnerrechte vorbereiten
IIS prüft beim FTP-Zugriff zwei Ebenen: die FTP-Autorisierung in der Site (Lesen, Schreiben) und die NTFS-Rechte auf dem Ordner. Beide müssen passen.
- Legen Sie unter Einstellungen, Konten, Andere Benutzer oder in der Computerverwaltung ein lokales Konto an, zum Beispiel
ftpnutzer. - Erstellen Sie den Datenordner, etwa
D:\FTP. - Geben Sie dem Konto in den Ordnereigenschaften unter Sicherheit das Recht Ändern, wenn es hochladen soll, sonst nur Lesen, Ausführen.
Per Eingabeaufforderung als Administrator erledigen Sie die Ordnerrechte so:
mkdir D:\FTP
icacls D:\FTP /grant ftpnutzer:(OI)(CI)M
Verifizieren: icacls D:\FTP listet einen Eintrag für ftpnutzer mit (OI)(CI)(M).
Schritt 3: FTP-Site im IIS-Manager anlegen
- Starten Sie den IIS-Manager: Startmenü,
inetmgreingeben, Eingabetaste. - Erweitern Sie links den Knoten mit dem Rechnernamen, klicken Sie mit der rechten Maustaste auf Sites und wählen Sie FTP-Site hinzufügen.
- Vergeben Sie einen Namen, etwa
FTP-Intern, und wählen Sie als physischen Pfad den Ordner aus Schritt 2. - Auf der Seite Bindung und SSL-Einstellungen: IP-Adresse „Keine zugewiesen“ oder die feste LAN-Adresse, Port
21, Haken bei „FTP-Site automatisch starten“. Unter SSL wählen Sie vorerst SSL zulassen; das Zertifikat ergänzen Sie in Schritt 5. - Auf der Seite Authentifizierungs- und Autorisierungsinformationen: nur Standard aktivieren, Anonym nicht. Unter „Zugriff zulassen für“ wählen Sie Angegebene Benutzer, tragen
ftpnutzerein und setzen Lesen und bei Bedarf Schreiben. - Klicken Sie auf Fertig stellen.
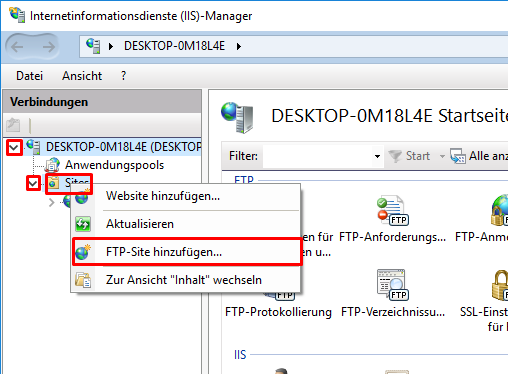
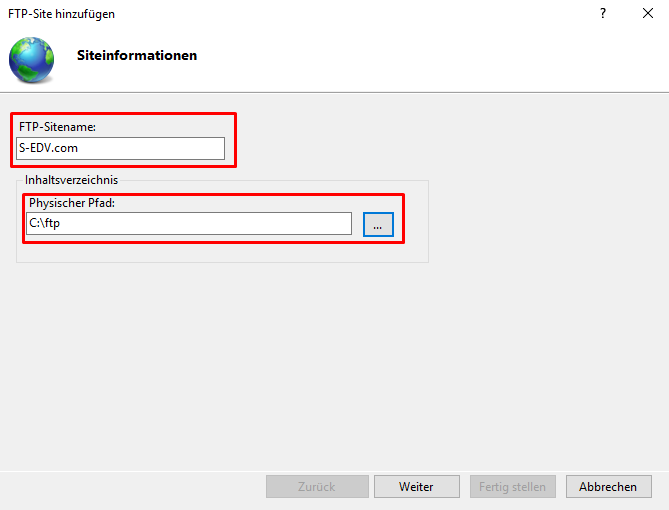
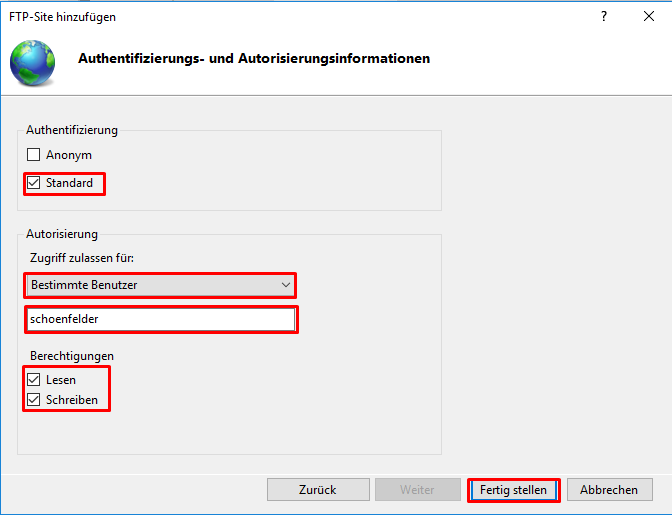
Laut Microsoft überträgt die Standardauthentifizierung Kennwörter unverschlüsselt. Ohne FTPS sollte der Server deshalb nur in einem vertrauenswürdigen Netz laufen.
Verifizieren: Die Site erscheint unter „Sites“ mit Status „Gestartet“, und netstat -ano | findstr :21 zeigt einen Eintrag im Zustand LISTENING.
Schritt 4: Passive Ports und Windows-Firewall einrichten
FTP nutzt zwei Verbindungen: den Steuerkanal auf Port 21 und einen Datenkanal für Verzeichnislisten und Dateien. Bei passivem FTP, das praktisch alle Clients verwenden, öffnet der Server für jeden Datenkanal einen weiteren Port. Damit die Firewall diese Verbindungen zulässt, legen Sie einen festen Bereich fest.
- Wählen Sie im IIS-Manager links den Serverknoten, öffnen Sie FTP-Firewallunterstützung und tragen Sie unter Portbereich für Datenkanal zum Beispiel
50000-50100ein. Microsoft rät von Ports bis 1024 ab. Klicken Sie auf Übernehmen. - Starten Sie den Dienst neu, damit der Bereich gilt.
- Legen Sie die Firewall-Regeln in einer PowerShell als Administrator an, beschränkt auf das private Netzwerkprofil:
Restart-Service ftpsvc
New-NetFirewallRule -DisplayName "FTP Steuerkanal" -Direction Inbound -Protocol TCP -LocalPort 21 -Profile Private -Action Allow
New-NetFirewallRule -DisplayName "FTP passive Daten" -Direction Inbound -Protocol TCP -LocalPort 50000-50100 -Profile Private -Action Allow
Alternativ aktivieren Sie unter Windows Defender Firewall, Apps über die Windows-Firewall kommunizieren lassen den Eintrag „FTP-Server“, und zwar nur für Privat. Die Freigabe für „Öffentlich“ würde den Server auch in fremden Netzen erreichbar machen und ist für einen internen Dateiaustausch nicht nötig.
Prüfen Sie außerdem, dass das Netzwerk unter Einstellungen, Netzwerk und Internet als „Privates Netzwerk“ eingestuft ist, sonst greifen Regeln für das Profil „Privat“ nicht.
Verifizieren: Auf einem zweiten Rechner im LAN liefert Test-NetConnection 192.168.1.20 -Port 21 die Zeile TcpTestSucceeded : True (Adresse durch die des FTP-Servers ersetzen).
Schritt 5: FTPS mit Zertifikat aktivieren
FTPS verschlüsselt Anmeldung und Datenübertragung mit TLS. Für ein internes Netz reicht ein selbstsigniertes Zertifikat, das der Client beim ersten Verbinden bestätigt.
- Wählen Sie im IIS-Manager den Serverknoten, öffnen Sie Serverzertifikate und klicken Sie auf Selbstsigniertes Zertifikat erstellen. Vergeben Sie einen Anzeigenamen wie
FTP-Intern. - Öffnen Sie in Ihrer FTP-Site FTP-SSL-Einstellungen, wählen Sie das Zertifikat aus und stellen Sie auf SSL erforderlich. Klicken Sie auf Übernehmen.
Microsoft weist darauf hin, dass die zustandsbehaftete FTP-Filterung der Windows-Firewall verschlüsselte Verbindungen nicht auswerten kann. Mit den festen Portregeln aus Schritt 4 ist das kein Problem, weil die Datenports bereits ausdrücklich freigegeben sind.
Im Client wählen Sie als Verschlüsselung „Explizites FTP über TLS erfordern“ (FileZilla) beziehungsweise FTPS mit expliziter Verschlüsselung auf Port 21.
Verifizieren: Der Client zeigt beim Verbinden das Zertifikat „FTP-Intern“ zur Bestätigung an. Eine Verbindung mit „Nur einfaches FTP“ lehnt der Server ab.
Schritt 6: Verbindung testen
- Verbinden Sie sich vom zweiten Rechner aus mit Server
192.168.1.20, Port21, Benutzerftpnutzerund dessen Kennwort. Bei einem lokalen Konto geben Sie den Benutzer bei Bedarf alsRECHNERNAME\ftpnutzeran. - Laden Sie eine Testdatei hoch und wieder herunter.
- Prüfen Sie im Ordner
C:\inetpub\logs\LogFilesdas Protokoll der Site. Jeder Anmeldeversuch steht dort mit Benutzer und Statuscode.
Verifizieren: Die Testdatei liegt in D:\FTP, und das Protokoll enthält für die Anmeldung den Statuscode 230 (Anmeldung erfolgreich).
Zugriff aus dem Internet
Richten Sie im Router keine Portweiterleitung für FTP ein. Öffnen Sie weder Port 21 noch den passiven Datenportbereich zum Internet. Für den Zugriff von unterwegs verbinden Sie sich zuerst per VPN mit dem Heim- oder Firmennetz und greifen anschließend wie im lokalen Netz auf den Server zu. Eine passende Möglichkeit ist WireGuard für Homeoffice und Standortvernetzung.
Typische Fehler
- Anmeldung klappt, Verzeichnisliste bleibt leer oder bricht mit Zeitüberschreitung ab: Der Datenkanal ist blockiert. Prüfen Sie den Portbereich unter „FTP-Firewallunterstützung“ und die passende Firewall-Regel aus Schritt 4.
- „530 User cannot log in“: Benutzername oder Kennwort falsch, Standardauthentifizierung nicht aktiviert oder das Konto fehlt in der FTP-Autorisierung. Prüfen Sie beides in der Site unter „FTP-Authentifizierung“ und „FTP-Autorisierungsregeln“.
- Hochladen scheitert mit „550 Access is denied“: Die FTP-Autorisierung erlaubt kein Schreiben oder dem Konto fehlt das NTFS-Recht „Ändern“ (Schritt 2).
- Client meldet „534 Policy requires SSL“: Die Site verlangt FTPS, der Client verbindet unverschlüsselt. Stellen Sie im Client explizites FTP über TLS ein.
- Von anderen Rechnern keine Verbindung, lokal schon: Das Netzwerk ist als „Öffentlich“ eingestuft oder die Firewall-Regel fehlt. Prüfen Sie mit
Get-NetConnectionProfiledie Kategorie.
Häufige Fragen
Gilt die Anleitung für Windows 11 und Windows Server?
Die IIS-Verwaltungsschritte sind unter Windows 11 und Windows Server gleich. Auf Windows Server installieren Sie die IIS-Rolle über den Server-Manager; die Voraussetzungsliste und Schritt 1 unterscheiden die beiden Wege.
Ist SFTP dasselbe wie FTPS?
Nein. FTPS ist FTP mit TLS-Verschlüsselung und wird von IIS unterstützt. SFTP ist ein eigenes Protokoll auf Basis von SSH; dafür nutzen Sie unter Windows den OpenSSH-Server, nicht IIS.
Brauche ich für FTP eine Windows-Server-Lizenz?
Für den gelegentlichen Austausch im eigenen Netz genügt die Client-Version. Für viele gleichzeitige Verbindungen oder einen Dauerbetrieb im Unternehmen ist Windows Server die passendere Grundlage.
Kann ich mehrere Benutzer voneinander trennen?
Ja, mit der FTP-Benutzerisolation im IIS-Manager. Jeder Benutzer sieht dann nur seinen eigenen Ordner unterhalb des FTP-Stammverzeichnisses.
Fazit
Der IIS-FTP-Server ist schnell eingerichtet und für den Dateiaustausch im lokalen Netz gut geeignet. Entscheidend sind ein eigenes Konto ohne Administratorrechte, kein anonymer Zugriff, ein fester passiver Portbereich mit passenden Firewall-Regeln und FTPS. Betreiben Sie den Server auf einem unterstützten Windows und erreichen Sie ihn von außen besser über ein VPN als über offene Ports.
Weiterführende Anleitungen und Quellen
- WireGuard-VPN für Homeoffice und Standortvernetzung einrichten
- SFTPGo auf dem Synology NAS: sicherer SFTP- und WebDAV-Server
- Microsoft Learn: FTP-Site auf IIS erstellen (Installation, Site, Firewallunterstützung, Benutzerisolation)
- Microsoft Learn: FTP-Firewalleinstellungen in IIS
- Microsoft Learn: Konfigurationselement firewallSupport
- Microsoft Learn: FTP über SSL in IIS